データ保有の妥当性が問われる時代に 相次ぐ情報漏えい事案から見る不要データのリスク
2026.10.27
2026年秋、サイバー攻撃被害や情報漏えいに関する公表が相次ぎ、個人情報保護委員会、独立行政法人情報処理推進機構(IPA)、JPCERT/CC、金融庁、警察庁、国家サイバー統括室などが短期間に注意喚起を発表した。こうした動きを受け、「公的機関から新たなサイバーセキュリティ対策が求められているのではないか」と受け止める向きもあるかもしれない。
しかし、各機関の注意喚起の内容を見ると、基本的な考え方が大きく変わったわけではないことが分かる。
多要素認証、脆弱性管理、最小権限、ログ確認、委託先管理、経営関与といった論点が注意喚起の中に含まれていたが、これらの内容は従来求められてきた内容と大きな違いはない。たとえば、経済産業省およびIPAの「サイバーセキュリティ経営ガイドライン Ver3.0」では、サイバーセキュリティを経営課題として位置付け、サプライチェーンを含めた委託先管理や、経営者のリーダーシップの必要性が以前から示されている※1。金融庁のガイドラインでも、復旧訓練、外部委託管理、認証管理、経営陣の関与などは以前から論点となっていた※2。
今回、特に強調されたのは、侵入を防ぐことに加え、「不要なデータを保有しないこと」まで含めてサイバーリスクを管理せよというメッセージである。
流れ
- 公的機関の注意喚起の内容
- 「不要データの管理」というサイバーリスク対策
- 企業が見直すべき三項目
公的機関の注意喚起の内容
今回の一連の注意喚起には、複数の公的機関がそれぞれの所管・観点から同じ問題を扱っているという特徴がある。個人情報保護委員会は個人情報保護の観点から、IPAは企業のセキュリティ対策と経営責任の観点から、JPCERT/CCは攻撃手法と初動対応の観点から、金融庁は金融サービスの信頼性維持と犯罪防止の観点から、警察庁は犯罪利用と二次被害防止の観点から注意喚起を行っている※3※4※5※6。
各公表内容においては、パッチ適用や認証強化といった従来型の基本対策が引き続き重視される一方で、次の三点が特に強く打ち出されている。
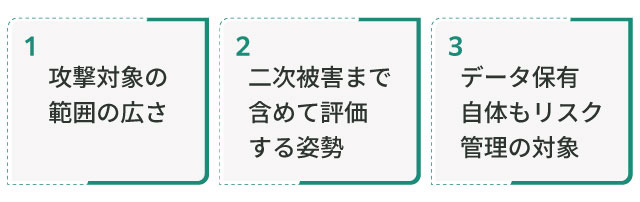
第一に、攻撃対象の範囲の広さである。
外部公開Webシステムだけではなく、クラウド、VPN(通信を暗号化し、公衆回線において安全性の高い通信環境を実現するための技術)、API(アプリケーション間のデータ共有を可能にする技術)、業務用アプリケーション、従業員向けシステムなども含め、保有する資産を網羅的に把握することが求められている※4※5。
第二に、漏えい後の二次被害まで含めて評価する姿勢が強調されている。
個人情報保護委員会は、件数だけではなく、機微性、財産的被害の恐れ、詐欺に利用される恐れといった観点を示した※3。金融庁は、本人確認書類画像の漏えいを踏まえ、各種取引申し込み時の本人確認強化を求めている※6。
第三に、データ保有そのものもリスク管理の対象となっていることである。
個人情報保護委員会は、利用する必要がなくなった個人データの消去が徹底されないことで、漏えい事案がより深刻になった例に接しているとして、保有の必要性の再確認を求めた※3。IPAも、保有情報を必要最小限にするよう促し※4、JPCERT/CCも、保存期間を過ぎたデータや利用目的を終えたデータを残さないよう推奨している※5。
以上を踏まえると、「どう守るか」だけでなく、「なぜそのデータを持つ必要があるのか」「なぜそこにデータを保管しているのか」「なぜ今そのデータが残っているのか」まで含めて説明責任を果たせるかが問われている。
「不要データの管理」というサイバーリスク対策
2026年秋に公表された情報漏えい事案には、漏えい時の本人への影響が大きい情報が含まれていた。例えば、顔写真付き公的身分証明書画像や健康診断結果などが漏えいした事案、運転免許証画像等の本人確認書類が対象に含まれていた事案がある。
これらの事案が示しているのは、同じ個人情報漏えいでも、含まれるデータによってリスクの性質が大きく異なるということである。氏名とメールアドレスの漏えいと、本人確認書類画像や健康情報の漏えいとでは、想定される二次被害が異なる。後者は、なりすまし、本人確認突破、精緻な詐欺、長期的なプライバシー侵害につながる恐れがある。
ここで企業が認識すべきなのは、漏えいリスクの大きさは、漏えい件数だけでは判断できないということである。
少数の漏えいであっても、本人確認に利用可能な画像情報、健康情報、番号情報などが組み合わされていれば、本人への影響は長期かつ深刻になりうる。したがって、経営として問うべきは、「データ保有の必要性を説明できるか」である。
どれほど防御を強化しても、侵入可能性をゼロにすることはできない。そういった前提に立つと、事業上の合理的な理由なく高リスクデータを保有し続けること自体が、経営として追加のリスクを抱え込むことになる。
企業が見直すべき三項目
以上を踏まえ、保有するデータの取り扱いについて、企業は少なくとも三点を見直す必要がある。
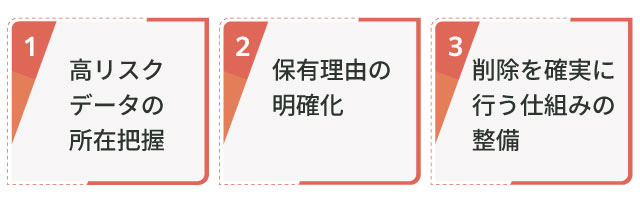
第一に、高リスクデータの所在把握である。本人確認書類画像、マイナンバー、健康情報、金融関連情報などの、漏えい時の影響が大きいデータが、どのシステムに、何件、どの目的で保管されているかを把握しなければ、影響評価も削除判断もできない。
第二に、保有理由の明確化である。法令上の保存義務、契約履行上の必要性、単なる慣行を切り分けて整理し、説明できないものは削除候補として扱う必要がある。
第三に、削除を確実に行う仕組みの整備である。保存期間、削除責任者、委託先を含めた削除確認まで含めて設計しなければ、「削除方針」は実務において形骸化してしまう可能性がある。
この三点は、システム部門だけで完結するものではなく、法務、個人情報保護、業務部門、調達部門、リスクマネジメント部門が関与し、最終的には経営が優先順位を決めて取り組むべき経営課題である。サイバー攻撃被害や情報漏えいが相次ぐ中、攻撃を前提とした対策設計が求められており、不要データを残さないことはその対策の中に含める必要がある。
【脚注】
※1 経済産業省・IPA「サイバーセキュリティ経営ガイドライン Ver3.0」
https://www.meti.go.jp/policy/netsecurity/downloadfiles/guide_v3.0.pdf
※2 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」
https://www.fsa.go.jp/news/r6/sonota/20241004/18.pdf
※3 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」
https://www.ppc.go.jp/files/pdf/261007_houdou.pdf
※4 IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
※5 JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
https://www.jpcert.or.jp/at/2026/at260030.html
※6 金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」
https://www.fsa.go.jp/news/r8/sonota/20261009/20261009.html