-

食品関連事業に係る法改正等の動向
¥0
-

資産格差の動向:持ち家と年金の役割と現在の懸念
資産格差は拡大しているのか?
いわゆる格差問題は長らく議論されているテーマです。格差問題は所得格差、教育格差など多くのものを含みますが、今回は保有資産(金融/実物資産)の格差、すなわち「資産格差」に焦点を絞ります。さて資産格差は拡大しているのでしょうか。
2025年に邦訳が出たダニエル・ヴァルデンストロムの『資産格差の経済史』によると西欧(対象:フランス、ドイツ、スペイン、スウェーデン、英国)に関しては戦後平等化が進み、1980年以降も資産格差の拡大が抑制されたようです。その理由として西欧の場合、中間層を中心に多くの人が戦後に自宅(住宅資産)を持つようになり、また1980年前後以降に積立式の年金資産※1が充実したことを挙げています。
図表1は同書にある民間資産割合推移のグラフをイメージ化したものです。戦後の成長期は主に住宅資産、1980年以降は主に年金資産の割合が高まりました。
図表1:各民間資産が占める割合推移のイメージ(西欧、米国の6か国)

(出所)ダニエル・ヴァルデンストロム(2025)『資産格差の経済史』P.69を当社でイメージ化し加筆
ただし、米国は例外的に格差が拡大しているとの結果が同書で示されています。米国でも持ち家は増加し年金も増えているものの、それ以上に1980年代以降トップ1%の超富裕層の資産シェアが伸び続けています。社会の分断の一因となっているかもしれません。
持ち家と年金が果たした役割の背景
持ち家がなぜ資産格差を抑制したかというと、1)住宅ローンの充実で多くの人が持ち家取得に利用、2)政府の持ち家奨励政策、3)持ち家の価格が経済の伸び以上に上昇、といった要因が大きかったようです。人口が急増する中で、経済が成長し都市化が進展したことが貢献しました。
また年金の役割も近年大きくなり、長寿化が進むとその重要性は今後も高まると見込まれます。なお年金の場合、積立式年金の制度を拡充した度合が大きな影響を持ちました。積立式に積極的だった米国、英国、スウェーデンは1980年代以降の金融市場の好調もあって特に顕著に資産拡大に貢献しました。
日本の資産格差の経緯
それでは日本の資産格差はどうだったのでしょうか。ヴァルデンストロムの研究では残念ながら日本は対象に含まれていません。
そこで世界各国の不平等をデータベース化した「World Inequality Database」※2を利用し、日本における資産保有上位のシェア(上位10%が赤線、上位1%が青線)の推移を確認しました。【図表2】をみる限り、戦後に資産格差は縮小し、その後はおおむね横這いです。ただ1980年代後半の不動産・株式急騰の発生と崩壊の影響は一時的に観察されます。
日本も戦後に中間層の持ち家取得が進み、経済成長でその価値が上昇したことは格差抑制に寄与した可能性があります。加えて日本では相続税の税率が他の先進国(相続税がない国もある)に比べ高いことも重要な点です。
【図表2】日本における資産保有の上位10%、1%のシェア推移(1900年-)

(出所)World Inequality Databaseのデータベースを利用、1900年以降のグラフを作成し抜粋・加工。
現在の懸念点
過去は人口増による成長と都市化が資産格差の抑制に寄与してきました。しかし現在、日本ではいくつか懸念点があります。
1)人口減少と一極集中
日本では人口が減少しつつ都市に集中しています。そのため都市と地方、都心と郊外といった地域により資産価格の異なる動きが生じています。最近の都心部の不動産急騰をみると、日本全体では空き家が増加し問題となっているのと対照的です。こうした変化は地域間の資産格差を通じて資産格差の拡大につながる可能性があります。
2)高齢期への備えの格差
年金については、日本で各種の非課税投資枠で将来に備える動きが活発化したことは全体にプラスです。しかしそうした備えに十分対応できていない層は、所得を得られない事態が生じた際、さらに困窮化することになります。特に日本は高齢化が顕著であり、高齢期の生活費確保、また病気やケガで就労できなくなった際の備えが課題になります。
戦後長らく持ち家と年金が中心になって抑制されてきた資産格差は、人口減少と一極集中、高齢化を背景に新しい段階に入りつつあるかもしれません。格差問題については引き続き注視していく必要がありそうです。
※1 やや専門的な話になりますが、現役世代が高齢者の年金を賄う「賦課方式」の部分は資産に算入しません。日本の場合、賦課方式が基本ですが、積立も一部あります。
※2 『21世紀の資本』のトマ・ピケティといった世界の経済学者が連携し作成しているデータベースです。
【参考文献】
ダニエル・ヴァルデンストロム(2025)『資産格差の経済史 持ち家と年金が平等を生んだ』みすず書房¥0
-

【終了】気象予報士登壇!大雨・浸水から会社を守る!防災気象情報と水災BCP
¥0
-
タイにおける2025年雨量状況のまとめと2026年の雨季の見通し【InterRisk Thailand Flood Report(2026年4月)】
1. 2025年の降雨状況
2025年の月別・年間合計およびエリア別の降雨量を図表1に示す。2025の年降雨量はタイ気象局(Thai Meteorological Department:以下TMDと省略)の国内全観測点の平均値で1,816mm、1991-2020年の30年間平均値(平年値)と比較して+12%となり、年間降雨量が大変多い年となった。地域別では、北部が平年比+22%、北東部で+10%、バンコク含む中央部で+9%、東部で+6%、南東部で+12%、南西部で+9%となり、タイの各地において総じて平年値を大きく超える降雨量となったことが分かる。

図表1:2025年の月別・年間合計およびエリア別の降雨量(TMD公表データ*1)を基に当社にて作成)
月別でみると、雨季(5月下旬~10月末)のうち6月以降の期間は全体としては平年値に近い雨量となった。一方で、雨季開始前の2月、4月、雨季開始直後の5月、および雨季終了後の11月に全国平均で平年値を50%以上超過する異常な雨量が観測された。特に11月は全国平均で+129%の異常な雨量となっており、同月にはタイ南部ハートヤイ市街地などで顕著な豪雨による洪水が発生した。この時期の主要ダム貯留量の満水状態近くまでの増加や雨量状況(雨季終了後の異常な雨の多さ)も相まって、一時的に更なる洪水リスクへの社会的な危機感が強まったが、タイ南部以外では顕著な洪水被害はその後発生しなかった。
2025年のタイ全土の年降雨量が大きくなった要因は、ラニーニャ現象の傾向を示す太平洋海面水温の変動(本稿の後半参照)、7月から12月にかけての例年以上の数の台風・熱帯低気圧がインドシナ半島に上陸したこと、および季節風(モンスーン)の変動など、大きな規模の気象現象が複合的に影響したものとみられている。
なお、図表1の降雨量は、TMDがタイにおける気象情報の地域区分別(図表2)で全観測点の月間降雨量の平均値を算出し(各エリア上段)、その数値の平年差を平年値からの増減比(下段)として表示しているものである。それぞれの地域区分は広いため、TMDがタイ国内の2025年の年間累積降雨量を地図上にマッピングしたデータ(図表3)も見てみると、特にタイ北部、北東部のラオス側北端部、バンコク周辺~タイ東部(ラヨーン方面)、およびタイ南部の西側(プーケット方面)および東側(マレーシア方面)などで平年値を大きく超過する累計降雨量となっている。平年値以下の累積降雨量となった地域は中部、北東部、南部の一部と限られている。

図表2:タイにおける気象情報の地域区分(TMD公表資料より抜粋)

図表3:2025年(1月1日から12月31日まで)の累積降雨量(左)、平年値との差異(右)についてのタイ国内分布図*2)
2. 2011年以降の年降雨量と2025年降雨量の比較
直近のTMDの統計で使用されている1991-2020年の平年値をベースに、大洪水のあった2011年以降の各年の全国平均の年間降雨量を比較する(図表4)。2011年以降の15年間で、平年値(1,623mm/年)を上回ったのが10回、下回ったのが5回となっており、2025年は直近15年間で上から4番目に降雨量が多い年であることが分かる。

図表4:2011-2025年の年降雨量の平年値(1991-2020年)との差異(TMD公表データを基に当社にて作成)
つまり、2020年までの30年間の平年値に対しての年間降雨量は直近15年間では比較的多くなっているといえる。また、近年は年間降雨量の平年差が波のように変化しており、雨の多い年と少ない年がそれぞれ5年前後程度の周期で繰り返されている。今後もタイにおいて極端に降雨量が多い年(=洪水リスク)、少ない年(=渇水リスク)が繰り返し発生していく可能性は十分に高いと考えられ、洪水、渇水の両方のリスクに定期的に直面し得ることが示唆される。タイの降雨量は地球規模の海面水温分布(エルニーニョ/ラニーニャ現象など)や季節風の状況、台風(熱帯低気圧)の接近状況に大きく影響を受けるとみられており、タイ国内ならず広域での気象現象の状況も踏まえてタイの洪水・渇水リスクと向き合っていく必要がある。
3. 2025年のチャオプラヤ川水系のダム貯留量状況
-*-*-*-*-
タイ北部からバンコク方面に南北に連なるチャオプラヤ川水系の上流には巨大な貯留量を誇るダムとして、北部エリアにプミポン、シリキット、クウェーノイの3つのダムが、中部にはパーサックダムが立地している。これら主要4大ダムの貯留量の状況は下流の河川水位・流量に強く影響するため、チャオプラヤ流域の洪水リスクを考える上で重要なファクターである。
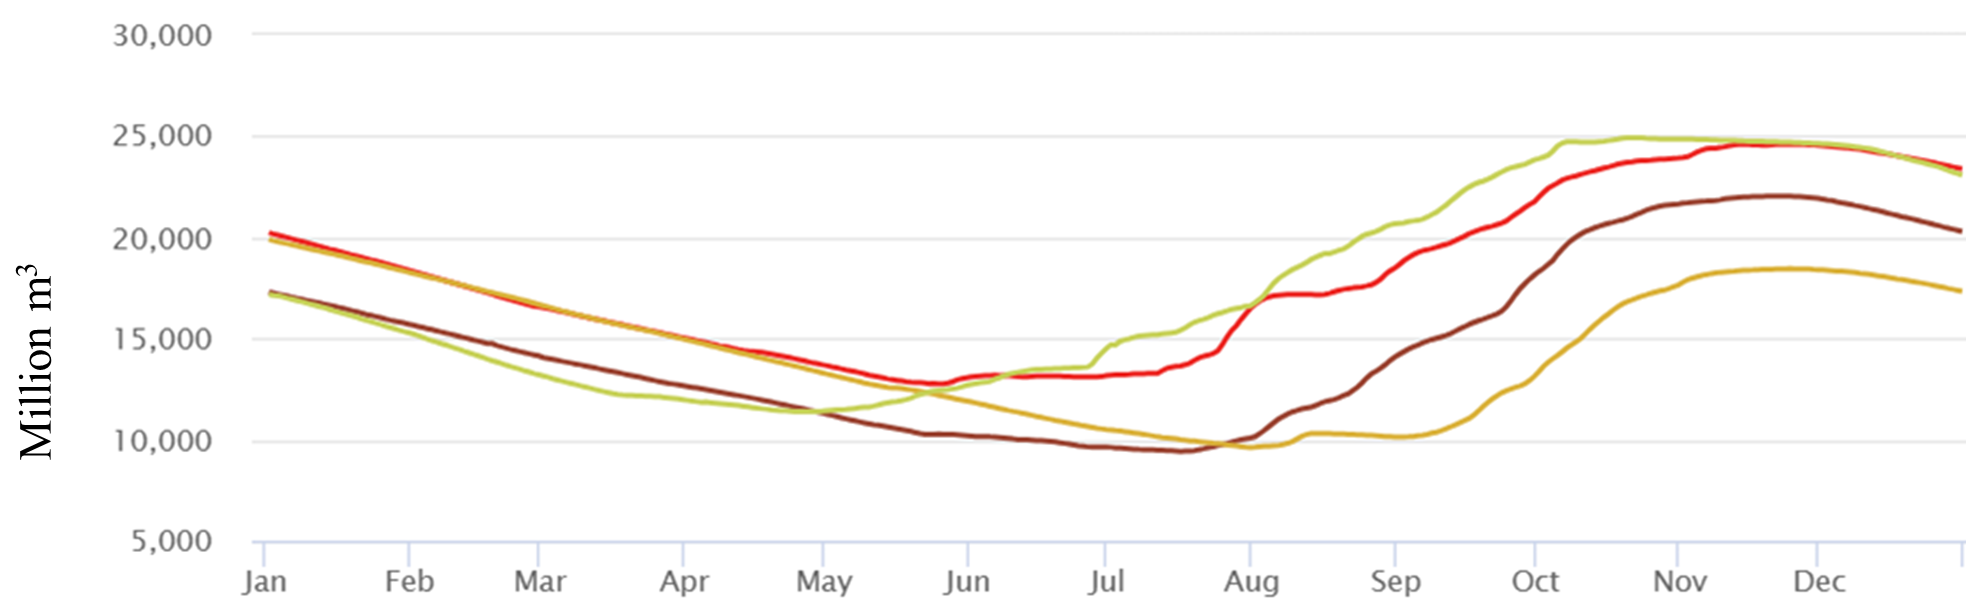
2025年の主要4大ダム合計貯留量の時系列データを2011、2023、2024年と比較したのが図表5である。2025年のダム貯留量は、1月から5月中旬頃の雨量が少ない時期に渇水傾向にあった2023年と似た推移でを辿っていたものの、雨季開始後の5月下旬以降には大洪水が発生した2011年に似た上昇カーブで推移したことがグラフから読み取れる。
図表5:2023-2025年、および2011年の主要4大ダムの合計貯留量の時系列データ*3)
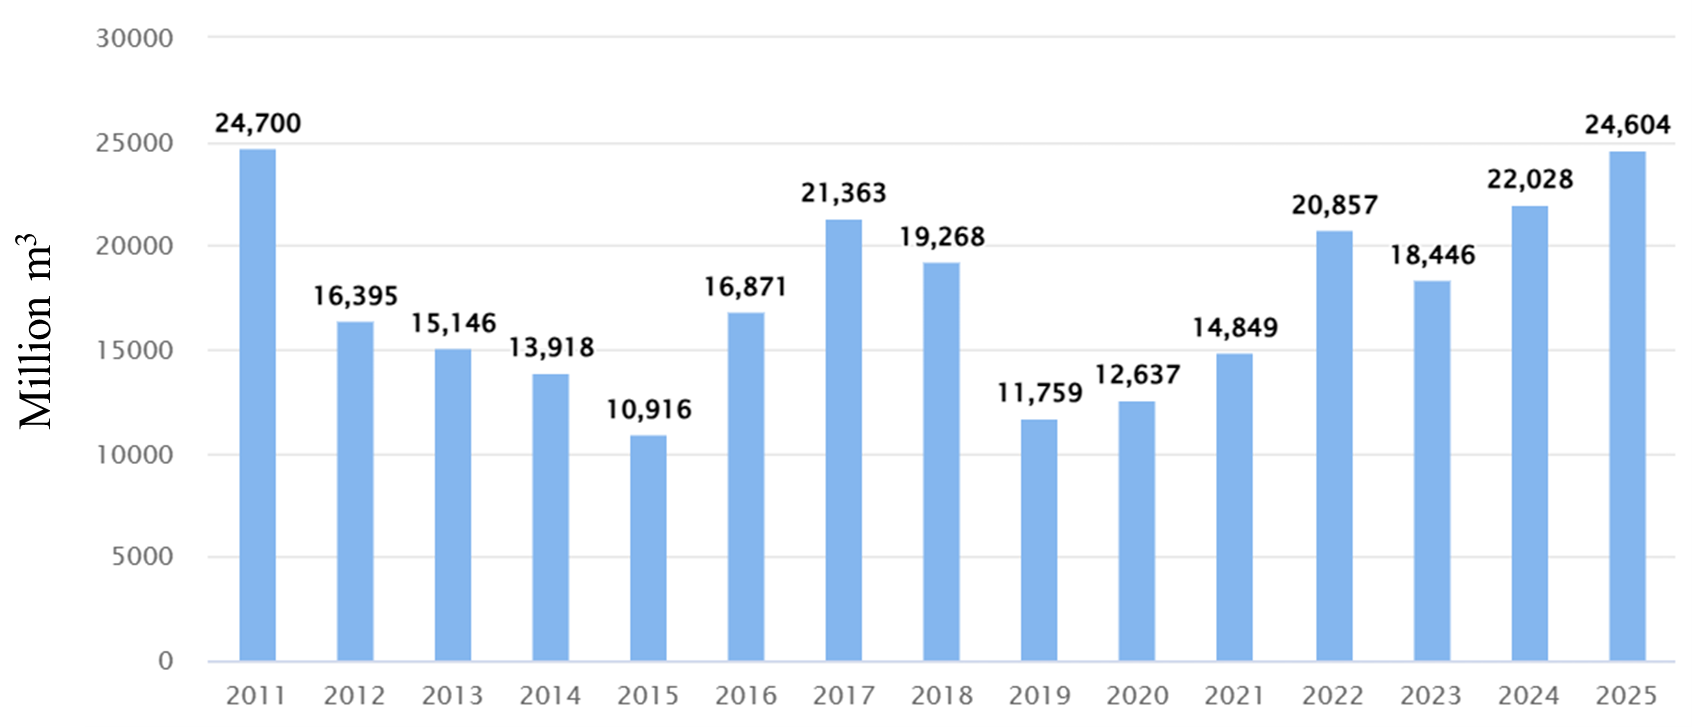
図表6は、11月24日時点(2025年の貯留量最大となった日ベース)での主要4大ダムの貯留量を2011年以降の年別で比較したものである。2025年のピーク時の貯留量は、2011年以降の15年間で2011年に次いで2番目、ほぼ2011年と同様の貯留量の大きさ(ほぼ満水状態)であったことが分かる。
このダム貯留量の値は概ね、ダム上流域にもたらされる雨量と、河川下流側への放流量コントロールによって増減する。そのため、降雨量の多い年は前倒しのダム放水による雨季終盤の大洪水回避が、降雨量の少ない年は雨量状況を見極めながらのダム放流制限(貯留継続)がそれぞれ求められ、洪水・渇水防止のためにはタイ政府・ダム管理者による計画的かつ状況判断を踏まえた適切な放流・貯留コントロールが重要である。図表5において、8月頃に2011年とほぼ同じ貯留量の貯留量に一度達したが2011年の貯留量カーブをその後超過しなかったこと、そして2011年よりも1か月程度遅れた11月過ぎに2011年と同様のほぼ満水状態の貯留量に達したことも踏まえると、2025年は2011年大洪水の経験・教訓を活かしてタイ政府が適切な放流量コントロールに尽力したことが窺える。また、図表1に示すように、2025年は雨季終盤の10月の降雨量が各地で概ね平年以下であったことも幸いし、毎年のように浸水するアユタヤ近郊やチャオプラヤ中流の低地エリア以外では大きな洪水被害は発生しなかった。
図表6:2011-2025年の主要4大ダムの11月24日時点の合計貯留量比較*4)
4. エルニーニョ/ラニーニャの傾向から読む2026年の見通し
エルニーニョ(El Nino)/ラニーニャ(La Nina)は、太平洋赤道域の中部および東部における海面水温が平年より高くなる/低くなる状態が数か月~1年程度継続する現象であり、タイや日本を含め世界中の異常な天候の要因となり得ると考えられている。タイなど東南アジアにおいては、エルニーニョの発生期間は高温と少雨による乾燥状態となる傾向にあり、ラニーニャ現象の期間は低温と降雨量の増加が発生する傾向にあると言われている。
図表7は、アメリカ海洋大気庁(NOAA)が公表しているエルニーニョ/ラニーニャの発現指標となるRONI(Relative Oceanic Nino Index/相対海洋ニーニョ指数)の2000年以降の推移状況のグラフである。RONIは太平洋の特定地区における海面水温の平年からの偏差を示しており、この指数が0.5以上となる期間が継続するとエルニーニョ、-0.5以下となる期間が継続するとラニーニャの発生を意味する。エルニーニョでもラニーニャでもない状態は中立状態(Neutral)と呼ばれる。このカーブと前述の図表4(年別のタイの降雨量比較)を比較すると、時期や変動幅に多少のずれはあるものの、傾向としては負の相関関係にあり、ラニーニャの年は降雨量が多く、エルニーニョの年は降雨量が少ない傾向にある。直近では、2023年後半から2024年中頃まではエルニーニョ、その後2025年末にかけてRONIが低下し、直近の約1年半は殆どラニーニャが発現していたとみられる。前述に示したとおり2025年のタイ全土の年降雨量は平年を超過する観測結果となっていることから、このラニーニャ傾向のデータは、2025年タイが多雨となったことと因果関係があると整理できる可能性が高い。
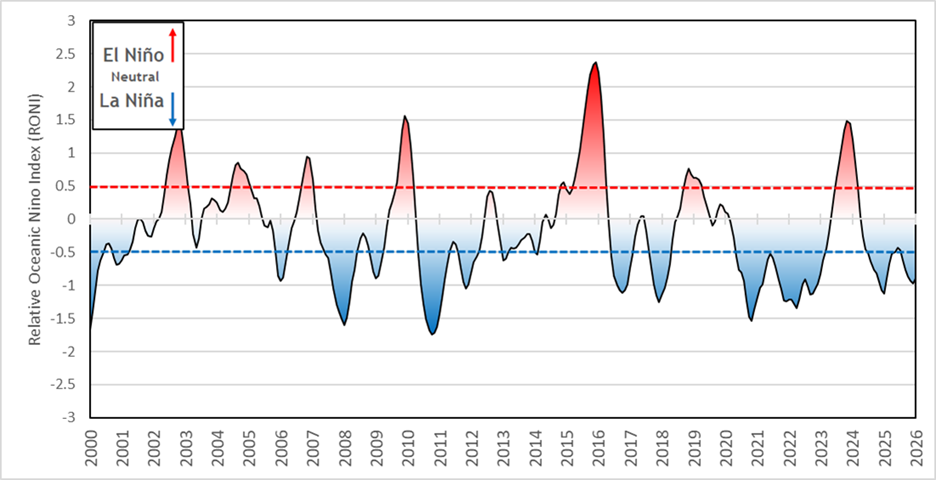
図表7:2000年以降のRONI指数の変動状況*5)
最後に、今年のタイの降雨量を占う年初時点の参考データとして図表8を紹介する。これは2026年1月から9月にかけてのエルニーニョ/ラニーニャの発現確率をNOAAが予測・公表しているものであり、TMDのウェブサイト*4)もこの指標を紹介しており、TMDによる気象予測の一つの参考情報となっている。2026年3月の時点でラニーニャが発生している確率は30%程度となっているがその後徐々に低下し、年末にかけてエルニーニョの発現確率が80%超まで増加していく予測となっている。
日本の気象庁ウェブサイトで公表されているエルニーニョ監視速報(2026年3月10日更新)*7)においても、「今後、春の間にエルニーニョ現象が発生する可能性と平常の状態が続く可能性が同程度(50%)となり、夏には平常の状態が続く可能性もある(40%)が、エルニーニョ現象が発生する可能性の方がより高くなる(60%)。」との見通しが示されており、NOAAと近い予測が示されている。仮にこのNOAAや気象庁の予測が的中する場合、タイの2026年雨季はエルニーニョ傾向または中立状態となるため、タイ全土ベースでは2025年よりも総降雨量自体は減少することが予見される。また、過去の傾向を踏まえると、2026年の年末から2027年にかけては少雨傾向に転じる可能性も考えられる。ただし、総降雨量が減少して2011年のような大洪水の発生可能性が低減しても、雨季の序盤(5-6月)や終盤(9-10月)には短期的な集中豪雨による内水氾濫や鉄砲水・土石流などによる洪水災害は例年発生しやすく、油断は禁物である。
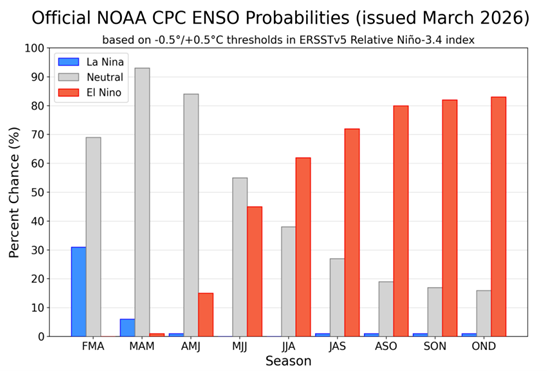
図表8:2026年1月から2026年9月にかけての月別のエルニーニョ/ラニーニャの発生確率(2026 年3月10日最終更新)*6)
エルニーニョ/ラニーニャはタイの気候に影響をあたえる1つのファクターに過ぎず、NOAAの予測データが長期的な確率情報であることには注意が必要だが、ぜひ定期的に最新情報を参照されたい。このような長期予測データや、前述で触れたようなエリア別・時期別の実際の雨量状況、ダム貯留量状況、およびTMDが雨季の開始時期前後(5月頃)に公表する雨季の雨量見通し・3か月予報などの予測情報も随時確認いただくことで、タイにおける洪水発生リスクを予見する参考情報になると考えられ、2026年雨季の洪水対策の一助となれば幸いである。
Reference:
1) タイ気象局(Thai Meteorological Department)降雨量各公開データ
http://climate.tmd.go.th/gge/
https://www.tmd.go.th/climate/summarymonthly
2) タイ気象局(Thai Meteorological Department)累積降雨量(日次更新)
http://www.arcims.tmd.go.th/dailydata/yearRain.php
3) タイ国立水文情報データセンター(National Hydroinformatics Data Center)ダム貯留量データ
4) タイ気象局(Thai Meteorological Department)The El Nino-La Nina phenomena
https://www.tmd.go.th/climate/El-Nino-La-Nina
5) アメリカ海洋大気庁(NOAA) Climate.gov
https://www.cpc.ncep.noaa.gov/data/indices/oni.ascii.txt
6) アメリカ海洋大気庁(NOAA) Climate Prediction Center
7) 日本 気象庁(JMA)エルニーニョ監視速報
https://www.data.jma.go.jp/cpd/elnino/
¥0
-
タイにおけるソンクラーン期間の交通事故リスクと安全運転の備え【InterRisk Thailand Report(2026年4月)】
ソンクラーンとタイの交通安全
毎年タイのソンクラーン祭り期間中は、何百万人もの人々が帰郷や旅行のため都市を離れ移動する。そのため、この時期はタイ国内の交通量が著しく増加し、交通機関や道路は最も混雑する。
このような旅行の急増は交通事故のリスクを高めるため、特にこの期間は「危険な7日間のソンクラーン期間」としてタイでは広く知られている。タイ道路安全指令センターの報告によると、この期間中では毎年全国で何千件もの事故が記録されている。
このため、タイのソンクラーン期間中の交通安全への意識醸成は優先されるべきであり、交通安全リスクを軽減し、誰にとっても安全な休日の旅行を確保できるように、適切な車両メンテナンス、運転準備、および責任ある運転行動が不可欠である。
タイのソンクラーン祭りにおける事故統計
タイ災害予防軽減局が毎年発表している公式データによると、2025年のソンクラーン (2025年4月11-17日) では計1,538件の事故が発生し、1,495件の負傷および253件の死亡が報告されている。
交通事故の多くは二輪車が関与しており、全報告件数の約83%を占めている。また、これらの事故の殆どは高速道路で発生しており、全体の約41%を占めている。事故のピークは午後3時から午後6時で、当該時間帯で事故発生件数全体の約21%を占めている。地域別では、事故件数と負傷者数の数が最も多いのはタイ南部のパッタルン県で、死亡者数が最も多いのはバンコクとなっている。これらの傾向は、ソンクラーン時期の道路交通量増加に伴う重大な危険性を浮き彫りにしている。
ソンクラーン期の交通事故の主な原因
道路交通事故防止・軽減対策指令センターによるソンクラーン中の事故の主な原因は以下のとおり。
1
スピード違反
多くのドライバーは交通量が増える前に急いで故郷に着きたい思いで運転し、スピード違反が発生していると考えられる。長期休暇旅行に使用する高速道路や広い一般道路も通常期間の運転より早く運転したい気持ちを促進してしまう。また、高速運転での突然の車線変更や、混雑・渋滞状況への遭遇は事故危険度を増加させる。
2
飲酒運転
飲酒運転はタイのソンクラーンと密接に関連している。期間中に催される懇親会やパーティーでアルコールを摂取したドライバーがその後運転するケースも散見され、彼らは自身の反応時間や判断力への影響を過小評価している。混雑した状態の道路では、わずかな障害であっても重大な事故につながる可能性がある。
3
視界不良など
ソンクラーン中は、水かけ遊びによりフロントガラスや道路が濡れやすく、ドライバーの視界や車両のコントロールが低下する。同時に休日の交通量が多いことから、一部のドライバーは急な車線変更や前の車への割り込みを発生させる。これらの行動は、安全な車間距離確保を困難にし、衝突リスクを大幅に増加させる。
タイの陸運局と高速道路局からの追加報告によると、ソンクラーン期間中の交通事故の中でも二輪自動車が最も高い割合を占めている。
主な理由の1つは、二輪自動車は四輪自動車に比べて身体的保護がはるかに少なく、また、ヘルメットの着用は法律で義務化されているものの一部の地域、特にバイクタクシーの乗客等の間ではまだ浸透していない。これらの理由により、事故が発生した場合の重傷や死亡のリスクが大幅に増加している。

図:ソンクラーン期間中の主な事故原因(タイ道路交通事故防止・軽減対策指令センター)
ソンクラーン期特有の危険要素
タイでは年間を通して交通事故が多く発生するが、ソンクラーン中には特殊な危険要素が生じる。
1
非常に多い交通量
通常の長い週末とは異なり、ほとんどのソンクラーン旅行は2-3日の短い期間に集中する。何百万人もの人々がほぼ同時に都市を出発するため、集中した移動は深刻な渋滞を引き起こし、衝突の可能性を著しく高める。
2
アルコール摂取
アルコールはソンクラーンと非常に密接しており、祭り中の飲酒などは一般的。パーティーなどの祝い事の直後に二輪自動車や四輪自動車で移動する人は少なくなく、少量のアルコールでも反応時間の遅れと判断力低下を生じる可能性がある。混雑した休日の道路では、事故のリスクが大幅に増加する。
3
濡れて滑りやすい道路
水掛け祭りはソンクラーンの最も有名な祭りであるが、多くの祝祭地域での道路は一日中長時間濡れた状態となる。濡れた路面はタイヤのグリップを低下させるため、制動距離が長くなることによりスリップや制御不能にするリスクがある。
4
長距離運転による疲労
長時間の連続運転は疲労を引き起こし、注意力を低下させ、決断力を遅らせる。疲れたドライバーは突然の交通状況の変化に対応することができず、事故の可能性が高くなる。
ソンクラーン旅行安全チェックリスト
-*-*-*-*-
交通量の多さや飲酒の危険性、ドライバーの長距離運転による疲労などの主な危険要素を理解したら、安全運転に向けた次のステップは事前対策。ソンクラーン期間中の事故を減少するためには、ドライバーの事前の対策が大変重要であり、車両のメンテナンスおよびドライバーの事前準備は交通安全の向上に大きな影響をもたらす。車を適切に準備し、責任を持って運転することは、単なる推奨事項ではなく、より安全な休暇旅行に欠かせないステップと言える。
車両の事前確認事項
混雑するソンクラーン中に安全でトラブルのない運転するためには、車両の適切な準備が不可欠。ほんの少し時間をかけて車を点検することで、機械的な故障のリスクを大幅に低減させ、運転パフォーマンスを向上させることによって予期せぬ道路状況に効果的に対応することができる。
以下のチェックリストは、運転前に確認すべき主要なシステムをまとめたものである。これらの簡単な車のメンテナンスチェックは、車両の機械的なリスクの大幅な軽減に寄与し、休日のピーク時の旅行中の道路交通の安全性向上に繋がる。
1
ブレーキシステム
ブレーキパッドの摩擦有無またブレーキフルードのレベルを確認する。交通量の多い場所では、安全に停止できるブレーキシステムは重要。よく整備されたブレーキシステムは車両の停止距離を短くし、交通量の多い道路での急な減速時に素早く対応することができる。
2
タイヤ
タイヤ空気圧およびトレッドの深さを確認する。路面グリップ力を維持し、濡れた路面でのスリップリスクが低減される。また、適切な空気圧を充填したタイヤは効率に燃費を良くさせるため、より安定に高速走行することができる。
3
液体レベル
オーバーヒート防止およびクリアな視界が確保のため、エンジンオイル、冷却水、およびウィンドシールドウォッシャー液を補充する。これらの液体の適切なレベル維持により、エンジンはよりスムーズに作動でき、ソンクラーン期間中に発生する埃や水掛けに遭遇してもクリアな視界確保がしやすくなる。
4
バッテリー
長距離移動中の故障を防止するため、バッテリーが良好な状態であることを確認する。正常なバッテリーは特にエアコンおよびライトを長時間使用する場合に不可欠な電気システムをサポートする。
5
ライト
混雑した高速道路での視界を確保できるよう、ヘッドライト、ブレーキライト、方向指示器を確認する。十分に機能するライトシステムは前方道路を確認できるだけではなく、他のドライバーが自分を認識でき、全体的な安全性を向上することができる。
6
ワイパー
ソンクラーン中クリアな視界を確保できるよう、ワイパーを確認する。新しいワイパーは雨や水掛け、埃などを素早く取り除くことができ、集中して周囲の道路の状況を確認できる。
ドライバー自身の準備事項
車の準備と同様に、ドライバーの準備も非常に重要である。以下の下記は旅行前と旅行中に以下の基本的な安全運転のヒントになっている。ソンクラーン期間中にこれらの安全運転習慣を実践することことにより、交通事故発生のリスクを大幅に減らすことができ、より安全で責任感のある休暇の移動につながる。
1
十分な睡眠
ソンクラーンはタイで最も忙しい旅行期間の1つで、長時間運転に伴う疲労が発生しやすい。旅行前に少なくとも7-8時間の睡眠をとることにより注意力が維持される他、素早く反応でき、旅行中での主な原因である運転中の居眠りのリスクを低減することができる。十分な睡眠を取ったドライバーは交通量の多さ、予期せぬ道路状況、または注意散漫などに対処する能力が高くなる。
2
ルート計画および迂回路ルートの準備
ソンクラーン期間中は道路が混雑することが多く、一部の地域では水掛けのために一時的に道路が閉鎖されることがある。事前にルートや迂回路を計画することで、リスクの高いエリアや交通のボトルネックになっているエリアを避けることができる。また、それによりストレス軽減も期待され、運転中に余裕をもった判断を行うことができる。
3
運転前の禁酒
ソンクラーンのお祝いにはパーティーや集まりなどが欠かせない。飲酒によって判断力や協調性が損なわれるが、ソンクラーン中はアルコール関連の事故が急増する傾向がある。運転前のアルコール摂取を控えることで、周囲の状況を完全に把握し、急な道路状況の変化に迅速に対応できるようになる。
4
シートベルト着用
シートベルトは衝突時の重傷リスクを大幅に減少させる。ソンクラーン期間中は交通量増加、および長距離移動により、急ブレーキを余儀なくさせる状況が多くなる。そのため、前席・後部座席を問わず車内全員が、常時適切にシートベルトを着用することが望まれる。全ての乗員がシートベルトを着用することにより全体的な安全性が向上し、事故が発生した際の損傷を軽減することができる。
5
定期的な休憩
休日の交通渋滞は通常よりもはるかに長いため、疲労のリスクを高めやすい。2-3時間ごとに定期的に休憩を取ることにより、心身のリフレッシュが期待される。短い休息をこまめに取ることは、長距離移動するにあたって非常に重要。注意力の維持が図られ、居眠りや集中力が切れたり、不注意なミスをしたりする可能性を大幅に減らすことができる。
6
より安全な長距離移動のための共同運転
ソンクラーン期間の長距離運転では、運転を交代しながら行うことで疲労を防ぎ、より安全に移動することができる。運転者を定期的に交代することで、それぞれが休憩を取ることができ、その結果、注意力を維持することができ、長時間の疲労を避けることができる。交代できる運転者が多ければ多いほど移動の負担は軽減され、疲労による危険の可能性を軽減でき、安全性を高めることにつながる。
タイソンクラーン期間中の交通事故ニュースの例
1. 外国人旅行者飲酒運転による事故
2025年4月19日、パタヤでのソンクラーン期間中に、外国人旅行者の運転により複数の衝突事故が発生。事故を起こした外国人旅行者は車両の制御を失い、テパシット通りで複数の車両と衝突した後、車は横転した。この事故により、乗用車4台とバイク2台が被害を受けた。道路近くで水遊びをしていた子どもを含む歩行者7人が負傷し、病院に搬送された。目撃者によると、運転手は道端から急加速し、酒気帯びのように見えていたとのことであった。
この事故の主な原因は、飲酒運転およびスピード違反行為と考えられる。飲酒は運転手の判断力や反応能力を著しく低下させる。さらに急加速によって車両の制御が失われ、事態の深刻さが増した。これらの2つの要因が組み合わさることで非常に危険な状況となり、最終的に事故につながったものと考えられる。
同種の事故を防ぐためには、ドライバーは出発前の慎重な準備と責任ある行動を優先すべきと考えられる。事前のルート計画と迂回路ルートの準備は、ストレスを軽減させ、混雑したエリアを避けることにつながる。少量のアルコール摂取は判断力や反応時間が損なうため、運転前のアルコール摂取は絶対に控えることが重要である。さらに、安全な運転速度の維持と、車両の十分なコントロールを常に心掛けることにより、特にソンクラーン期の混雑した道路での衝突の可能性は軽減される。
2. バイクが車の後部座席に衝突して全壊
2024年4月17日、カンチャナブリでバイクによる死亡事故が発生。ソンクラーン祭りからの帰路で発生した事故であった。バイクに乗っていたのは男女の2人で、27歳の男性が事故現場で心肺停止の状態で発見され、後に死亡が確認され、後部座席に乗っていた23歳の女性は重傷を負った。防犯カメラの映像には、バイクが車を追い越そうとして高速走行している様子が捉えられており、男性が運転していたバイクはセダンの後部に衝突してコントロールを失い、駐車中のピックアップトラックと衝突し男性と女性は道路に投げ出されていた。
事故の主な原因は、スピード違反と無謀な追い越しであった。男性は過剰な速度で走行していたため、バイクの制御能力および反応時間が著しく低下しており、道路の急変に対応することが困難になっていたと考えられる。さらに、危険な追い越しや急な車線変更が衝突のリスクを一層高め、極めて危険な状況を生み出し、最終的に事故へとつながったと考えられる。
同様の事故を防ぐためには、特に混雑したソンクラーン期間中にバイクを運転する際は、スピード違反や危険な追い越しを避けるべきである。ヘルメットの適切な着用、安全な車間距離の保持、ならびに特に都市部での走行速度への留意などにより、衝突の深刻さを大幅に軽減することができると考えられる。
まとめ
ソンクラーンは、タイ国内の人々が伝統的な祭り催しを行い、家族の再会ができる大切な期間である。しかし、毎年のように交通事故が右肩上がりになっている状態は楽しいはずのお祝い期間が悲劇に変わりやすい側面もあるといえる。この悲劇は防止することができるはずであり、スピード違反、飲酒運転、疲労や車の不調などは自身の備えと安全運転意識の向上により避けられるものである。これらは公用の道路をに使用するドライバー一人一人の責任をもって対応すべき事項であり、安全な判断により多くの命を救うことができる。適切な準備、意識、責任ある行動などは安全運転は運転する前から始められる。
タイ道路安全指令センター、陸運局、高速道路局などの政府機関は休暇期間中、徹底的に安全対策・啓発活動を実施し続けるが、交通事故のない有意義なソンクラーン休暇旅行には最終的にタイで運転する全ての人々の協力が必要になる。ソンクラーン中の交通安全に対する責任ある行動は道路を使用する全ての人の義務であり、これらの備えがあれば、タイのソンクラーン休暇は多くの人々にとってより喜びと安全に満ちた素敵な祝日期間となるであろう。
Reference:
https://www.thaihealth.or.th/8-วิธีขับขี่ปลอดภัยช่วง-2/
https://www.thaihealth.or.th/ไปไหนก็เจอแต่คน-สาดน้ำ/
https://safedrivedlt.com/สงกรานต์67-ขับขี่ปลอดภัย/
https://service.disaster.go.th/songkran68
https://www.khaosod.co.th/around-thailand/news_9724135
https://www.khaosod.co.th/around-thailand/news_8190850
¥0
-
タイにおける地震リスクアセスメント ―事業継続の観点から―【InterRisk Thailand Report(2026年4月)】
タイの地震リスクを理解する
タイは通常、地震リスクの高い地域には分類されないが、2025年3月に発生したミャンマー地震は近隣諸国での地震活動はタイの脆弱性を浮き彫りにした。タイ国外で発生した地震であってもタイ国内のインフラや事業運営に影響を及ぼし得ることが明らかになり、タイの企業においては地震リスクに関するアセスメント、およびBCPやBCMSの構築・見直しの重要性は増している。
地球の大陸および海洋のプレート構造においてタイは地理的には主要なプレート境界線上に位置しているわけではないが、隣国のミャンマーなどには活動的な断層やプレート境界が存在するため、タイの一部地域は元々地震活動の影響を受けやすい状態にある。タイ国外の地震活動に起因する揺れは、タイの北部や西部にたびたび影響を及ぼしている。
また、地質学的にタイ国内にもいくつかの活断層が存在していることが分かっており、特に北部や西部に集中している。これらの国内の断層は、強弱さまざまな地震を引き起こす可能性があり、継続的な監視と防災体制の整備がタイの自然災害対応として一つの重要な課題となっている。

図 タイの法令に基づく地震リスク区分(当社にて作成)
ISO 31000:2018 リスクマネジメントフレームワークを用いたリスク評価の実施手順
1. リスクの特定
リスク特定のステップでは、リスクを見つけ出し、認識し、記述することが目的とされる。リスクを特定するには、関連性があり、適切で最新の情報が重要。
2. リスク分析
リスク分析の目的は、各リスクの性質や特性を理解することであり、必要に応じてそのレベルを評価することも含まれる。リスク特定プロセスで収集した情報に基づき、特定されたリスクを分析を行う。
(1) 事象と原因
リスク分析は、常に「なぜ起こるのか(原因)」と「何が起こるのか(事象)」を理解することから始める。これら2つの要素は、リスク評価の中核をなす発生確率と影響度を直接決定づけるもの。
(2) リスクの発生源
タイ国外で発生した大規模な地震であっても、国境を越えて地震波が伝播することで、タイに影響を及ぼす可能性がある。こうした地震は、中国南部、ミャンマー、ラオス人民民主共和国、アンダマン海、およびスマトラ島北部などの近隣地域を震源とする場合が多くある。そのため、タイの地震リスクを評価する際にはこうした外部要因を考慮する必要があり、常に警戒することが重要。
タイ国内で発生する地震の大部分は活断層によって引き起こされる。活断層は、主にタイの北部および西部に集中しており、Chiang Saen断層、Mae Tha 断層、Phrae 断層、Thoen 断層、Moei–Uthai Thani 断層、Si Sawat 断層、Three Pagodas 断層、およびKhlong Marui 断層などが挙げられる。これらの地域における地震活動は現実的な脅威となるため、組織や地域社会はリスクを効果的に管理し、適切な備えを行うために断層の位置を把握しておくことが望まれる。
(3) 結果と影響
i. 物的損失
地震災害は、直接的および間接的な影響をもたらす可能性がある。直接的な影響には、地表の亀裂、火山噴火、地震動による建物や構造物の倒壊などが含まれる。間接的な影響としては、火災、ガス漏れ、津波、地滑り、交通路の損傷などが挙げられる。したがって、効果的な防災および対応計画を立てるためには、起こりうる影響の全容を理解することが不可欠である。
ii. 健康と福祉への損失
地震を経験した市民は、災害が再発する可能性に対してパニックに陥ったり、不安を感じたりすることがよくある。被災者には、ストレス、トラウマ、情緒不安定などのメンタルヘルスの問題が生じる可能性がある。
iii. 経済的損失
地震は通信やインターネットの信号を妨害し、通信の途絶や完全な断絶を引き起こす可能性がある。コンピュータシステムやネットワークの機能停止、および技術的障害が発生するおそれがある。陸上および航空輸送も混乱に見舞われる可能性があり、その結果として緊急対応、物流、日常業務に遅延が生じるおそれがある。

図 タイにおいて過去に地震の影響を受けた主な地域(赤丸は震源地ではなく揺れの被害が大きかったエリアを示していることに注意)
(4) 脆弱性
i. 地域
タイ国内で地震リスクが高い地域は、一般的に活断層の近くに位置しており、その多くはタイ北部および西部地域に位置している。これらの地域は、国内および国境を越えた地震発生源に近いだけでなく、過去の地震の記録も残っており、同様の事象が再び発生するリスクが潜在している。さらに、低地や河口付近など粘土層が厚い場所など、軟弱地盤が特徴的な地域は、地震活動時に地盤の揺れが増幅されやすいため、全体的な脆弱性がさらに高まる。
2025年3月に発生したミャンマー地震は、バンコクから約1000km離れたミャンマーのマンダレーを震源とした地震であったが、地震規模がM7.7ととても大きくチェンマイなどタイ北部に大きな揺れをもたらしたほか、長周期地震動の発生により軟弱地盤が広がるバンコク周辺ではゆっくりとした揺れが高層ビルを大きく揺らすこととなった。
ii. 建物および構造物
タイでは2007年に初めて耐震安全に関する省令が導入され、建物および支持地盤の耐荷重能力、構造的抵抗力、耐久性に関する要件が定められた。この規則は2021年に改定され、基準の強化と現代化が図られた。これらの経緯から、2007年以前に建設された建物は当初の耐震基準に基づいて設計されていないため、地震の影響を受けやすい可能性がある。また、当初の基本的な耐震対策が講じられている高層ビルであっても、2021年の改定で導入されたより厳格な要件を満たしていない可能性がある。
(5) 発生可能性(起こりやすさ)
タイ国内における地震の発生頻度はアジアの中では相対的には低いと認識されており、これまで地震発生履歴から、今後のタイ国内における地震発生の可能性はさほど高く評価されていない。タイ気象局および鉱物資源局のデータによると、過去40年間にマグニチュード5.0から5.9の中規模地震は8回発生しており、平均して約5年に1回の頻度となっている。これらの地震のほとんどは、活断層に近い北部および西部地域で発生している。全体として、タイで発生する地震は通常マグニチュード6.0を超えること頻度は少なく、大規模な地震活動は稀であるものの、依然として注意を要する現実的なリスクであるといえる。
一方でミャンマー、ラオス、インドネシアなど地震活動が活発な周辺国で発生する地震の発生頻度は比較的高く、2025年3月ミャンマー地震のような大きな規模(マグニチュード7以上のクラス)の周辺国で発生する地震は数十年に1度程度の頻度で発生している。
(6) 既存の対策と有効性
タイでは、公共事業・都市農村計画局のDPT 1301/1302などの耐震建築設計基準や、特定の沿岸地域に設置された警報システムなど、いくつかの地震対策が実施されている。Department of Disaster Prevention and Mitigation(DDPM)やDepartment of Public Works and Town & Country Planning(DPT)を含む政府機関は、国の防災体制の強化に向けて引き続き取り組んでいる。しかし、規制の一貫した施行や、大規模な市民意識の向上といった課題が残っている。
(7) 時間的要因と変動性
地震の発生時期を事前に予測することは困難です。地震が発生したすると被害は瞬時に生じ、甚大なものとなる可能性がある。このような性質をもつ地震による影響を軽減するために、組織には事前の防災対策が求められる。
地震リスクマトリックスの例
地震のリスクと影響の評価は、各組織の具体的な状況によって異なる。地震リスク評価を行う際の予備的な検討材料として、地震発生頻度および影響度のマトリックスを以下に示す。
-*-*-*-*-
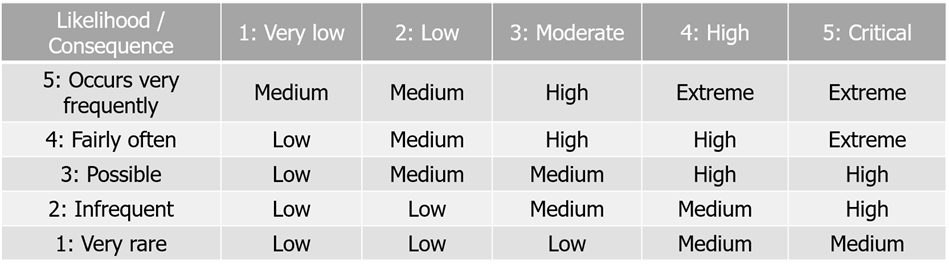
備考
- 発生確率:2(発生頻度は低いものの、過去数十年にわたり発生事例がある。)
- 影響度:4~5(都市部や重要インフラの近くで発生した場合、深刻な影響を及ぼす可能性がある。)
したがって、このリスクは(2,4)または(2,5)となり、中リスクまたは高リスクに分類される。
リスクレベルの解釈
- 低:リスクは許容範囲内、または監視対象であり、大幅な追加措置は不要。
- 中:組織は軽減策を検討し、事前に備えの計画を策定すべきである。
- 高:直ちに行動を起こす必要がある。組織は、インシデント発生時に効果的に対応できるよう、事前に緊急時対応計画を策定し、必要なリソースを準備すべきである。
- 極度:リスクは許容できない/直ちに行動が必要である。組織は、リスクを完全に回避するか、効果的に管理するための強力な統制措置を実施しなければならない。
リスク評価
リスク評価はISO 31000に基づくリスクマネジメントプロセスの一環であり、リスク分析段階に続くものである。その目的は以下のとおり。
- 分析されたリスクレベルを、組織の許容可能なリスク基準と比較すること。
- どのリスクが「許容可能」であり、どのリスクが「許容不可能」で直ちに対処が必要かを判断すること。
- 管理および軽減策の実施に向けたリスクの優先順位付けを行うこと。
タイにおける地震のリスク評価
- 地震が建物の構造に影響を与えたり、生産を中断させたりする可能性があると分析された場合、次のステップはこのリスクが許容範囲を超えるほど高すぎるかどうかを評価すること。
リスク評価で使用される質問の例
- マグニチュード6.0の地震が発生し、システムが3日間停止した場合、その財務的影響は組織の許容閾値を超えるか?
- 現在使用中の建物が倒壊するリスクはどの程度か?代替案は用意されているか?
- 従業員は安全な避難方法を理解しているか?
リスク評価の結果例
リスクレベル
状況
推奨される対応
High
許容されない
建物の耐震化、およびBCPの策定などを速やかに計画し、リスク低減を図る
Medium
一時的には許容される
状況を監視し、不測の事態に備える
Low
許容される
状況を監視する
リスク対応
最後のリスク対応プロセスでは、リスク評価の結果に基づき、リスクのレベルを許容可能な水準まで低減するため、あるいはそのリスクが及ぼす潜在的な影響を管理するために、適切な措置が選定され実施される。ISO 31000によれば、組織は以下のアプローチを用いてリスクを管理することができる。
リスクを回避する
リスクにつながる活動を回避する。例えば、活断層のある地域や、リスク分析において高リスクと特定された区域に工場を建設しないことなどが挙げられる。
被害の発生確率または影響を低減する
建物の耐震化、および早期地震警報システムの導入などが挙げられる。緊急避難訓練の実施なども有効。
リスクを移転する
サプライチェーン内の特定のリスクについて、請負業者やパートナーと共同して対応することや、保険への加入を検討する。
リスクを保持する
リスクが低い場合、またはリスク低減コストが大きすぎる場合、組織はリスクを「受容」し、必要に応じて対応計画を策定することを選択する場合がある。例えば、オフィスビルが被害を受けた場合に備えて、在宅勤務のバックアップ計画を策定することなど。
地震に対するリスク低減策の例
シナリオ1
- 特定されたリスク:オフィスビルが活断層の近くにある。
- リスク軽減策:建物を点検し、耐震基準を満たすよう改修する。
シナリオ2
- 特定されたリスク:地震に対する緊急対応計画がない。
- リスク軽減策:地震への緊急対応計画および事業継続計画を策定し、定期的な避難訓練を実施する。
シナリオ3
- 特定されたリスク:従業員が地震発生時の手順を把握していない。
- リスク軽減策:ワークショップ、掲示、マニュアルを通じて、研修を実施し、意識向上を図る。
シナリオ4
- 特定されたリスク:地震によるIT機器およびシステムの損傷。
- リスク軽減策:データバックアップ計画を策定し、リモートワークシステムを導入する。
まとめ
本記事では、タイにおける地震リスクを概説し、将来発生しうる地震により適切に対処するためのリスク管理ガイドラインを提示した。タイの地震リスクは一般的に低~中程度と見なされているものの、国内の断層や近隣地域からの地震活動により、地震リスクは依然として重大な懸念事項となっている。2025年3月のミャンマーでの地震は、タイ北部および西部の地震リスク地域が、揺れを増幅させる可能性のある活断層や軟弱地盤地帯に近接していることから、地震対応の必要性を浮き彫りにした。タイでは耐震建築基準や地域限定の警報システムが導入されているものの、順守状況のばらつき、建物の老朽化、および防災意識啓蒙の不足が全体的な防災体制の課題となり続けており、継続的なリスク評価とレジリエンス強化の取り組みの重要性が増している。
今回、ISO31000リスクマネジメントフレームワークを紹介したが、企業のリスク管理において、その原則を適応・適用し、組織のレジリエンスを強化するとともに、将来発生しうる地震災害への備え、対応、復旧能力を高めることができることが望まれる。
Reference:
https://www.interriskthai.co.th/blog/risk-assessment-for-earthquake-in-thailand/
Department of Public Works and Town & Country Planning, Ministry of Interior, Thailand
Department of Disaster Prevention and Mitigation
Department of Public Works and Town & Country Planning
¥0
-
ISO 22301 事業継続マネジメントシステム【InterRisk Asia BCM Report(2026年3月)】
はじめに
ISO 22301は、事業継続マネジメントシステム(BCMS)を構築するための指針を提供する国際規格です。BCMSは、危機的状況下においても組織が事業を継続できるようにすることを目的としています。また、組織への事業影響も対象としています。規模の大小や業種を問わず、あらゆる種類の組織に適用可能です。
ISO 22301の重要性
ISO 22301は、事業継続マネジメントシステム(BCMS)に関する国際規格です。これにより、組織は事業を中断させる可能性のある不測の事態に対して、効果的に備え、対応し、復旧することが可能になります。この規格が重視される主な理由は以下のとおりです。
- リスクの軽減:組織が潜在的な脅威を分析し、事業を中断させる可能性のある事態に備えることを可能にします。
- 信頼の構築:重大なインシデントを効果的に管理・対応する組織の能力に対し、顧客やパートナーからの信頼を強化します。
- 企業イメージの向上:国際的に認められた規格を採用することで、責任感とプロフェッショナリズムを示すことができます。
- 復旧の支援:不測の混乱発生後の迅速な事業再開を促進します。
BCMSが重要な役割を果たす状況の例
事業継続の観点でBCMSが重要な役割を果たす事例を以下に示します。
1. COVID-19パンデミック
COVID-19パンデミックにより、多くの組織は急速な事業環境変化への適応を余儀なくされました。ロックダウン措置により、多数の従業員が通常通りの現場勤務を行えない状況となりました。BCMSは以下のような主要な取り組みを通じて、その価値を発揮しました。
- 適切なシステムおよびインフラに支えられた在宅勤務ポリシーの導入
- 重要な業務の継続性を確保するための必須サービスの優先順位付け
- 顧客およびステークホルダーとの明確なコミュニケーションチャネルの確立
2. 火災や自然災害による業務中断
このような事態において、BCMSは以下のような主要な措置を通じて、事業の継続性を確保するのに役立ちます。
- スタッフを一時的なオフィスへ移転させる、またはリモートワークを可能にするための緊急対応計画の策定
- 安全なアクセスと復旧を確実にするため、重要なITシステムおよびデータのオフサイトバックアップの確保
- 従業員、顧客、およびステークホルダーに情報を提供し続けるための、一貫した社内外のコミュニケーションの維持
3. ITシステムの停止を引き起こすサイバー攻撃
このようなシナリオにおいて、BCMSは次のような主要な措置を通じて組織のレジリエンス(回復力)の維持を支援します。
- 脅威を管理・封じ込めるためのサイバーインシデント対応計画の実施
- ダウンタイムを最小限に抑えるため、データとシステムのバックアップおよび復旧可能性を確保する
- 組織への信頼を維持し、期待値を管理するために、顧客やステークホルダーとの透明性のあるコミュニケーションを提供する
ISO 22301:2019 事業継続マネジメント規格
ISO 22301:2019は、組織が不測の事態に対応し、危機的状況下においても事業継続を維持できるよう設計された、セキュリティに関するISO規格の最新版です。この規格は、急速に変化するビジネス環境に合わせて、以前のバージョンから改良されています。ISO 9001やISO/IEC 27001などの他のISO規格でも使用されているのと同じフレームワークである「Annex SL」構造を採用しており、他の企画との統合が容易になっています。
2019年版の主な特徴:
1. 組織の文脈への焦点
組織の事業継続能力に影響を与える内部および外部要因の分析を重視しています。また、BCMSの適用範囲を正確に定義するために、ステークホルダーのニーズと期待を理解することを優先しています。
2. 事業影響度分析(BIA)およびリスクアセスメント(RA)
これらのプロセスは、組織が最も重要な業務を特定し、どの業務を最優先で復旧すべきかを決定するのに役立ちます。これにより、不可欠なプロセスの優先順位付けが可能となり、潜在的な混乱事象に対する効果的な計画策定が促進されます。
3. 対応および復旧計画
インシデント対応計画や危機コミュニケーション計画などの策定に向けた明確なアプローチを重視するとともに、真の準備態勢を確保するために、継続的な訓練やシステムテストを推進します。
4. PDCAモデルに基づく継続的改善
継続的な組織開発の文化を促進し、組織が変化する状況に柔軟に適応できるようにします。
5. コミュニケーションと組織的認識
全階層の従業員の参画を重視し、各自の役割およびBCMSの重要性に対する明確な理解を促進します。
ISO 22301のメリット
ISO 22301は、組織にビジネス継続性に関する世界的に認められた枠組みを提供し、障害発生時のダウンタイムの短縮、レジリエンスの構築、ならびに顧客の信頼維持を支援します。そのメリットはリスク軽減から規制順守まで多岐にわたり、企業にとって強力なツールとなります。
1. 不測の事象の影響を最小限に抑える
不測の事象による混乱に備えることで、組織は危機による影響を軽減し、重要な機能を維持することができます。これにより、迅速な復旧と業務の継続が可能となり、財務的損失を最小限に抑え、組織の評判を守り、ビジネスのレジリエンスを強化します。
2. 顧客やパートナーとの信頼構築
ISO 22301 BCMS認証は、リスク管理における組織の準備態勢と責任感を示し、顧客やビジネスパートナーの信頼を強化します。
3. 内部管理効率の向上
組織全体での体系的な計画策定、効果的なコミュニケーション、および組織的な連携を促進します。
4. 他のISOセキュリティ規格との整合性
情報セキュリティマネジメント規格であるISO 27001などの関連規格とシームレスに統合され、組織が事業継続をより効果的に管理できるようにします。
5. 事業競争力の強化
特にサービスの安定性と継続性を重視する顧客層において、競争上の優位性を提供します。
ISO 22301規格に基づく事業継続マネジメントガイドライン
ISO 22301規格に基づく事業継続マネジメントは、単に組織が「生き残る」ことを支援するだけでなく、いかなる状況下でもレジリエンスを持って「継続的に運営」できるようにすることを目的としています。未来が予測不可能な現代において、不測の事態への備えはもはや任意の選択肢ではありません。この規格は、組織を長期的に強化するための不可欠な枠組みを提供します。
1. 事業影響度分析
事業影響度分析(Business Impact Analysis, BIA)は、組織において稼働を維持しなければならない重要な機能を特定し、業務中断による潜在的な影響を評価するものです。このプロセスにより、緊急時の復旧を支援するために不可欠な活動やリソースの優先順位付けが可能になります。
2. リスクアセスメントと対応計画の策定
潜在的なリスクを評価し、包括的なリスクマネジメントおよび業務復旧計画を策定します。これらの計画は、幅広いシナリオにわたる効果的な準備と対応を保証します。
3. 文書化および事業継続マネジメントシステム
ISO 22301:2019の要件に沿った事業継続マネジメントシステムを確立します。これには、方針や手順の作成、および事業継続を維持するために必要なリソースの管理が含まれます。
4. 訓練および計画の検証
定期的な事業継続計画(BCP)演習を実施し、従業員が危機発生時の役割を理解し、効果的に遂行できることを確認します。計画のテストを実施して準備状況を評価し、その結果に基づいて改善が行われます。
まとめ
本記事では、事業継続マネジメントシステム(BCMS)に関する国際規格であるISO 22301の概要を紹介しました。この規格は、組織が混乱を招く事象への備え、対応、および復旧を支援することを目的としています。リスクの軽減、ステークホルダーの信頼の構築、企業の評判の向上、ならびに迅速な復旧の支援を通じて、組織のレジリエンス(回復力)の強化が図られます。
ISO 22301の導入には、危機の影響の最小化、顧客やパートナーとの信頼関係の強化、内部効率の向上、コンプライアンスの確保、競争力の強化など、多くのメリットがあります。最終的にこの規格は、組織が混乱を乗り切るだけでなく、予測不可能なグローバル環境においてレジリエンスを持って継続的に事業運営を行うための基盤を提供します。
参考
https://www.interriskthai.co.th/blog/what-is-iso22301/
ISO 22301:2019 Business Continuity Management Systems
ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements
ISO 9001:2015 - Quality management systems
¥0
-
全社的リスクマネジメント(Enterprise Risk Management) ―レジリエンスへのガイド―【InterRisk Asia BCM Report(2026年3月)】
はじめに
不確実性が避けられない近年において、リスクは自然災害、経済問題、データ漏洩、さらには政治的変化など、あらゆる形態で組織が直面しなければならない課題となっています。これらは財務的、業務的、法的、そして風評のリスクにつながる可能性があります。適切な全社的リスクマネジメント(Enterprise Risk Management, ERM)がなければ、こうしたリスクは事業運営や目標とって深刻な影響を及ぼすおそれがあります。これが、ERMが現代のビジネスにとって不可欠なツールとなっている理由です。
本記事では、ERMとは何か、なぜ重要なのかを解説します。また、組織が不確実性に直面しても、安定性と持続可能性を持って事業を成長させるために必要な構成要素や戦略について、深く理解するための情報をご案内します。
リスクとは何か、そしてそれは何を意味するのか?
リスクとは、組織の目標にプラスまたはマイナスの影響を与える可能性のある不確実性を指します。リスク管理とは、組織が効果的に目標を達成できるようにするために、リスクを特定、評価、対応策を策定し、監視するプロセスです。その目的は、ネガティブな結果が発生する可能性と影響を低減すると同時に、危機発生時の組織の対応能力を強化することにあります。焦点は、期待されるリターンと許容可能なリスク水準とのバランスを確立することにあります。
全社的リスクマネジメント(ERM)とは?
全社的リスクマネジメント(Enterprise Risk Management, ERM)とは、組織全体にわたるリスクを管理するための統合的かつ体系的なアプローチです。個々の部門内での独立した側面からリスクを見る従来のリスクマネジメントとは異なり、ERMは組織全体を包括的に捉えます。戦略的リスクや財務的リスクから、業務リスク、法的リスク、および風評リスクに至るまで、あらゆる側面におけるリスクを考慮します。
ERMの目的は損害を防ぐことだけではなく、リスクを経営判断に組み込むプロセスそのものです。これにより、組織はリスクを効果的に特定、評価、管理、監視できるようになり、予期せぬ状況に対応できるだけでなく、ビジネスに長期的な価値をもたらす新たな機会を見出すことさえ可能になります。
組織にとってのERMの重要性
ERMは、組織の安定性と持続可能性を構築する上で中核となる要素です。これにより、組織は体系的にリスクを予測し対応することが可能となり、長期的な競争優位性をもたらします。組織におけるERMの導入は極めて重要であり、以下のトピックスでメリットをもたらします。
- 組織価値の保護と向上:ERMは、資産、収益、または風評の損失につながる可能性のあるリスクを組織が積極的に特定・管理するのを支援します。また、潜在している機会を発見することも可能にします。
- 意思決定の支援:経営陣が完全かつ体系化されたリスク情報を把握することで、ビジネス上の意思決定はより熟考されたものとなり、誤謬の発生も減少します。
- ステークホルダーの信頼向上:効果的なERMは、投資家、パートナー、顧客、規制当局との間に信頼を築き、組織の信頼性と安定性を高めます。
- 業務効率の向上:リスクアセスメントは、組織のワークフローの弱点を特定し、業務パフォーマンスを向上させるのに役立ちます。
- 競争優位性の創出:強力なリスクマネジメント体制を持つ組織は、市場の変化に対してより機敏かつ迅速に対応でき、機会を捉えて継続的に成長することができます。
ERMの特徴
ERMは、いくつかの重要な点で従来の方法とは一線を画すリスクマネジメント手法です。
- 継続的なプロセス:ERMは単発の活動ではありません。組織やビジネス環境の変化に合わせて進化する継続的なプロセスです。
- 全社的な対象範囲:ERMは、経営幹部から現場スタッフに至るまで、組織のすべての部門および階層にわたるリスクを考慮すると同時に、異なる種類のリスク間の相互関連性を認識します。
- 戦略との整合性:リスクマネジメントは、組織の目標と戦略を支えるものでなければならず、ERMは戦略的計画策定や経営判断に統合されます。ERMは、リスクへの配慮を組織が前進させるための核心的な要素としています。
- 取締役会および経営陣主導:組織の方針や方向性の決定において、取締役会および経営陣のコミットメントは重要な役割を果たします。ERMの成功のためには、これらの協議体や意思決定の支援が重要です。
- 価値重視:ERMは組織の価値を保護するだけでなく、効果的なリスクマネジメントを通じて新たな機会を創出することも目指します。明確なリスク指標を用いて、組織の長期的な価値の向上が図られます。
ERMにおける一般的なグローバル戦略
組織のリスクを管理するにあたり、企業は各リスクの深刻度に基づいて適切な戦略を選択することができる。ERMにおいて一般的に用いられるグローバル戦略には、次のようなものがあります。
1. リスク受容
発生の可能性が低い、または影響が最小限であるリスク、あるいはリスク管理のコストが潜在的な利益を上回るといった理由から、特定のリスクを受け入れることが選択されます。
2. リスク回避
組織は、特定のリスク顕在につながる可能性のある活動やプロジェクトに関与しないことを決定することがあります。例えば、リスクが高い、あるいは変動の激しい事業への投資を避けることなどです。
3. リスク低減・軽減
安全システムの導入や従業員への研修の実施など、リスク発生の可能性を低減させる、あるいは発生した場合の影響を軽減するための措置が講じられます。
4. リスク移転
リスクの移転とは、リスクを他の当事者に移すことを指します。例えば、保険を購入して財務リスクを保険会社に移転することなどです。

ERMの構成要素
-*-*-*-*-
ISO 31000や、世界的に広く採用されているCOSO ERM 2017フレームワークなどの国際基準に基づくERMの主要な構成要素には、以下のようなものがあります。これらは相互に関連し、連携して機能する要素から構成されます。
1. ガバナンスと文化
役割、責任、ガバナンスの枠組みが明確に定義されたリスクマネジメントを優先する組織風土と文化を、経営陣が主導して確立すること。
2. 戦略と目標設定
許容可能なリスク水準が組織の目標と整合するよう、リスクマネジメントを組織の戦略および目標設定に統合すること。
3. パフォーマンス
組織のあらゆるレベルにおいて、リスクを特定、評価、管理、および優先順位付けするための中核的なプロセスを組み込むこと。
4. 見直しと改訂
変化する事業状況下でもERMが適切かつ有効であり続けるよう、リスクマネジメントの有効性を定期的に評価すること。
5. 情報、コミュニケーション、および報告
データ分析のための適切な技術やツールの活用を含め、あらゆるレベルのステークホルダーに向けた明確かつタイムリーなリスクコミュニケーション体制を構築すること。
優れたERMの要件
効果的なERMは、全レベルにわたって包括的であり、柔軟性を有しています。また、データ駆動型で、明確なリーダーシップのもと組織文化に自然に統合されている必要があります。成功するERMシステムには、以下の特徴が求められます。
- 戦略との整合性:ERMは流行に左右される活動であってはならず、組織の戦略と目標を真に支援し、推進するツールである必要があります。
- 包括的であること:測定可能なリスクと定量化が困難なリスクの両方を含め、あらゆる種類のリスクを特定・評価できるものであることが重要です。
- 体系的かつ動的であること:ERMには明確な枠組みとプロセスが必要です。また、変化する環境に適応するために、定期的な見直しと更新が行われなければなりません。
- 効果的なコミュニケーション:リスク情報と管理手法は、組織の全階層にわたって率直かつ迅速に伝達されなければなりません。
- 測定可能:リスクを具体的かつ明確に監視・評価するための、明確に定義された主要リスク指標(Key Risk Indicators , KRIs)が設定されている必要があります。
ERMの手順
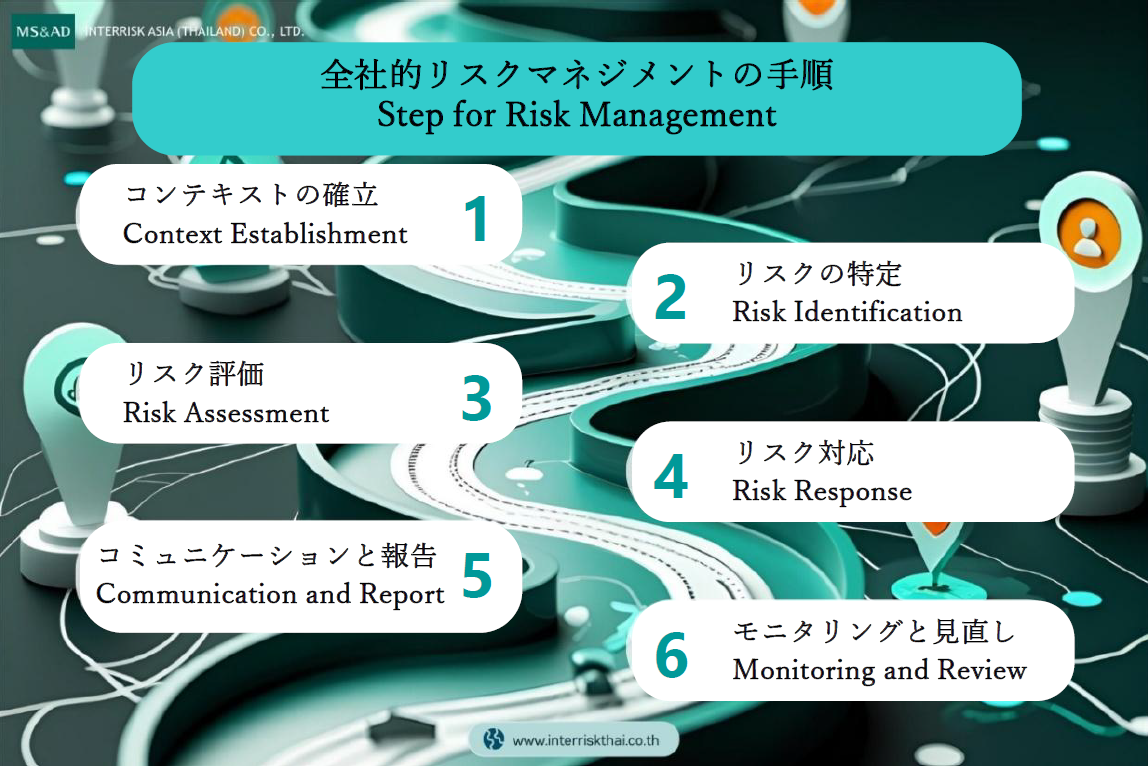
ERMには、戦略的リスク、財務リスク、業務リスク、法的リスク、およびレピュテーション(風評)リスクなど、組織内の様々な種類のリスクを包括的に把握することが求められます。組織におけるERMの導入は、以下の手順を通じて行うことができます。
1. コンテキストの確立
ERMの目的、組織にとって許容可能なリスク水準、ならびに関連する方針が定義されます。
2. リスクの特定
内部および外部のあらゆる関係者または組織から情報を収集し、組織に影響を及ぼす可能性のある潜在的なリスクを特定します。
3. リスク評価
特定されたリスクについて発生の可能性と影響の観点から分析し、優先順位が付けられます。
4. リスク対応
各リスクの種類に応じて、適切な戦略(受容、回避、軽減、移転)を選択します。
5. コミュニケーションと報告
関連するステークホルダーへリスク情報を伝達・報告し、理解と効果的な対応を得ます。
6. モニタリングと見直し
リスクマネジメントの進捗を継続的に監視し、状況の変化に応じて計画を修正します。
ERMを成功させる要因
ERMの成功は、ツールやソフトウェアだけに依存するものではありません。他にも以下のような重要な要素がいくつかあります。
- 経営陣のコミットメント:経営陣は方針の策定、および予算の配分を行います。また、リスク意識の高い文化を醸成するための模範となる行動を通じて、ERMの重要性を組織内へ真摯に示す必要があります。
- コミュニケーションと意識向上:あらゆる階層の従業員がERMの重要性と、組織リスクマネジメントにおける自身の役割を理解する必要があります。そのためには、定期的なコミュニケーションが不可欠です。
- 業務への統合:ERMはスポット的に実施されるものではなく、従業員の日常業務に組み込まれる必要があります。また、組織の持続可能性を支えるために、事業継続マネジメントシステム(BCMS)と統合されるべきです。
- 適切なテクノロジー:ERMソフトウェアやプラットフォームを活用することは、リスクデータの収集、分析、報告を効率的に行う上で有効な手段です。
まとめ
全社的リスクマネジメント(ERM)とは、事業目標の達成に影響を及ぼす可能性のあるリスクを特定、評価、管理、監視するための、体系的かつ組織全体にわたるアプローチです。自然災害、経済の変動、技術的脅威、規制の変更といった課題に直面する今日の不確実な環境において、効果的なERMは組織のレジリエンス(回復力)と長期的な持続可能性を高める上で、極めて重要な役割を果たします。
従来のリスクマネジメントとは異なり、ERMは包括的な視点を採用し、リスクへの配慮を戦略的意思決定に統合し、リスク許容度を企業目標と整合させます。強固なガバナンス、リスク意識の高い文化、明確なコミュニケーション、そして継続的な見直しに支えられたERMは、組織の価値を守るだけでなく、成長の機会を見出すのにも役立ちます。
ERMを経営陣が主導し、日常業務に組み込まれることで、意思決定の質、業務効率、ステークホルダーの信頼、ならびに総合的な競争力の向上が図られます。ERMは組織がより大きな自信と安定性を持って不確実性を乗り切るための重要なツールであると言えます。
参考
https://www.interriskthai.co.th/blog/what-is-enterprise-risk-management/
ISO 31000: Risk management - Guidelines
COSO ERM 2017, https://www.coso.org/guidance-erm
¥0
-
リスクマネジメント ―リスクプランニングおよびリスクマネジメントのためのリスクの種類と要因の理解―【InterRisk Asia BCM Report(2026年3月)】
はじめに
リスクマネジメントは、組織の目標や日常業務に影響を及ぼす可能性のある不確実性への備えの中核をなすものです。リスクの種類とその要因を理解することで、効果的なリスクプランニングとマネジメントが可能になります。リスクマネジメントには緊急事態対応計画を策定することが含まれます。また、潜在的なリスクを評価・分析するためのシステムを確立することも実施されます。これらは、体系的な管理措置を実施する前に備えられるべきものです。リスクマネジメントにより、情報に基づいた意思決定が可能となり、将来発生しうる影響を軽減することができます。
リスクマネジメントの概要と重要性
リスクマネジメントとは、組織がリスクへの曝露を管理・統制するプロセスです。リスクとは不確実性がもたらす影響であり、それが好影響(機会)、悪影響(脅威)、あるいはその両方の結果となる可能性があります。リスクマネジメントへ情報を適用する前に、リスクを適切に評価する必要があります。一般的にリスクは、以下の要素から構成されます。
- リスクの発生源
- 起こりうる事象
- 事象の結果
- 発生の可能性
効果的なリスクマネジメントの枠組みは、職場に関連するリスクから、戦略的、業務的、財務的、および法的要因に起因するリスクに至るまで、多様なカテゴリーのリスクを組織が主体的に管理することを可能にします。定義された5つのレベルにわたってリスクを評価することで、組織は適切な軽減策や対応戦略を策定できます。
リスクマネジメントの枠組み
リスクマネジメントの枠組み(フレームワーク)は、リスクマネジメントを組織の中核的な活動に組み込むための構造化された基盤を提供します。その有効性は、経営トップのコミットメントと支援に大きく依存しています。ISO 31000に準拠したフレームワークの構築には、設計、導入、評価、および継続的改善が含まれます。このフレームワークには、以下のような主要な構成要素が含まれます:
1. リーダーシップとコミットメント
経営幹部は説明責任を果たし、組織のあらゆるレベルでリスク関連の取り組みを積極的に支援することで、リスク管理において重要な役割を果たします。
2. リスクの統合
リスクマネジメントは組織の構造や状況と整合していなければならず、リスク管理において全員が役割を果たす必要があります。
3. ソリューションの設計
リスクマネジメントフレームワークを推進する上で、組織の内部および外部の状況に対する明確な理解が求められます。この取り組みには、役割と責任の定義、適切なリソースの配分、および効果的なコミュニケーションシステムの確立が含まれます。
4. 実施
組織全体での積極的な参加とリスク意識の醸成が、不確実性を明確かつ体系的な方法で管理するために不可欠です。
5. 評価
フレームワークのパフォーマンスは、既存のリスクマネジメントが組織の目標を引き続き満たしていることを確認するために、定期的に見直される必要があります。
6. 改善
フレームワークは特定されたギャップや改善の機会に基づいて、継続的に開発および改善される必要があります。
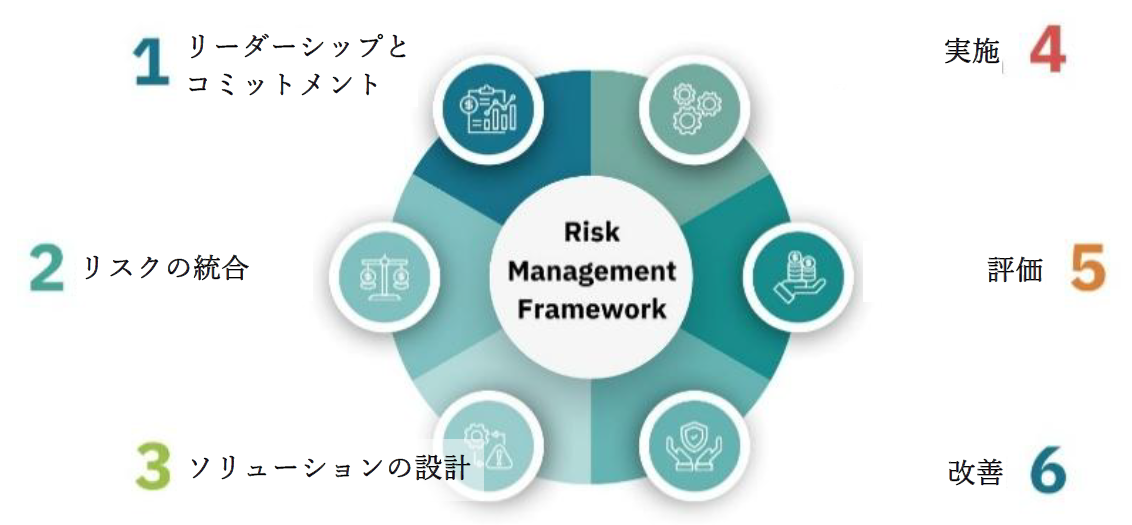
図 リスクマネジメントのフレームワーク
リスクマネジメントのプロセス
-*-*-*-*-
ISO 31000「リスクマネジメントガイドライン」によれば、リスクマネジメントプロセスはコミュニケーションや協議、文脈の確立、リスク評価、リスク対応、モニタリング、レビュー、報告といった様々な活動を網羅する手順と実践から成る体系的なプロセスです。このプロセスは、戦略、戦術、および運用のあらゆるレベルにおいて、組織の構造と運営に統合されるべきものです。
1. コミュニケーションと協議
このステップは、組織のステークホルダーがリスクを知り、リスクが様々な意思決定の背景にある理由を理解するのに役立ちます。コミュニケーションはリスクに対する認識を高め、ステークホルダーとの協議により効果的な意思決定を支える情報とフィードバックが得られます。
2. 範囲、背景、基準の確立
組織はリスク管理の範囲を明確に定義し、外部および内部の背景(事業環境など)を理解するとともに、組織の目標とリソースに沿ったリスク評価の基準を設定する必要があります。
3. リスクアセスメント
リスクアセスメントはリスク管理の中核であり、主に以下の3ステップから構成されます。
リスクの特定
戦略的、業務的、財務的、および法的な4つのリスク要因のカテゴリーを考慮し、組織の目標に影響を及ぼす可能性のあるリスクを特定し、記述する。
リスク分析
発生源、影響、発生確率、および想定されるシナリオなど、リスクの性質を理解する。手法には定性的または定量的なものが用いられる。
リスク評価
分析結果を定められた基準と比較し、さらなる対応が必要かどうかを判断する。意思決定を支援するために、5段階のリスク尺度を用いることができる。
4. リスク対応
具体的にリスクへ対応するために、回避、軽減、移転、受容などのリスク対処手法が選択されます。対応策の決定にあたっては、費用対効果および組織目標との整合性を考慮する必要があります。
5. モニタリングとレビュー
組織は、リスク対応の品質と有効性を向上させるために、リスク管理プロセスを定期的にモニタリングし、レビューする必要があります。
6. 記録と報告
リスク管理の結果は、意思決定および将来のリスク管理戦略の策定を支援するために、体系的に文書化され、報告される必要があります。
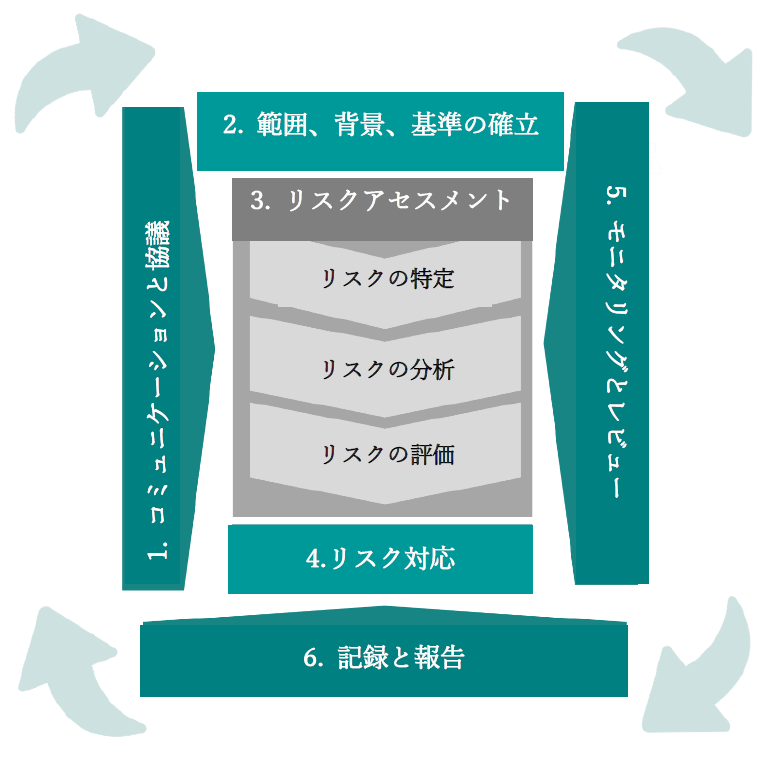
図 リスクマネジメントのプロセス
リスク特定の手法
リスクの特定は、リスク評価プロセスにおける最初のステップであり、一連のリスク評価プロセスにおいて最も重要なステップの一つです。本ステップが後続ステップにおける正確な分析と効果的な意思決定の基盤を形成するためです。組織がリスクを包括的に特定できなければ、長期的な事業運営に影響を及ぼす可能性のある重要な要因を見落とす可能性が高まります。
実務においては、リスクを特定するために幅広い手法が用いられます。各手法の適性は事業の種類、業務の性質、関与するリスクの特性、および組織の具体的な重点分野によって異なります。したがって、リスクの特定が効果的であり、かつ組織の状況を真に反映したものとなるよう、適切な手法を選択することが不可欠です。
リスク管理のメリット
リスク管理は、特に不確実性がいつ発生してもおかしくない現代において、組織レベルおよび個人レベルの両方で大きなメリットをもたらします。組織は問題が発生する前にリスクを特定・管理することで、財務的損失、評判の毀損、およびリソース枯渇の可能性を低減できます。リスク評価は、機会と脅威の両方を考慮した意思決定のための包括的な情報を経営陣に提供します。効果的なリスク管理により、不測の状況下においても組織は継続的に事業運営を行うことが可能となり、顧客、投資家、および従業員といったステークホルダーの信頼を築くことができます。明確なリスク管理体制を持つことは組織への信頼を育み、イメージ向上と維持に貢献します。
まとめ
本記事では、ISO 31000に準拠したリスクマネジメントの枠組み=フレームワークの概要を紹介しました。このフレームワークは、リーダーシップのコミットメント、組織の整合性、ソリューションの設計、実施、評価、および継続的改善を統合したものです。このフレームワークにより、リスク管理が組織の中核的な活動に組み込まれ、経営陣によって支援されることが保証されます。
リスクマネジメントは、財務的損失、評判の毀損、およびリソース枯渇の軽減を図ります。また、確かな情報に基づいた経営陣の意思決定の支援、不確実な状況下での事業継続性の確保、そしてステークホルダーの信頼と信用の構築といった、大きなメリットをもたらします。レジリエンスと透明性を促進することで、リスクマネジメントは組織のパフォーマンスと評判を向上させます。
参考
https://www.interriskthai.co.th/blog/risk-management/
ISO 31000: 2018 Risk Management Guidelines
¥0
-
事業影響度分析(Business Impact Analysis)―事業におけるBIAの重要性― 【InterRisk Asia BCM Report(2026年3月)】
はじめに
今日の世界において企業は、サイバー攻撃やサプライチェーンの混乱から、自然災害や予期せぬシステム障害に至るまで、事業中断の要因となり得る数多くの事態に直面しています。そのような事態から迅速に復旧できる企業と、復旧に時間がかかる企業との違いは一体何でしょうか。事業継続マネジメントシステム(Business Continuity Management System, BCMS)の重要な構成要素の一つが「事業影響度分析(Business Impact Analysis, BIA)」ですが、このプロセスは組織によって見過ごされがちです。本記事では、BIAの実施手順について解説します。
事業影響度分析(Business Impact Analysis, BIA)とは?
BIAとは、組織に対する混乱が時間経過とともに及ぼす影響を分析するプロセスです。ISO 22301規格によれば、BIAは事業継続マネジメント(Business Continuity Management, BCM)の重要な構成要素です。BIAを実施した結果として、事業継続要件が特定されます。この要件は、事業継続戦略の選定や事業継続計画(Business Continuity Plan, BCP)の策定に直接影響を与えます。

迅速な復旧を必要とする重要な事業活動(優先活動)を特定する。

財務的損失や評判の毀損など、障害による潜在的な影響を評価する。

優先活動に対して、復旧時間目標(RTO)や最大許容障害期間(MTPD)などの明確な復旧優先順位を確立する。

危機発生時に、最も重要な場所にリソースが確実に割り当てられるようにする。
BIAとリスク評価の違い
事業継続マネジメントの原則にまだ馴染みのない多くの組織では、BIAとリスク評価(Risk Assessment, RA)を混同している可能性があります。BIAとRAの違いを分かりやすくするために、以下の簡単な表にその概要をまとめました。
Business Impact Analysis (BIA)
Risk Assessment (RA)
目的
事業中断によって組織に及ぼされる経時的な影響の分析
組織の優先活動に影響を及ぼし、事業中断につながる可能性のあるリスクを評価する
得られる結果
事業継続のための要件
事業中断の可能性のある潜在的なリスク(事業継続要件に影響を与えるもの)を記載したリスク表
手法
財務上の損失、風評被害、規制や法律違反による結果など、組織に発生し得る様々な種類の影響を分析
リスクの発生確率と影響の深刻度を評価するためのリスクマトリックスなど
BIAは、事業への影響を分析することに重点を置き、重要な活動の特定、様々な種類の影響、必要なリソースなどの事業継続要件を決定することで、障害発生時にも組織が事業を継続できるようにすることを目的としています。一方でリスク評価は、組織に影響を与え、障害につながる可能性のある様々なリスクを特定するものです。したがって、効果的な事業継続管理には、包括的な分析を確保するために両方の手法を活用する必要があることは明らかです。
BIAの目的と実施手順
BIAの実施は、効果的に実施できる構造化された体系的なプロセスです。BIAは以下の項目を目的として実施されます。
- 混乱が組織に与える影響の評価
- 規制、契約、および法律に関連する業務要件の特定
- 最大許容中断期間(MTPD)の決定
- 組織の優先順位付けされた活動に対する復旧時間目標(RTO)を定義すること
- 障害発生時に優先順位付けされた活動に必要なリソースの特定
- データ損失の許容最大期間(復旧時点目標、RPO)を定義すること
- 組織の主要な製品およびサービスに対する最小事業継続目標(MBCO)を定義すること
- 組織、サプライヤー、およびステークホルダー間の依存関係の特定
- 優先順位付けされた活動およびプロセス間の相互依存関係の特定
- BCMSの範囲を評価と検証
ISO規格に基づくBIAプロセスの主要な手順は、以下の5つの主要なステップに集約されます。
ステップ1:範囲と目的の定義
-*-*-*-*-
BIAを実施する理由を再確認し、ITシステム、サプライチェーンのレジリエンス、顧客サービスの継続性など、どの事業領域を対象とするのかを明確にします。分析を開始する前に、主な目的と範囲を定義します。
Tips
組織規模が大きい場合は、全社展開する前にまず1つの部門でパイロットBIAを実施することが望まれます。
ステップ2:ステークホルダーから重要な情報を収集する
BIAを成功させるには、正確かつ詳細な情報が必要です。つまり、部門長やプロセスオーナーと緊密に連携し、真の洞察を収集する必要があります。具体的な手順は以下の通りです。
- 各部門の責任者へのインタビューを実施し、部門の主要なプロセスや活動を把握します。
- BIAアンケートを通じて情報を収集し、過去の障害事例(データが入手可能な場合)を検証・分析して、優先度の高い活動や復旧期間に関する知見を集めます。
Tips
率直なコミュニケーションが重要です。業務に携わる従業員はリスクを最もよく理解しています。
したがって、BIAの実施には彼らを巻き込むべきです。
ステップ3:復旧目標(RTO、RPO、MTPD、MBCO)を定義する
BIAの最も重要な要素の一つは、障害発生時に復旧が必要な活動の緊急度を優先順位付けするために、事業継続要件を特定することです。これは、優先順位付けされた各活動について以下の4つの目標を特定することで行えます。
- 復旧時間目標(RTO)
- 復旧時点目標(RPO)
- 最大許容障害期間(MTPD)
- 最小事業継続目標(MBCO)
Tips
これらの数値は事業継続および災害復旧戦略全体を定義するものであるため、部門長と緊密に連携し、現実的な数値を決定することが重要です。
ステップ4:リスクの分析と優先順位付け
次のステップは、障害を引き起こす可能性のあるリスクを特定するためのリスク評価です。このプロセスには、以下の3つの詳細なステップが含まれます。
- リスクマトリックスを用いて、リスクの発生確率と影響を評価する。
- 単一障害点(SPOF)を特定する。これは、障害が発生した際にシステム全体を停止させる可能性のあるボトルネックである。
- 現在の軽減策を評価する。既に策定されている計画と、それらが十分かどうかを検討する。
Tips
このステップは、バックアップシステム、代替サプライヤー、自動復旧ツールなど、事業中断対策への投資が適切かどうかを評価するのに役立ちます。
ステップ5:事業継続戦略の策定と実施
すべての情報を収集したら、組織はその結果と事業継続要件を用いて事業継続戦略を定義し、それらをBCPに組み込むことができます。
Tips
BIAを活用してBCPを改善し、従業員に対応手順の訓練を行わせることが望まれます。
BIA実施のメリット
BIAを実施する主なメリットは、組織が優先順位付けされた業務を具体的に把握し、どの業務を緊急に復旧させる必要があるか、また障害からの復旧にどれだけのリソースが必要かを理解するのに役立つ点です。
業務全体の効率の向上
長期的な意思決定を支援します。
戦略的計画のメリット
人員調整、技術の導入、あるいは中核となる製品やサービスの変更など、将来的に大きな変革を計画している組織にとって有効です。
リスクの特定
優先順位付けされた活動、必要なリソース、および事業継続要件を徹底的に評価することで、事業運営を妨げる可能性のあるリスクを可視化できます。この情報は、その後のリスク評価(RA)に活用できます。
まとめ
事業影響度分析(BIA)は、事業中断が企業へ長期的に及ぼす潜在的な影響を特定・評価するために用いられる体系的なプロセスです。
ISO22301で定義されているように、BIAは重要な事業活動を特定し、障害の影響を評価します。また、復旧時間目標(RTO)、復旧時点目標(RPO)、最大許容障害期間(MTPD)、および最小事業継続目標(MBCO)などの復旧優先順位を確立することで、事業継続マネジメントにおいて中心的な役割を果たします。
BIAは、事業中断が事業運営、財務、評判、および規制順守にどのような影響を与えるかを理解することに重点を置いているのに対し、リスク評価は、そのような事業中断を引き起こす可能性のあるリスクを特定し評価することに重点を置いています。これら両方のアプローチは相互に補完し合い、効果的な事業継続計画には不可欠です。
BIAのプロセスには、範囲と目的の定義、主要な利害関係者からの情報収集、復旧目標の設定、リスクと依存関係の分析、および適切な事業継続戦略の策定が含まれます。このプロセスを通じて、組織は重要なリソース、相互依存関係、単一障害点を特定することができ、リソースを効果的に配分し、準備態勢を強化することが可能になります。
最終的に、BIAの実施はオペレーショナル・レジリエンス(事業継続力)を支え、意思決定を改善し、長期的な戦略計画を強化します。これにより、組織はますます不確実性が高まるビジネス環境において、混乱により効果的に対応し、ダウンタイムを最小限に抑え、主要な製品やサービスの継続性を確保することが可能になります。
【参考】
https://www.interriskthai.co.th/blog/what-is-bia/
ISO 22301: 2019 - Business continuity management systems¥0
-
危機管理とは何か 危機管理ガイド 【InterRisk Asia BCM Report(2026年3月)】
はじめに
サイバー攻撃や自然災害、また風評被害など、組織が直面する脅威はますます予測不能なものとなっており、危機管理を強力に推進することの重要性が高まっています。現代の危機は、より急速に、かつより深い不確実性の中で展開するため、組織のリーダーたちは限られた情報のもとで、重大な影響をおよぼし得る意思決定を迫られています。この分野における専門家たちは、人や資産、そして組織の評判を守るために、体系的な危機管理戦略が不可欠であると強調しています。
危機管理とは?
ISO22361の定義によれば危機管理(Crisis Management)とは、組織を危機発生時に主導、指揮、および統制するための組織的活動です。危機とは、差し迫った急激かつ重大な変化を伴う不安定な状態であり、生命、財産、資源、または環境を保護するために、組織による緊急の注意と行動を必要とするものと定義されます。
危機とインシデントの違い
「危機」(Crisis)という用語は、単なるインシデント(Incident)に過ぎない事象を指すために誤用されることがよくあります。多くの組織では、これら2つの用語を依然として混同しており、それが計画策定や対応戦略の適切な活用に影響を及ぼす可能性があります。ISO 22361で定義されるインシデントとは、混乱、損失、緊急事態、または危機を引き起こす可能性のある、あるいはそれらにつながる可能性のある事象です。この定義は通常、深刻な脅威、高い不確実性、および時間的制約のある意思決定を伴う真の危機の特徴とは著しく対照的です。
組織がレジリエンスの枠組みを洗練させるにつれ、インシデントと危機を区別することがますます重要になっています。以下の表にまとめた比較から、両者の主な相違点、ならびに効果的な対応および復旧計画のために正確な分類が不可欠である理由が分かります。
表 インシデントと危機の比較
インシデント(Incident)
危機(Crisis)
予測可能な事象であることが多い。
多くの場合、予期せぬインシデントであるか、インシデント管理における重大な失敗の結果として発生する。
インシデントの影響のほとんどは、すでに研究され、予測されている。
危機の影響は複雑で予測が難しく、対応を誤ると組織の評価や評判に甚大な影響を及ぼす可能性がある。
対応策は通常、運用チームに重点が置かれ、短期的なものとなることが多い。
対応には戦略チームの関与が必要となることが多く、影響の解消には長い時間を要する場合がある。
事前の計画によって解決される。
柔軟性と創造性、および計画書に記載されていない手順が必要となることがある。
危機の発生要因
組織が急速に変化するリスクに直面する中、多くの組織が重要な問いを投げかけています。それは、「危機の真の原因は何なのか?」ということです。
危機はひとたび発生すると深刻な結果を伴い、経営陣による即時の対応を必要とする予期せぬ混乱から始まる場合があります。些細な問題への不適切な対応、および事業全般の不安定さも、小さな問題を重大な危機へと発展させる要因となり得ます。また、長年にわたり無視されている、または見過ごされている内部の問題が再浮上し、企業の評判や全体的な安定性に直接的な脅威をもたらすケースもあります。
事前の計画と強力な事業継続対策がなければ、些細なインシデントでさえも瞬く間に組織全体を巻き込む危機へとエスカレートする可能性があります。
図 インシデントおよび危機の進展(ISO22361)

危機管理の原則
-*-*-*-*-
効果的な危機管理としてISO 22361が推奨する方法は、以下の7つの主要な原則に基づき、組織の危機への備えと対応のための強固な基盤を確立するものです。
1.ガバナンス
組織が適切に構築された対応体制を有し、従業員が危機発生時の役割と責任を明確に理解できるようにすることが重要です。
2.戦略
危機管理には、目標の設定、およびリソースの配分が求められます。また、対応戦略が危機の性質や組織の優先活動と整合していることを確保することも必要です。これらには、経営陣によるコミットメントとリーダーシップが求められます。
3.リスク管理
効果的な危機管理は、リスク管理の強固な基盤の上に築かれます。これには、リスクやインシデントの継続的な監視と評価が含まれます。また、それらが本格的な危機にエスカレートする前に適時に対応することも重要です。
4.意思決定
効果的な意思決定には、適切な情報管理、状況の明確な把握、およびステークホルダーのニーズへの配慮が必要です。
5.コミュニケーション
危機管理には、社内外のステークホルダーとの明確かつタイムリーなコミュニケーションが不可欠です。
6.倫理
組織の価値観と倫理原則は、ステークホルダーの信頼を築きます。ブランドの評判を守るための危機対応活動の基本となります。
7.学習
トレーニング、演習、および継続的な学習は、組織の危機管理能力を強化するのに役立ちます。
7つのステップによる危機管理
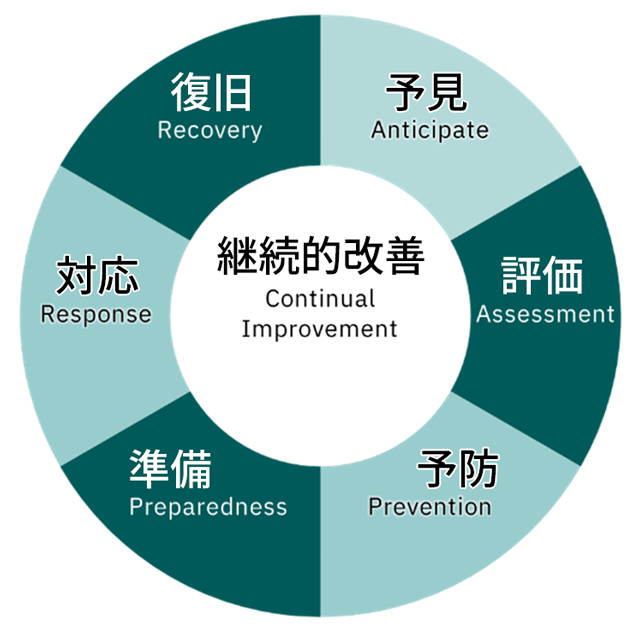
ISO22361は、危機管理プロセスを以下の7つのステップに定義しています。
1.予見
このステップの目的は、組織が内部および外部のリスクを監視し、定期的なリスク評価を実施し、ニュースの更新や緊急警報システムを通じて情報を把握することで、潜在的な脅威を早期に発見できるようにすることです。これらすべてが、タイムリーな認識と迅速な対応を支えます。
2.評価
潜在的な脅威や事業リスクを特定した後、次のステップは、各脅威の発生確率と影響の深刻度を評価することです。これにより、組織は状況をより深く理解し、また全体的なリスクレベルを評価し、最も緊急の対応を要するリスクの優先順位付けを行うことができます。
3.予防と軽減
このステップでは、組織統制およびリスク低減策の実施、危機予防のための明確な方針と手順の確立、効果的なコミュニケーション、ならびに積極的なステークホルダー管理が行われます。これらを通じて潜在的な影響を最小限に抑えることが図られます。脅威がエスカレートする前に予防することに重点が置かれます。
4.準備
このステップでは、明確な危機対応計画を策定し、準備状況を検証するための定期的な演習やシミュレーションが実施されます。体系的な意思決定システムに支えられた専任のタスクフォースを設立することで、危機発生時に組織が効果的に対応できる態勢を整えます。
5.対応
実際の危機発生時には、策定済みの緊急計画に従い、すべてのステークホルダーと明確にコミュニケーションを取ることが組織に求められます。状況を効果的に管理するために、迅速かつ十分な情報に基づいた意思決定を行う必要があります。
6.復旧
危機が収束した際には、組織は通常の業務を復旧させ、影響を受けた人々に対して適切な支援を提供する必要があります。被害状況を評価し、効果的な復旧プロセスを計画しなければなりません。
7.継続的改善
将来の備えを強化するため、組織は過去の危機から学び、既存の計画やプロセスを改善し、チームのスキルを向上させ、将来の課題に直面した際に即座に対応でき、回復力のある文化を育むべきです。
図 ISO22361における危機管理の7ステップ
危機管理の事例研究:CrowdStrikeインシデント
昨年のこの時期、サイバーセキュリティ企業であるCrowdStrikeがFalcon Sensorソフトウェアに不具合のあるアップデートを配信した結果、世界中の多くの組織が史上最大級のITシステム障害に見舞われました。このアップデートにより、数百万台のWindowsシステムがクラッシュして「ブルースクリーン(BSOD)」が表示されたり、再起動のループに陥ったりしました。この混乱は銀行、病院、航空会社、放送局、および政府機関などの重要セクターに波及し、複数の国で業務が麻痺しました。
Parametrixの推計によると、この障害による直接的な損失総額は54億ドルに上りました。このインシデントは、ソフトウェアへの単一依存点に伴うリスクを浮き彫りにするとともに、サイバーセキュリティのサプライチェーンにおけるレジリエンスと検証について新たな疑問を投げかけました。本件は、広く注目を集めた重要なケーススタディと見なされています。以下に、この事件から得られた3つの重要な教訓をまとめます。
- サービスやソリューションが極めて複雑化している現代において、リスク予測はますます困難になっています。多くの組織は自社のITシステムを強力に管理していると認識していますが、システム内のボトルネックや単一障害点となり得るソフトウェアプロバイダーへの依存に伴うリスクを見落としがちです。
- 危機対応コミュニケーションの観点でも、本事例は示唆に富みます。CrowdStrike社はバグを迅速に修正し、影響を受けた顧客への支援策を速やかに実施できたものの、激しい批判にさらされました。例えば、フォーブス誌は経営陣の危機対応コミュニケーションを批判し、影響を受けた人々への共感の欠如や、アップデート前のソフトウェアの適切な検証不足を指摘しました。その結果、同社の株価は11%以上下落しました。
- この事案を契機に、民間セクターの多くの分野でレジリエンスの見直しの機運が高まり、重要な業務がサプライヤーに依存している度合いを再評価する動きが広まりました。また、回復能力の強化を目的とした新たな危機対応計画の改善や策定が進み、予測不能なリスクの単なる防止から、迅速かつ効果的な復旧への焦点がシフトしました。
まとめ
危機管理とは、危機発生時に組織が対応を主導、指揮、および統制するために実施する、組織化された一連の活動を指します。危機とは、人、財産、資源、または環境を保護するために緊急の行動を必要とする、不安定でリスクの高い状況を指します。本記事では、危機の概念と定義、および危機とインシデントの違いについて解説しました。
また、危機が一般的にどのような要因から生じるかについても紹介しました。一般的な引き金としては、1)深刻な結果を伴う予期せぬ混乱、2)小さな問題をエスカレートさせてしまう不適切な管理、3)長年潜んでいた内部問題が突然表面化すること―などが挙げられます。事前の計画と強力な事業継続対策がなければ、些細なインシデントでさえ瞬く間に組織にとっての重大な危機へと発展する可能性があります。
本記事の主な焦点は、ISO 22361に基づく危機管理の7つの基本原則です。これらの原則は、準備と対応のための強固な基盤を構築するのに役立ちます。これらは、ガバナンス、準備態勢、コミュニケーション、調整、意思決定、学習、および継続的改善を重視し、緊急時に組織が迅速かつ効果的に行動できるようにすることを目的としています。
【参考】
https://www.interriskthai.co.th/blog/what-is-crisis-management/
https://www.informationweek.com/cyber-resilience/crowdstrike-outage-drained-5-4-billion-from-fortune-500-report
https://www.forbes.com/sites/goldiechan/2024/07/23/crowdstrike-crisis-big-brand-lessons-for-what-went-right-and-wrong/
ISO 22361: 2022 - Crisis management — Guidelines¥0
-
緊急事態対応計画策定の指針 ―タイおよび国際基準に基づく緊急事態対応計画と事例― 【InterRisk Asia BCM Report(2026年3月)】
はじめに
組織や期間、そして社会にとって緊急事態対応計画を策定することは必要不可欠です。このような計画は、予期せぬ事態への迅速かつ効果的な対応を保証するだけでなく、損失を最小限に抑え、ステークホルダーの信頼を醸成するための重要な手段となります。タイにおける基準および国際基準のいずれも、準備態勢と対応力という同じ基本原則を重視しています。これらの基準では通常、明確な運用ガイドラインの策定、定期的な訓練、および計画の継続的な見直しが求められます。緊急事態対応計画により、実際の事態が発生した際に全ての関係者が体系的に行動し、混乱を避けて業務の継続性を維持できるようにすることができます。
緊急事態対応計画とは?
緊急事態対応計画とは、予期せぬ事態に対する備えと効果的な対応を確保するために策定された、体系的な枠組みです。事象の原因に焦点を当てる戦略とは異なり、緊急事態対応計画は事態がおよぼす影響と、影響への対処を重視します。 緊急事態とは、従業員、顧客、または一般市民に死亡や重傷をもたらす可能性のある予期せぬ状況を指します。また、事業運営を混乱させたり、物的・環境的損害を引き起こしたり、組織の財務的安定性や評判に脅威を与える可能性のある事象も含まれます。
緊急事態管理、危機管理、および緊急事態対応計画の関係
緊急事態管理、危機管理、および緊急事態対応計画はそれぞれ以下のように説明されます。
1.緊急事態対応(Emergency Management)
火災、洪水、重大な事故などの突発的かつ予期せぬ事象に対する、即時の対応を指します。その主な目的は、避難、救助活動、関係機関との連携といった迅速かつ体系的な行動を重視することで、人命や財産の損失を最小限に抑えることです。
2.危機管理(Crisis Management)
危機管理の手法では、組織の安定性や評判を脅かす状況に対処するために緊急事態管理よりも広い範囲を扱います。例としては、経済危機、サイバー攻撃、または重要人材の喪失などが挙げられます。危機管理は短期的な問題解決にとどまらず、戦略的計画、対外コミュニケーション、長期的な風評からの回復も含まれます。
3.緊急事対応計画(Emergency Plan)
緊急事態への対応を組織化し、混乱を最小限に抑えるために、あらかじめ策定された枠組みとして緊急事態対応計画は機能します。同計画には通常、避難手順、予備リソースの活用、および関係者間の連携などが含まれます。重要な点として、緊急事態対応計画は多くの場合、危機管理戦略や事業継続計画(BCP)と統合されています。それにより、組織のレジリエンスを強化し、業務の安定性を確保する包括的なシステムを形成します。
緊急事態管理、危機管理、および緊急事態対応計画はそれぞれ異なる概念ですが、密接に関連しています。これらは表1に示されるように、人命の保護、財産の保全、および組織の安定性を確保するために相互に補完し合い、連携して機能する3つのメカニズムとして作用します。
表 緊急時事態対応、危機管理、および緊急事態対応計画の比較
コンセプト
範囲と重点内容
機能
緊急時事態対応
災害発生時および発生後の、人々の安全と財産の保護に重点を置く。
計画、対応、および復旧を包含する継続的なプロセスであり、インシデントが発生する前に事前予防的な措置が講じられていることを保証する。
危機管理
組織の外部評価(レピュテーション)を守り、業務の継続性を維持し、ステークホルダーへの対応に注力する。
リアルタイムでの影響に対処するために、緊急の管理と迅速な意思決定を必要とする予期せぬ事態に適用される。
緊急事態対応計画
緊急事態対応および危機管理の両方を支援するツールとして機能する。
緊急事態対応計画策定の目的
緊急事態対応計画の策定目的は多岐にわたります。一般的に緊急事態対応計画は、不測の事態への体系的な対応を確保し、被害を最小限に抑えることに重点が置かれています。主な目的は以下のとおりです。
1.緊急事態の影響の軽減
人命、財産、および環境などへの被害を最小限に抑えつつ、事業復旧時間を短縮し、可能な限り早期に通常の操業体制へ戻れるようにすること。
2.対応態勢の強化
効果的なコミュニケーションおよび調整システムを組織内に備え、従業員が十分な訓練を受けて対応手順に精通するよう準備すること。
3.混乱とパニックの防止
明確なガイドラインを提供して危機的状況下でのストレスを軽減し、意思決定におけるミスを最小限に抑えること。
4.組織の継続性の維持
業務が混乱に耐え、迅速に復旧できることを確保すること。それによって組織への信頼性を高め、顧客やステークホルダーの信頼を築くこと。
国際規格に基づく緊急事態対応計画の主要構成要素
ISO 22332およびISO 22301に基づくと、事業継続のための緊急事態対応計画には以下の要素を含める必要があります。
1.計画の目的および目標
- 緊急事態対応計画には、その目的と範囲、ならびに対象外事項が定義されます。
- 従業員の安全、システムおよび業務の復旧、ステークホルダーとのコミュニケーション、ならびに組織への風評対策といった望ましい成果を確立し、関係者全員の共通認識を確保することが目標となります。
2.前提条件と利用可能なリソース
- 緊急事態対応の前提条件には、予算の確保、バックアップサイトの存在、ならびに訓練を受けた人員などが含まれます。
- 対応に必要なスタッフ、技術、施設、データ、サプライヤー、および輸送手段などの必須リソースが特定されます。
3.緊急事態対応チームと役割
- 計画責任者、チームリーダー、メンバー、および代理者を含め、緊急事態対応における主要な責任、役割、および指揮系統を定義する。
- 緊急事態対応チームの始動および対応完了の基準が明記されます。また、緊急事態の宣言およびチーム動員の手順も明記されます。
4.タスクと運用手順
-*-*-*-*-
- 目的を達成するために必要なタスクの概要が示されます。
- 予期せぬ事態へ対応するための柔軟性を維持しつつ、関連文書や手順を参照しながら避難、連絡、および被害抑制などのインシデント発生時の対応方法が提示されます。
5.連絡、調整、および部門間関係
- 政府機関やパートナーとの連絡を含め、内部および外部の連絡経路の確立が意図されます。
- 他の事業継続計画との連携や依存関係、タイムライン、およびステークホルダーへの影響が定義されます。
- 中核チーム、関連チーム、外部機関、およびステークホルダーの連絡先リストが提供されます。
- 状況報告、問題のエスカレーション、および問題通知の手順が含められます。
6.付録、バージョン管理、および計画の配布
- 付録には、インシデント記録フォーム、バックアップサイトの地図、機器リスト、およびチェックリストが含まれることがあります。
- 計画の所有権、管理責任、アクセス権限、バージョン管理、および配布管理方法が明記されます。
タイの規制および国際基準に基づく主要な緊急計画の例
組織には、潜在的な緊急事態に対処するための文書化されたガイドラインを作成することが望まれます。これらの計画には、そのような事象の影響を軽減するための手順が含まれます。インシデント発生時に戦略、是正措置、およびリソースがどのように適用されるかについて、明確な説明を提供するものとなります。
サイバー攻撃対応計画
ISO22332によれば、サイバー攻撃対応計画は組織の全体的な情報セキュリティ戦略と整合している必要があります。緊急事態対応計画には、以下のような初期段階の措置を含むことが望まれます。
- サイバー攻撃の種類、範囲、および影響の特定。
- 攻撃を封じ込め、制御するための緊急措置の定義。
- 意思決定および被害軽減のための手順を含む、ランサムウェアの要求への対応。
- 封じ込め、通知、復旧の手順を含む、データ侵害インシデントの管理。
- 外部アプリケーションやネットワークに依存しないバックアップ運用方法の準備。これにより、システム障害時においても継続性が確保される。
組織が参照すべき現地基準の一例として、タイにおける関連基準を以下に紹介します。
火災緊急対応計画
タイの「防火・消火における労働安全、健康および労働環境に関する省令(2012年)」によると、事業主は以下の要素を含む防火・消火計画を策定することが義務付けられています。
- 点検
リスク評価およびモニタリングを実施し、火災の潜在的な原因を排除する。 - 訓練計画
従業員に対し、火災発生時の予防および適切な行動に関する知識を提供する。 - 防火キャンペーン
従業員全員の意識と責任感を高める。 - 消防計画
火災発生時に従業員が取るべき手順を段階的に定める。 - 避難計画
人数確認、避難経路、集合場所、および移動手段を含む避難手順を明確にし、従業員と資産の安全を確保する。 - 復旧計画
政府機関等との連携のもと、被害状況の評価、ならびに被災者への救助および避難支援が検討される。損失を算定し、事業継続を可能な限り迅速に実現するための即時是正措置が実施される。
工業工場向け洪水緊急対応計画
タイ工業局によると、工場は以下の側面を考慮した洪水緊急対応計画を策定することがのぞまれます。
- 洪水の深刻度
以下のような複数の変数によって決定されます。
・水深
・洪水の継続時間
・流速
・河川水位の上昇率
・洪水の発生頻度
・降雨の継続時間 - 建物構造上の脆弱性
水圧に対する耐性を含め、さまざまな建物タイプの弱点が評価されます。効果的な洪水対策により、施設や建物の洪水後の修繕・復旧コストの削減が期待されます。 - 土嚢および止水板の活用
土嚢や止水板を使用して基礎部分を密閉し、重要エリアへの浸水の防止を図ります。 - 化学物質の安全対策
化学物質の容器が破損または漏洩している場合は、安全データシート(SDS)および容器のラベルに記載された緊急手順に従い、危険を軽減する必要があります。 - 機械・設備の移動
移動可能な機械、工具、および設備は、洪水の影響を受けない場所へ移動させることが望まれます。移動不可能な機械や圧力容器については、水の浸入を防ぐために防護バリアを設置することが望まれます。 - 排水ポンプの確保
災害発生時に構内浸水を排除するための排水ポンプを確保することが望まれます。操業停止時間および被害を最小限に抑えることが期待されます。
工場における停電時の緊急対応計画
タイ工業局の「緊急時・災害対策マニュアル」によると、停電とは電力供給が途絶え、電力に依存する設備や機械が機能停止に陥る事態を指します。過去の事案を検証・分析することは、効果的な対応策を策定するための貴重な情報となります。
- リスク分析と評価
停電の発生確率、および操業、安全、生産性への潜在的な影響が評価される。 - 対策委員会の設置
関係部署からチームを編成し、行動を調整するとともに、緊急事態を効果的に管理するための措置を実施する。
まとめ
緊急事態対応計画は、組織、機関、そして社会が不測の事態へ体系的に対応し、損失を最小限に抑えるための不可欠なツールです。また、ステークホルダー間の信頼を築くことにも寄与します。緊急事態対応計画は、発生事象の原因に焦点を当てるのではなく、避難、予備リソースの活用、および関係機関との連携といった影響への対処を重視します。これらの計画は、迅速かつ効果的な対応を確保し、事象による影響を軽減するために、危機管理や事業継続計画と統合されることが多くあります。また、要員の準備を整え、混乱やパニックを防ぎ、組織の継続性を維持することで、ステークホルダー間の信頼と信用を高めることにも役立ちます。
【参考】
ISO 22301: 2019 - Business continuity management systems
ISO 22332: 2021 - Security and resilience
https://www.interriskthai.co.th/blog/contingency-plan/
the Department of Industrial Works, Thailand
the Emergency and Disaster Preparedness Manual of the Department of Industrial Works, Thailand
the Ministerial Regulation on Occupational Safety, Health, and Working Environment in Fire Prevention and Suppression, Thailand (2012)¥0
-
BCPとは何か 事業継続計画の重要性 【InterRisk Asia BCM Report(2026年3月)】
はじめに
今日の世界において、企業は自然災害、サイバー攻撃、さらにはパンデミックなど、予測不可能な多くの課題に直面しています。こうした事態に効果的に対応するためには、日ごろの備えが不可欠です。強固なBCP(事業継続計画)があれば、困難な状況下においても組織は業務を継続し、損失を最小限に抑えることができます。本記事では、BCPとは何か、そして自社のために強固で効果的な計画を策定する方法について解説します。
BCPとは何か
BCPとは、事業継続計画(Business Continuity Plan)の略称で、予期せぬ混乱に備えて組織が事前に策定する戦略です。BCPを策定する目的は、自然災害、火災、サイバー攻撃、パンデミック、ITシステムの障害、さらには抗議活動などの事態が発生した際にも、事業を継続し、組織の重要な機能を迅速に復旧させることにあります。BCPはこうした事態による影響を最小限に抑え、顧客に対して不可欠な製品やサービスを確実に提供し続けることを可能にします。
BCPの主な目的は、危機発生時においても、人材、施設、技術、データなどの主要なリソースが利用可能かつ機能し続けることを保証することです。これには、部門やプロセス間の相互依存関係を含め、組織全体が関与します。事業を複雑な機械に例えるなら、BCPは何か問題が発生した際にどう対処すべきかを示す取扱説明書のようなものです。これにより、予備部品を確保し、機械を稼働させ続ける、あるいは可能な限り迅速に復旧させるための計画が整います。すなわち、BCPとは事後対応的な危機管理ではなく、リスク管理と事前の備えに関するものです。
組織におけるBCPの重要性
リスクが突如として発生し、広範囲に及ぶ影響をもたらす可能性がある現代において、BCPは混乱を効果的に管理するための組織レジリエンスにおける不可欠な要素です。レジリエンスに富み、業務中断から迅速に復旧できる組織は、事業競争上においても優位性有していると言えます。BCPが重要である理由は以下の通りです。
緊急事態の影響を最小限に抑える
十分に準備されたBCPと緊急時対応計画は、緊急事態への対応に関する明確な指針を提供します。例えば、ITシステムがダウンした場合に切り替えるべきバックアップシステムについてBCPに記載されます。工場が浸水した場合への備えとして、そのような事態には生産拠点をどこに移すべきかが明記されます。またBCPは、復旧時間目標(RTO)や最大許容停止期間(MTPD)といった主要な復旧指標の短縮にも役立ちます。
財務的損失の軽減
業務中断は、多額の財務的損失、収益の喪失、コストの増加、あるいはコンプライアンス違反につながる可能性があります。BCPはダウンタイムを最小限に抑え、ひいては財務的影響を軽減します。多くの場合、BCPを策定しないことによるコストは、BCPを作成するための投資額をはるかに上回ります。
評判と顧客の信頼を守る
コミュニケーションが急速に進化する現代において、危機に対する迅速かつ専門的な対応は、事前の準備が整っていることを顧客、投資家、およびステークホルダーへ示すこととなり、彼らとの信頼関係を築きます。一方で不適切な危機管理は、組織の評判や信頼を毀損することにつながります。
業界基準への準拠を確保する
金融、エネルギー、医療などの業界では、規制基準を満たすためにBCPが求められることがよくあります。強固なBCPは、組織がコンプライアンス順守体制を維持し、法的または業務上の問題を回避するのに役立ちます。
従業員の安全と士気を支える
危機発生時、従業員はストレスを感じたり、不安を抱いたりすることがあります。明確なBCPは緊急事態における指針を示し、役割と責任を定義します。また、従業員の福祉に対する組織の取り組みを明らかにします。
プレッシャー下での情報に基づいた意思決定を可能にする
危機的状況では、プレッシャーの中で迅速な意思決定が求められます。BCPはあらかじめ定義された戦略と意思決定の枠組みを提供し、リーダーがその場しのぎの解決策を模索するのではなく、断固として効果的に行動できるようにします。
-*-*-*-*-
BCPの主要な構成要素
BCPの作成は単に文書を作成するものだけではありません。組織が事業中断に対応し、業務を継続できるように、相互に連携して機能する一連の戦略、手順、およびリソースを設計することを意味します。事業継続マネジメントシステム(BCMS)に関するISO 22301規格によると、完全なBCPには以下の内容が含まれる必要があります。
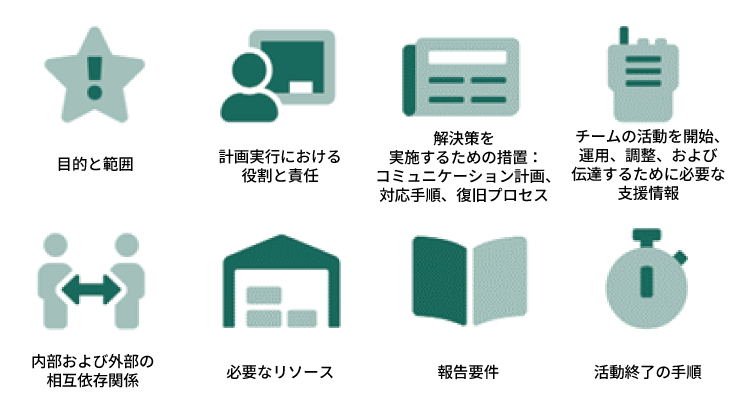
BCP策定の手順
包括的かつ効果的なBCPを策定するには、綿密な計画、連携、そして継続的な取り組みが必要です。主な手順は以下の通りです。
1
事業継続チーム
BCMSに関する専門知識を持つチームを編成する
2
業務計画と管理
業務の計画と管理を行う
3
事業影響度分析
事業への影響を分析する
4
リスク評価
リスクと脅威を評価する
5
事業継続戦略と解決策
事業継続の課題に対処するための戦略とアプローチを策定する
6
事業継続計画と手順
BCPの作成と策定
7
BCP演習
BCPのテストと実践
8
BC文書および能力の評価
文書化および事業継続能力を評価する
9
見直しと改善
BCPを継続的に見直し、改善する
どのような組織がBCPを策定すべきか?
多くの人は、BCPは大企業にのみ必要だと考えています。しかし実際には、規模、業種、組織の複雑さに関わらず、事業の中断を回避したいと考えるあらゆる組織にとって、BCPは不可欠です。BCPの範囲や詳細は異なる場合もありますが、事業継続という根本的な必要性は普遍的なものです。BCPは特に、次のような組織にとって重要です:
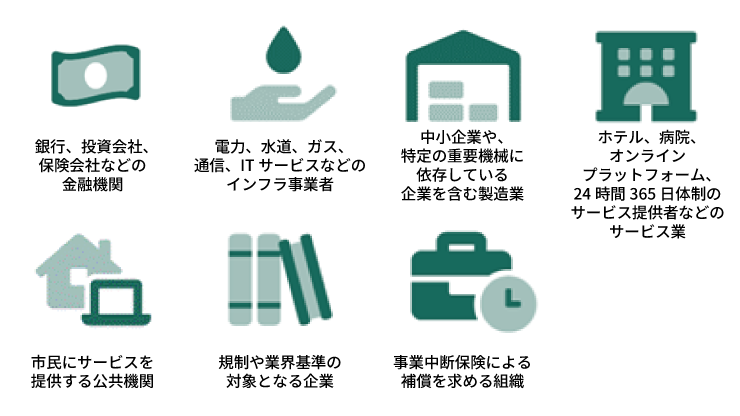
まとめ
事業継続計画(BCP)は、自然災害、サイバー攻撃、パンデミック、システム障害などの混乱時においても、組織が業務を維持するために極めて重要な役割を果たします。適切に策定されたBCPにより、ダウンタイムの抑制と重要機能の継続が図られます。それにより、財務的損失の軽減、顧客からの信頼の維持、ならびに組織全体のレジリエンス強化が期待されます。この概念は、事後対応的な危機管理ではなく、リスク管理と事前の備えに関するものです。
大企業や金融機関から中小企業、サービスプロバイダー、公共機関に至るまで、あらゆる規模の組織がBCP導入による恩恵を受けることができます。体系的なBCPがなければ、特に脅威が予測不可能でますます複雑化する環境において、組織は業務上のリスクや評判リスクに直面することになります。
こうした課題は、単なるBCP文書から、完全に統合された事業継続マネジメントシステム(BCMS)へと進化させることの重要性を浮き彫りにしています。BCMSは、リスク評価、計画の維持、訓練、テスト、改善のための継続的なプロセスを確立し、事業継続戦略が常に最新かつ効果的な状態を維持することを保証します。
【参考】
https://www.interriskthai.co.th/blog/risk-assessment-for-earthquake-in-thailand/
ISO22301: 2019 - Business continuity management systems¥0
-
リスクアセスメント 組織が体系的な方法で不確実性を管理するために役立つ重要なツール 【InterRisk Asia BCM Report(2026年3月)】
はじめに
近年、事業環境は急速に変化し、予測不可能性が増加しています。この状況にあっても、組織は事業を中断する可能性がある緊急事態、災害、またはその他のビジネス関連リスクに対処するための十分な準備をあらかじめ備える必要があります。組織の「備え」を強化する重要なプロセスの1つはリスクアセスメントです。リスクアセスメントは、組織が潜在的なリスク要因を包括的に把握し、その影響を分析し、さらに適切なリスク軽減戦略を計画することを可能にする基本的なツールとして機能します。ひいては、事業運営の円滑かつ持続的継続に役立ちます。
リスクアセスメントプロセスとは
リスクアセスメントとは、組織の目標達成能力に影響を与える可能性のあるリスクを特定、分析、および評価する一連のプロセスです。このプロセスは、リスク管理に関する国際標準ISO 31000の原則およびフレームワークと整合しています。
リスクアセスメントは、事業継続管理システム (Business Continuity Management System, BCMS) の不可欠な構成要素であり、一般的には事業影響分析 (Business Impact Analysis, BIA) と共に実行されます。これらのプロセスは組織の重要な活動の中断につながる可能性のあるリスクを特定し、それらの影響を軽減または最小化するための実際的な戦略の開発をサポートするのに役立ちます。
組織にとってのリスクアセスメントの重要性
リスクアセスメントにより、組織は潜在的な脅威と脆弱性を事前に特定し、意思決定における不確実性を軽減することができます。それにより組織は、効果的な戦略計画を立案することができます。また、リスクに優先順位を付けることができるようになり、許容可能なリスクレベルに合わせた適切な管理戦略を選択することができるようになります。定期的なリスク評価を実施する組織は、不測の出来事に対処するために備えることができ、危機状態からより迅速に回復することができます。
国際的なガイドラインに従ったリスク評価プロセス
ISO31000のフレームワークでは、リスクアセスメントの主要プロセスは以下の三つに分けられます。これらのプロセスは、組織全体の利害関係者(ステークホルダー)の積極的な参加を得て、体系的に実施する必要があります。収集される情報の包括性、ならびに当該情報が組織の現実状況を正確に反映しているかどうか。
この共同的アプローチによって、組織の現状を正確に反映している包括的情報を収集することができます。
1.リスクの特定
最初のステップでは、組織の事業目的遂行能力に影響を与えうる、ポジティブおよびネガティブ両面の要素を特定することを目指します。潜在リスクを明確に可視化するために、業務のあらゆる側面について正確かつ包括的な最新情報が必要となります。
2.リスク分析
第2のステップでは、特定されたリスクの特性および重大性が分析されます。その際には、発生の可能性、潜在的な影響、重大性のレベル、ならびに既存のコントロール手段の有効性などの要因が考慮されます。このステップで実行される分析は、組織が各リスクをより深く理解し、全体的なリスクレベルを適切に評価するのに役立ちます。
3.リスク評価
最後のステップでは、組織内で確立されたリスク基準とリスク分析結果を比較します。これにより、緊急性が高いリスクや、組織の状況に基づく最適なリスク管理アプローチを決定することができます。この評価プロセスにより組織の意思決定能力が強化されます。また、リスク処理の優先順位が組織の許容可能なリスクレベルと一致することが明らかとなります。
リスク源の特定
-*-*-*-*-
リスク源の特定は、リスク評価プロセスの最初のステップです。また、その後のプロセスにおいて正確な分析、および効果的な意思決定の基礎を形成するための、最も重要なステップの1つです。組織がリスクを包括的に特定できない場合、長期的な事業運営に影響を与えうる要因を見落とす可能性が高くなります。
実際的には様々な手法を使用してリスク源の特定が試みられます。各手法の適合性は、事業の種類、業務の性質、関連するリスクの特性、および組織の重点分野によって異なります。したがって、リスク源の特定にはリスク識別が効果的であり、組織の状況を正確に反映していることを確認するために、適切な方法を選択することが不可欠です。
業界別のリスク識別手法の例
包括的リスク識別を組織が確実に実行するために、事業の性質に合わせて様々な手法を選択または組み合わせることができます。一般的に使用される手法には、次のものがあります。
1.製造業および工業
機械、生産プロセス、および大規模労働力に大きく依存している多くの業種では、事故、生産ラインの中断、または機器障害などの過去のインシデントのレビューが行われます。また、プロセス分析手法を使用して、製品安全性、品質、および生産継続性に影響を与える可能性のあるリスクを特定します。この分野で一般的に使用されるリスク識別手法の例を次に示します。
- 危険性と運用性の調査 (HAZOP)
- 障害モードと影響の分析 (FMEA)
- フォールトツリー分析 (FTA)
2.金融サービス、銀行、および保険事業
銀行、保険、およびその他の規制対象業界を含む金融セクターの多くの組織は、規制のレビューと業界標準に対するベンチマーキングに依存しています。この手法は、規制コンプライアンス、評判、および利害関係者の信頼に関連するリスクを特定するための重要なツールとなります。
このセクターでのリスク識別は、市場リスク、信用リスク、流動性リスク、およびオペレーショナルリスクなどの領域に焦点が当てられます。一般的に使用されるリスク識別手法の例には次のものがあります。
- モンテカルロシミュレーション
- バリュー・アット・リスク (VaR)
- シナリオ分析
3.テクノロジおよび情報システムビジネス
情報システムに大きく依存する組織では、リスクの特定に情報資産レビュー (資産の特定)、ならびに脅威と脆弱性の分析が実施されます。また、情報セキュリティフレームワークに基づくチェックリストも使用されます。これらの方法は、データ、システム、およびサイバーセキュリティに関連するリスクを、構造化された体系的な方法で特定するのに役立ちます。リスク識別手法の例には、次のものがあります。
- 脅威のモデリング
- 攻撃ツリー
- 脆弱性の評価
4.建設およびエンジニアリング事業
これらの業種では、プロジェクト管理、コスト管理、および安全性に重点が置かれます。リスク識別手法の例には、次のものがあります。
- リスク分解構造 (RBS)
- SWOT分析
- 履歴データのレビュー
リスク分析手法
組織が自身に関連するリスクを特定できた場合、次のステップはその分析です。このステップは、各リスクの性質、レベル、および潜在的影響を組織が体系的に理解することに役立つ重要な役割になっています。リスクの優先順位や、最も適切なリスク管理戦略を決定する際、この分析結果は組織の意思決定をサポートします。リスク分析には、定性的方法と定量的方法の2つの主要なアプローチがあります。これらは、次に示すように状況に即して選択されます。
1.定量的リスク分析
この方法では、数値データおよび統計的手法を使用して詳細な分析が行われます。推定される財務損失や損害額などの数値として結果が表されます。
2.定性的リスク分析
この方法は、予備的な評価として、またデータが限られている状況や、リスクがそれほど複雑でない場合に適しています。定性的分析結果には多くの場合、リスクマトリックスが使用されます。これは、影響度および可能性に基づいてリスクレベルを評価し、リスクスコアを生成します。リスクマトリックスの例を次に示します。
図:定性的リスク分析の例
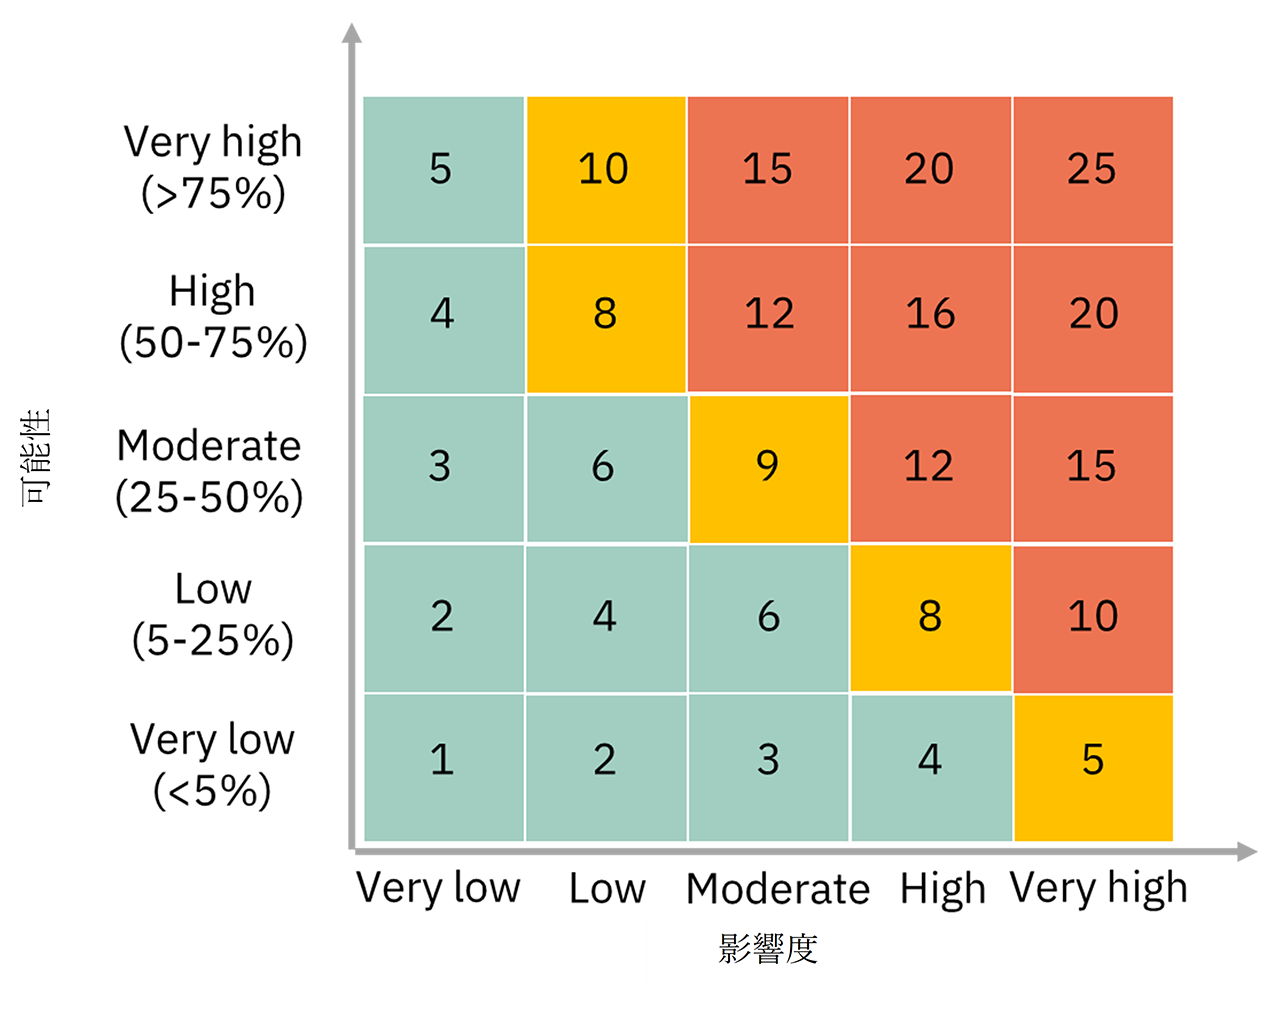
定性的リスク評価の例
火災が発生した場合の定性的リスク評価の例として、リスクマトリックスを使用して住宅の火災リスクのレベルを評価することができます。
影響
低リスク
中リスク
高リスク
可能性 低
very low
low
moderate
可能性 中
low
moderate
high
可能性 高
moderate
high
very high
可能性と影響の定義は次のように記述できます。
- 低影響:居住者の重傷または死亡はありません。
- 中影響:住人2人未満が死亡、または軽傷を負っています。
- 高影響:住人2人以上が死亡、または重傷を負っています。
- 低可能性:火災リスクが低く、良いリスク管理対策が実施されています。
- 中可能性:火災リスクが中~高ありますが、良いリスク管理対策が実施されています。
- 高可能性:火災リスクが高い上、十分なリスク管理対策が実施されていません。
リスクアセスメント
次のステップはリスクアセスメントです。その目的は、リスク分析の結果を組織のリスク基準と比較するためであり、意思決定を行う上で重要な役割を果たします。リスク評価は、組織が次のような重要な問いに答える際に役立ちます。
- どのリスクが許容範囲か?
- どのリスクに対して追加的な対策や軽減措置が必要か?
リスクアセスメントにより、組織のリソースおよび労力を重要かつ影響力の大きい課題に集中させることが可能になります。
リスクアセスメントのアプローチ
実際には、許容可能な深刻度、財務的影響、評判への影響、法的影響、あるいは事業継続への影響など、リスクアセスメントの基準が事前に定められています。これらのあらかじめ定義された基準とリスク分析結果を比較することで、リスクは次のようなグループに分類されます。
- 受容可能なリスク
- 監視が必要なリスク
- 迅速な軽減措置や即時の対応を要するリスク
明確なリスク評価プロセスを運用することで意思決定の透明性が高まり、曖昧さが排除されます。またこれにより、すべての関係者が組織の方針について共通認識を持つことが可能になります。
リスク対応のアプローチ
一般的によく用いられる手法として、組織はリスクを管理するために主に4つのアプローチから選択することができます。
1.リスク低減
このアプローチでは、リスクが発生する可能性を低減したり、その潜在的な影響を軽減したりするための措置が講じられます。例としては、業務プロセスの改善、統制措置の強化、従業員への研修の実施、あるいは支援技術への投資などが挙げられます。
2.リスク回避
リスクが極めて高く、かつ効果的に管理できない場合、組織はそのリスクを完全に回避することを選択することがあります。これには、リスクを引き起こす活動を中止または変更し、潜在的な影響を完全に排除することが含まれる場合があります。
3.リスク移転
これは、保険やアウトソーシング、または契約上の合意などを通じて、リスクの負担を他の当事者に移すことを指します。このアプローチは、リスク事象が発生した場合に、組織の財務的リスクや責任を軽減するのに役立ちます。
4.リスク保有・受容
低レベルまたは許容可能なレベルにあるリスクについては、組織はそれを受け入れることを選択する場合があります。そのような場合、リスクが許容可能な閾値内に留まっていることを確認するために、定期的なモニタリングと見直しを実施する必要があります。
まとめ
本記事では、リスクの特定、リスク分析、およびリスク評価から、適切なリスク対応策の選定に至るまでのリスク評価、ならびにリスク管理プロセスの概要を紹介しました。その目的は、組織が自らの業務に影響を及ぼす可能性のあるリスクの性質やレベルを体系的に理解し、将来発生しうるインシデントへの対応態勢を強化できるよう支援することにあります。
本記事の内容と指針が、貴社のリスクマネジメントシステムの有効性を高める一助となり、それぞれの組織の文脈に最適な形で活用されることを心より願っております。
【参考】
https://www.interriskthai.co.th/th/blog/what-is-risk-assessment/
ISO31000: 2018 - Risk management — Guidelines¥0
-

解説!SSBJ基準対応の人的資本開示の4つのポイント ①リスクと機会を分析する
このシリーズで取り上げる4つのポイント
今回はコチラ
人的資本のリスクと機会の分析
今回はコチラ
- 人的資本におけるインパクトパスの明確化
- 人的資本のガバナンス・リスク管理
- 連結ベースでの人的資本KPIの可視化
この記事の
流れ
- SSBJ基準で人的資本の開示を行う重要性とは?
- リスクと機会の分析に必要なのは、識別、範囲の決定、重要性がある情報の識別
- リスクと機会の分析で陥りがちな“落とし穴”とは?
- 分析を通じて得られるメリットと気づき
- 自社の人材戦略をブラッシュアップする良い機会に
SSBJ基準で人的資本の開示を行う重要性とは?
――まず、前回インタビューの際、「人的資本に関する情報開示について、SSBJ基準の適用がすべての企業に義務付けられているわけではない」とお聞きしましたが、SSBJ基準で人的資本の開示を行う重要性について教えてください。
徳永)SSBJ基準では「投資家の投資判断に影響する重要な情報を開示する」ことが求められます。現在、有価証券報告書や統合報告書で人的資本について開示する多くの企業において、人的資本は「企業価値の源泉」「当社最大の資産は人材」といった表現をよく目にします。
実際にそうであるならば、人的資本は将来の事業・経営成績に大きく影響するはずです。そして、将来の事業・経営成績に影響があるものは、投資家にとって投資判断に有用な情報といえます。
一方で、SSBJ基準が適用される企業がこれに準拠した人的資本の開示をしなかった場合、投資家をはじめとする外部からは、「当社では投資家に提供すべき(=投資判断に影響する)重要な情報に人的資本は含まない」と企業が判断したと評価を受ける可能性があります。
「人的資本は企業価値の源泉」と記載していながら、SSBJ基準に準拠した人的資本の開示をしない企業姿勢に矛盾を感じる投資家も出てくるでしょう。SSBJ基準で人的資本の開示を行わない場合、このようなメッセージが外部に伝わる可能性があることを十分に留意する必要があります。
リスクと機会の分析に必要なのは、識別、範囲の決定、重要性がある情報の識別
――今回は1つ目のポイント「人的資本のリスクと機会の分析」についてですが、どのような点を押さえて進めていけばよいでしょうか?
徳永)大まかにいうと、リスクと機会の、“識別”、“範囲の決定”、“重要性がある情報の識別”の順に検討を進める流れになります。
SSBJ基準が示す、リスク及び機会の分析手順

出典:サステナビリティ開示ユニバーサル基準「サステナビリティ開示基準の適用」よりMS&ADインターリスク総研が作成
特に意識してもらいたいのが、人的資本可視化指針(改訂版)にも示されているように、「経営戦略の実現に向けて、企業の見通しに影響を与えると合理的に見込み得る人的資本に関するリスク及び機会を整理する」ことです。つまり、単に人事領域の課題を整理するのではなく、「将来の事業の見通しや経営戦略、財務指標など企業価値に影響を与えるという観点から人的資本を捉えること」が重要になります。
リスクと機会の識別
将来の経営の見通しと財務影響の観点から、自社にとっての重要なリスクと機会を洗い出し、特定していくプロセスです。
企業の経営戦略・成長戦略を達成するために必要となる「あるべき組織・人材の姿」を前提に、その実現を阻害するリスクや、逆に企業価値向上につながる機会を整理することが求められます。人的資本のリスクと機会の内容は、企業の業種やビジネスモデルによって大きく異なるため、「業界別のガイドライン」や「他社事例」などを参考にしながら、まずは過去の経験や主観だけに頼らず網羅的にリストアップすることが重要です。
リスクと機会の範囲の決定
次にリスクと機会の範囲をどのように決定するかですが、この際、バリューチェーンを考慮して範囲を決定します。なお、「リスクと機会の識別」と「リスクと機会の範囲の決定」は必ずしも段階的に進むものではなく、両者を行き来しながら検討することもあると思います。
さて、ここでのバリューチェーンとは、「報告企業のビジネス・モデル及び当該企業が事業を営む外部環境に関連する、相互作用、資源及び関係のすべて」を指しています。もう少しわかりやすく言うと、自社の従業員はもちろん、これまであまり人的資本の文脈では言及されてこなかったサプライヤーや外注先の労働力も含まれる可能性があるということです。
重要性がある情報の識別
ここまで識別したリスクと機会の内容をもとに、企業の見通しに影響を与えると合理的に見込み得る情報として、「重要性がある情報の識別」を行います。
判断基準として押さえておく必要があるのが「投資家の意思決定に影響を与えるかどうか」という観点です。リスクと機会の影響の規模や性質、キャッシュフローに与える潜在的な影響、そして考えられる結果の発生可能性などを踏まえて優先順位を付けていきます。
こうしたSSBJ基準が示す「リスクと機会」の分析の観点を踏まえ、当社が実際に支援する際には、次の図表のようなステップで分析を行っています。
当社が考える「リスクと機会」の分析ステップの一例

出典:MS&ADインターリスク総研
当社が実際に支援する際には、「発生可能性」「影響度」「時間(短中長期)」の3つの軸で評価を行い、さらに投資家の意思決定に影響を与えるかどうかという観点で合理的に優先順位を決定しています。
このプロセスは、各社ごとにビジネスをめぐる環境や、その企業が大事にしたいフィロソフィーや戦略・ステークホルダーが異なるため、綿密なディスカッションを通じて最適な優先順位付けを行うことを心がけています。
リスクと機会の分析で陥りがちな“落とし穴”とは?
-*-*-*-*-
――人的資本に関しては人事部門が担当しているケースがほとんどだと思います。“投資家観点”で人的資本のリスクと機会の分析を行う経験がない人事部門が、陥りやすい“落とし穴”はありますか?
徳永)人的資本のリスクと機会の分析を社内だけで進めていくと、どうしても自社の情報だけに内容が偏って、客観性がなくなってしまいます。「投資家が納得できるか」という観点から客観性を担保する必要があるため、コンサルタントや社外取締役などの第三者視点を入れて分析を進めることも方法の一つです。さらに、業界のガイドライン(例:SASBスタンダード)なども積極的に取り入れることで、バイアスを排除し、より納得感のある説明に近づけることができます。
企業が開示している人的資本のリスク及び機会の分析の中には、経営戦略や成長戦略の視点が十分に反映されていないケースがあります。本来は、企業が目指す事業の方向性を踏まえ、「事業や競争力がどのような人材・組織に依存しているか」、「経営戦略を実行する上で重要となる人材・組織と、その実現にどのようなリスクや機会があるのか」という観点で整理することが重要といえます。こうした観点を踏まえて整理することで、より経営戦略や企業価値と結びついた人的資本のリスク及び機会を明確にすることができます。
また、これまで人的資本に関する戦略・施策の立案や分析は主に人事部が担ってきており、サステナビリティやリスク管理の部門との連携が不十分な例が見られます。しかし、投資家視点やサステナビリティの観点を重視するSSBJ基準に対応するには、関係部門が互いの意図や目的を理解し合い、協力して開示内容を検討することが不可欠です。

例えば、リスク管理部門や事業部側で人的資本領域に属する安全衛生、人材確保、コンプライアンス遵守などの観点でリスクと機会の分析を行っている場合もあると思います。そうした場合には、人的資本全般の分析において既存の分析と齟齬や矛盾が生じないよう、十分に整合性を持って進めることが重要です。
分析を通じて得られるメリットと気づき
――人的資本のリスクと機会の分析を通じて得られるメリットや気づきなどはありますか?
徳永)陥りやすい“落とし穴”の話にも通じるのですが、第三者の視点を入れて分析を進めることで社内だけでは得られなかった客観的な気づきや新しい認識を持つことができる点が重要と考えます。
コンサルティングの現場では、リスクと機会の分析を通じて、企業担当者が「自社の現状の強みと課題」や「意識すべきステークホルダー」、「これから伸ばすべき事業領域に必要な人的資本」といったテーマについて気づきを得るケースが多く見られます。
さらに、こうした分析を通じて、「自社の事業や競争力がどのような人的資本に依存しているのか」、また「人的資本が経営や事業にどのような影響を与えているのかといった相互関係」を整理できる点も大きなメリットです。そのうえで、経営戦略や成長戦略を実現するうえで特に重要となる人材課題は何かが明確になっていきます。
例えば、どの領域の人材確保や育成が事業成長のボトルネックになり得るのか、あるいはどのような組織能力を強化することが競争力につながるのかといった観点が整理されていきます。その結果として、経営戦略を実行するために何に注力すべきか、どの領域に人的資本投資を行うことで投資対効果を最大化できるのかといった優先順位も見えてきます。
このような気付きを基に、客観的な視点と自社で大切にすべき価値観を掛け合わせることで、人材戦略が企業価値向上につながるストーリーを、より明確に描けるようになります。
自社の人材戦略をブラッシュアップする良い機会に
――人事部門の方たちの多くは、これまで経験したことのないことに取り組むことになり、不安を感じているかもしれませんが、取り組むうえでのポイントを教えてもらえますか?
徳永)人材戦略と人への投資において、もっとも大事なステークホルダーは従業員だという考え方は、これからも変わらないと考えています。一方で、投資家を含む様々なステークホルダーを意識した人材戦略の立案と開示が、これからは求められるようになります。
その意味では、「全く新しい人材戦略をゼロから作る」のではなく、リスクと機会の分析を通じて得られた新たな気づきを活かして、自社の人材戦略をよりレベルの高いものへとブラッシュアップする機会ととらえて前向きに取り組んでもらえたらと思います。
シリーズのほかの記事はコチラ
人的資本の経営への貢献をどう“見える化”する?解説!SSBJ基準対応の人的資本開示の4つのポイント②インパクトパスの明確化
https://rm-navi.com/search/item/2605
MS&ADインターリスク総研では、人的資本に関するリスク・機会の分析に基づく人材戦略の策定や、人的資本と財務とのつながりを示す「インパクトパス」の作成支援、連結ベースでの指標算出を可能とするシステム基盤の整備など、SSBJ基準への適合に向けた人的資本経営・開示の実践を支援しています。
貴社のご状況に合わせたプランをご提案しますので、詳細やお見積りのご希望は以下のフォームからご連絡ください。
¥0
-

JCIC、企業規模・業界別のセキュリティ投資額・人員数の目安値を公開
¥0
-

金融庁がCGコードの改訂案を公開、プリンシプル化・スリム化目指し原則を再整理
¥0
-

責任限定契約の対象拡大に向けた議論が進む
¥0
-

【終了】富士山降灰リスクとBCM見直しのポイント ~降灰リスクと対策の必要性を理解し、リスクを踏まえたBCMの見直しをしよう~
¥0
-

富士山降灰BCM支援サービス【BCM高度化支援】
¥0