-
能登半島地震の教訓が示す、要配慮者避難の実態と今後求められる取組み【医療福祉RMニュース(2026年2月)】
¥0
-

海外リスクインテリジェンスサービス
¥0
-

食品安全の視点で見る加工食品の海外輸出のリスク対策 【第3回】仕向地と日本との食品規制の違いと調査・対応のポイント
¥0
-
~運輸事業者における「内部監査」とは~
¥0
-

2026年3月末期限:機能性表示食品の初回自己点検報告 —届出者が今すぐ確認すべきこと
¥0
-

建築物のライフサイクルカーボン(LCCO2)算定・評価を促進する制度のポイントは?
¥0
-

【お客さま事例】地域の企業が脱炭素経営を“実践”できる仕組みを作る 中小企業向けに「脱炭素経営ワークショップ」を実施(主催:佐賀県/受託実施:温暖化防止ネット)
温暖化防止ネットは地域の脱炭素につながる暮らしを拡げる推進役
-*-*-*-*-
ーー松尾様が事務局長を務めるNPO法人温暖化防止ネットについて教えてください。
松尾)私たち温暖化防止ネットは、温暖化対策を推進する法律に基づいて、佐賀県の「地球温暖化防止活動推進センター」に指定されています。環境省が進めている「デコ活※1」という脱炭素につながる“新しい豊かな暮らし”を拡げていく取り組みの推進役として地域で活動しています。
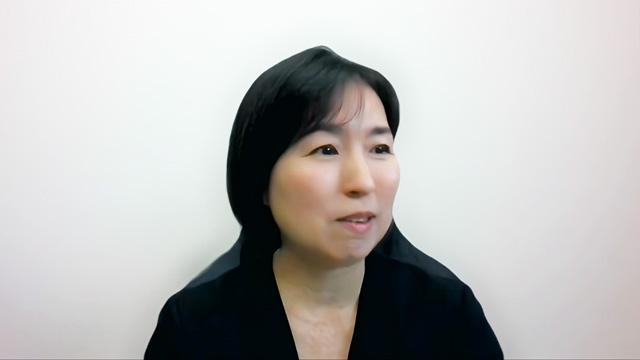
NPO法人温暖化防止ネット 松尾真理子事務局長
具体的には、県民の皆さまが省エネ・脱炭素につながる製品やサービスを無理なく選べるように後押しをしたり、企業の皆さまに対して、脱炭素経営が進むように支援を行ったりしています。
※1 デコ活…「脱炭素につながる新しい豊かな暮らしを創る国民運動」の愛称であり、二酸化炭素(CO₂)を減らす(DE)脱炭素(Decarbonization)と、環境に良いエコ(Eco)を含む"デコ"と活動・生活を組み合わせた新しい言葉。引用元:環境省デコ活Webサイト
佐賀県では脱炭素の具体的な取り組みに踏み出せていない企業が多い
ーー県内企業の脱炭素に向けた取り組みの現状を、どのように見ていますか?
松尾)「脱炭素経営」を軸にお話をさせていただくと、行政側としては、企業が脱炭素に対応できないと県内産業が将来的に競争力を維持・発展できなくなるという危機感を持っていて、企業支援や情報発信に力を入れていると感じています。
一方で、佐賀県の産業の大半を占める小規模事業者を含めた中小企業では、脱炭素の必要性は認識していても、具体的な取り組みに踏み出せていない企業が多い状況だと感じています。
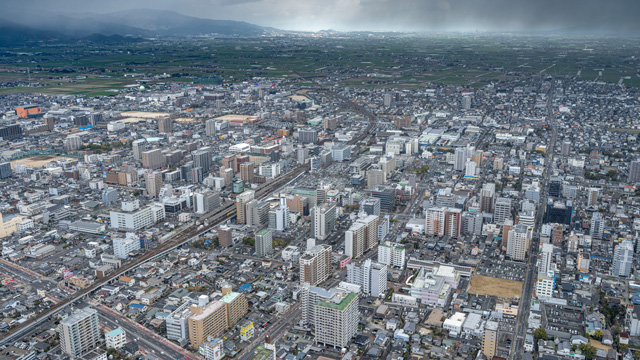
佐賀市中心部(画像:stock.adobe.com)
例えば、大企業との取引がある企業では、取引先から脱炭素に関するアンケートの依頼を受けるなどのきっかけで、近い将来に温室効果ガスの排出量算定に取り組まなければいけないという認識はあるものの、具体的にどの程度の取り組みの水準が求められていて、いつまでに対応すべきなのかなどが見えていないため、取引先の出方を待っているという状況が見受けられます。
また、行政機関と取引のある企業では、行政主催の脱炭素に関するセミナーに参加しているものの、脱炭素経営に関心があるから参加しているというよりは、取引先としての行政機関との関係を維持したいという考えから参加している面もあるように思います。
ただ、脱炭素に関する関心は確実に高まっていると感じています。事業者向けに脱炭素経営の推進に取り組み始めたのが4、5年前くらいになるのですが、その頃は、行政主催でセミナーを開催しても2、30人集めるのにも苦労しました。現在は、行政や金融機関、商工団体などのご協力も得て、参加者が150人を超える状況です。
参加者からは、企業の取り組み例をもっと知りたい、こういったセミナーを定期的に開催してほしいといった意欲的な声が聞かれます。
今は、すでに温室効果ガスの排出量削減の取り組みが根付いている企業も一定数あり、企業ごとに取り組みのステージに差が出てきていると感じています。
小規模事業者を含めた中小企業が直面する3つの課題
-*-*-*-*-
ーーそうした県内の現状に対して、温暖化防止ネット様として脱炭素を推進していく上でどのような課題を感じていますか?
松尾)課題は大きく3つあると考えています。
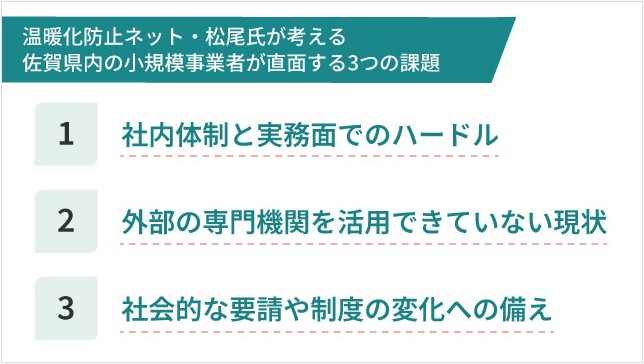
まず1つ目は、社内体制と実務の面でのハードルがあります。佐賀県内の企業はほとんどが小規模事業者を含めた中小企業ですので、温室効果ガスの排出量算定に必要なデータの取得や、削減計画を実行する担当者の確保が難しかったり、担当者がいたとしてもノウハウが不足していたりする現状にあります。
2つ目は、外部の専門機関をうまく活用することができていないことが挙げられます。専門家の支援を受けたいと思っていても、どこに相談したらよいかわからないといった課題感を持っていたり、コスト負担がネックになったりして、小規模な事業者ほど適切な支援を受けられていないと思っています。
そして3つ目の課題は、社会的な要請や制度の変化への備えに関してです。2027年3月期から適用が開始されるSSBJ基準※2の影響もあり、今後は取引先から温室効果ガスの排出量算定や削減方針の提示を求められる場面が増えてくると考えています。一方で、県内の小規模事業者は、そうした外部環境への変化に十分に対応できていないのが現状です。
※2 SSBJ基準:「サステナビリティ基準委員会(SSBJ)」が2025年3月に公表した、日本におけるサステナビリティ情報開示のための新しい基準
こうした課題は、企業訪問の際や、セミナー・ワークショップの参加者から聞かれる内容です。
脱炭素経営の実践に踏み出せていない企業を後押ししたい
ーー今挙げた3つの課題の解決に向けては、どのような取り組みを進めていますか?
松尾)現在、佐賀県は脱炭素経営に関して次の4つのステップで整理して取り組みを進めています。
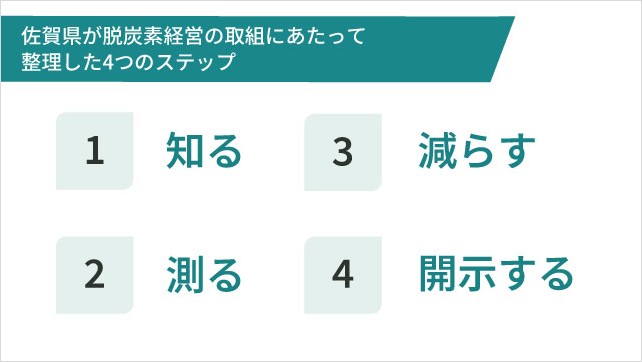
脱炭素経営の4つのステップ「知る」「測る」「減らす」「開示する」
私たちも県からの受託事業では、この4つのステップを軸に脱炭素経営を推進しています。
具体的には、脱炭素経営の基本を学ぶセミナー(①知る)、温室効果ガス排出量を「測る」「減らす」ための演習型ワークショップ(②測る・③減らす)、県内の取り組み事例を共有・発信するセミナー(④開示に向けた学び)を組み合わせて実施しています。
特にワークショップでは、MS&ADインターリスク総研に講師を依頼し、こちらの狙い・要望に沿って内容を調整いただきながら、企業が実践に踏み出せるよう後押ししました。
ーーワークショップで脱炭素経営の実践を後押ししたいと考えた際に、どのような経緯でMS&ADインターリスク総研をパートナーに選んだのですか?
松尾)先ほどの4つのステップで取り組みを進めることを考えたとき、これまで実施してきたセミナーや先進企業の視察で「知る」というステップまでは、多くの企業が到達できていると感じていました。一方で、「測る」から先のステップにはまだまだ踏み出せていない現状にあります。
こうしたことを踏まえて、私たちは次のステップに踏み出す後押しをできるよう、「知る」ステップにあたるセミナーと、「測る」以降のステップとなるワークショップを組み合わせた企画を検討していました。
この企画を実現するためには、専門家のサポートも必要だと考えインターネットでいろいろ調べたのですが、思い描いていたような情報が出てきませんでした。
そこで、MS&ADインターリスク総研に相談したところ、私たちが希望するワークショップの講師を担っていただけることになりました。
ワークショップの実施で参加企業から前向きな反応相次ぐ
-*-*-*-*-
ーー実際にワークショップを実施して、内容についてどう感じましたか?
松尾)今回のプログラムでは、MS&ADインターリスク総研に講師を務めていただき、2回のワークショップを実施しました。1回目のワークショップでは、温室効果ガスの排出量を測る方法を習得してもらい、2回目のワークショップで自社データを使って実際に測定して、削減計画を立ててもらいました。
\\詳しいワークショップの内容は以下の記事をご覧ください//
実施してみて、温室効果ガスの排出量算定だけではなく、削減計画やロードマップの策定、それに社内の体制作りまで進めることができ、これまでにない手応えを感じました。
ーー参加した企業の皆さまからは、どのような感想がありましたか?
松尾)脱炭素に向けた目標をすでに設定していたある企業の担当者は、目標を実現するための具体的な取り組みにまで落とし込めていなかったということで、ワークショップで習得したことを踏まえて、目標達成に向けた取り組みをブラッシュアップして自社のホームページ上で公表して、対外的にアピールしたいと話されていました。
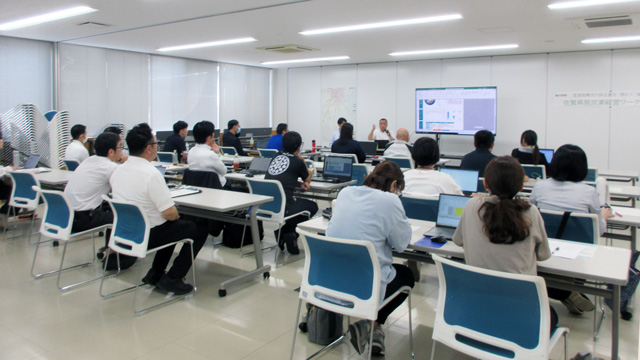
ワークショップの様子(画像提供:温暖化防止ネット)
また、省エネ・脱炭素に関連するサービスを扱う事業者からは、自社の実践を示しつつ、提案時に削減効果を見える形で示せるようになることで、提案の質が高まり導入促進につながる、という声がありました。
ほかにも、社内で脱炭素経営を促進する立場にあるという担当者は、「脱炭素の取り組みがどの程度効果があるのかを、どう伝えればよいかわからずにいたが、ワークショップを通して何をすればどのくらい効果があるのかを社員に伝えることができそうだ」と話されていて、社内で勉強会を開催したいとのことでした。
脱炭素経営の「実行・実践」まで踏み出せる企業を増やしていきたい
ーー今回のワークショップの内容について、事前にイメージされた内容よりよかったと感じた点や改善していくべき点などはありましたか?
松尾)今回のワークショップは、1回につき佐賀県内4ヵ所で実施したのですが、開催するごとにいろいろな気づきや反省点が出てきましたので、それを踏まえてその都度MS&ADインターリスク総研の担当者と打ち合わせをして、改善しながら進めていきました。その結果、回を重ねるごとに満足度が高まっていった印象です。
例えば、すでにエネルギー使用量や排出量に関するデータを持っている企業からは、エコアクション21※3や今回のGHGプロトコル※4など、提出先ごとに求められる様式が異なるため、書類作成の負担が大きいという声がありました。
そのため、今あるデータをどう活用して、GHGプロトコルに沿った形で区分・整理していくのかといった、実務面での支援が必要だと感じました。
こうしたケースにも対応できるよう、こちらから都度要望を共有し、MS&ADインターリスク総研には講師として一つひとつ丁寧に対応いただきました。
※3 エコアクション21:環境省が策定した日本独自の環境マネジメントシステム(EMS)。パフォーマンスを継続的に改善する手法を基礎として、組織や事業者等が環境への取り組みを自主的に行うための方法を定めている。出典:エコアクション21中央事務局Webサイト
※4 GHGプロトコル:GHGの排出量を算定・報告するために定められた国際的な基準。引用元:経済産業省資源エネルギー庁Webサイト
ーー最後になりますが、今後、温暖化防止ネット様としては、地域の企業の脱炭素経営推進に関して、どのように取り組みを進めていきたいと考えていますか?
松尾)これまで「学び」で止まっていたところから、「実行・実践」まで踏み出せる企業を増やしていきたいと考えています。
現状、「脱炭素」という言葉だけを聞くと、どこか“自分事”としてとらえることが難しいと感じる企業がまだまだ多いと感じています。
ただ、脱炭素の視点を加えると、行政の補助金を活用してコストを抑えて最新の設備を導入することができたり、エネルギーコストが高騰する中で長期的なコスト削減につながったりと、脱炭素経営に取り組むことが、実は企業の直接的なメリットになる可能性があるということをもっと知ってもらう必要があると思っています。
今回実施したワークショップを通じて、省エネ設備導入による排出量削減効果を示すことで補助金申請につながることや、申請書への具体的な落とし込み方など、実務に直結する気づきが得られることがわかりました。
こうした経験を通じて、地域の企業が脱炭素経営を「自分事」として捉えられるようになることを期待しています。これらの取り組みを通じて、県内企業が取引先からの要請に対応できる力を高め、取引先として選ばれ続けることで、県内産業の競争力が維持・発展されていくように、脱炭素経営の推進に取り組んでいきたいと考えています。
NPO法人温暖化防止ネット 松尾真理子事務局長
(本インタビューは、2026年1月6日に実施されたものです)
脱炭素経営を基礎から学び実践したい皆さま、お気軽にご相談ください
今回MS&ADインターリスク総研が講師を務めた「脱炭素経営ワークショップ」は、中堅・中小企業の脱炭素経営の実践を支援する内容となっています。
自治体や商工団体、それにサプライチェーンをリードする企業など、域内企業や取引先の中堅・中小企業の脱炭素経営を推進したいとお考えの皆さまは、このワークショップの導入やご活用をぜひご検討いただき、MS&ADインターリスク総研にお気軽にご相談ください。
¥0
-

WICI統合報告書表彰でイトーキが最高位、人的資本戦略と経営戦略の融合を高評価
¥0
-

IUCN RHINOアプローチとSTAR指標のアップデート概要
¥0
-
ESRS簡素化案を欧州委に提出、 企業の報告負担軽減で必須開示項目を61%削減
¥0
-

冬季オリンピックとサステナビリティ:雪不足の危機をビジネス機会へ
¥0
-
中国における「ネットワークデータ安全管理条例」に関する解説【中国風険消息(中国関連リスクニュース 2025年12月)】
1.安全管理条例の背景と意義
(1)国際的な観点
現在、ネットワークセキュリティを取り巻く状況は世界的に一段と厳しさを増しており、米国や欧州では新たなネットワークセキュリティ関連法が相次いで制定され、より厳格なデータ監督体制が構築されつつある。
米国では、近年「サイバーセキュリティ情報共有法」「海外データ合法的使用明確化法(クラウド法)」「データ安全・保護法案」などが相次いで導入された。特にクラウド法は、米国企業および米国で事業を行う外国企業に対し、世界各地に保存されているデータの提供に協力することを求める内容である。また「データ安全・保護法案」は、個人データの収集、利用、保存、伝送に対してより厳格な要件を課し、企業のデータ安全保護責任を強化するものである。
欧州においては、ネットワークセキュリティ関連立法は、より体系的かつ厳格である。「一般データ保護規則(GDPR)」は2018年の施行以来、高い規制水準と厳格な罰則で世界的に知られており、違反した場合は全世界の年間売上高の4%または2,000万ユーロのいずれか高い額が適用科せられる。その後も「サイバーセキュリティ法」「デジタルサービス法」「デジタル市場法」などが順次制定され、ネット空間の監督強化、プラットフォーム責任の明確化、データ安全およびユーザーの権益保護が一層推進されている。
このような国際環境の中で、各国はデータ越境移転やデータ安全保護に対する要求を高めており、データ領域における国際ルール競争が激しさを増している。中国はネットワークデータ大国として、国際ルールの変化に対応し、ネットワークデータ安全を維持するための関連法規体系を早急に整備する必要がある。また中国で事業を展開する企業に対し、明確なコンプライアンス指針を提示し、各国の法制度の差異により企業がコンプライアンス上の困難に陥ることを回避する狙いがあると考えられる。
(2)中国内の観点
中国のデジタル経済は急速に発展しており、ネットワークデータの価値は一段と高まっている。他方で、ネットワークデータを悪用した犯罪も増加しており、個人・企業・国家の安全に深刻な脅威をもたらしている。
個人情報の漏えいの観点において、違法手段を通じて大量の個人情報を取得し、詐欺やターゲティング広告などの違法行為に利用するケースが散見される。
企業データ安全の面では、営業情報の漏えいや基幹データの窃取が生じている。あるテクノロジー企業では、内部従業員が外部者と共謀し、基幹データを窃取して競合他社に流出させ、同社に大きな経済的損失と競争力低下をもたらした。また企業を狙ったハッカー攻撃も増加しており、ランサムウェアで企業データを暗号化し、身代金を要求するなど、企業の正常な運営に甚大な影響を与える事例も発生している。
(3)安全管理条例の意義
中国国内で深刻化するネットワークデータ安全の課題に対し、「サイバーセキュリティ法」「データ安全法」「個人情報保護法」(以下「データ三法」という)はデータ安全および個人情報保護に関する基本制度を定めてきた。しかし、実務レベルではなお細則の不足や制度運用面での課題が存在していた。安全管理条例は、ネットワークデータの処理活動をさらに規範化し、法律運用上の空白を補い、ネットワークデータの安全を保障し、データの適法・合理・有効な利用を促進するために制定されたものである。
2.安全管理条例の適用範囲
安全管理条例は中国国内で実施されるネットワークデータ処理活動およびその安全監督に適用される。ここでいうネットワークデータとは、ネットワークを通じて収集・保存・伝送・処理・利用される各種電子データを指す。
さらに、国外の機関・組織・個人が中国国外で行う活動であっても、中国国内の個人情報を処理する行為や、関連するネットワークデータ処理活動が中国の国家安全、公共利益、または公民・組織の合法的権益を損なう場合には、法に基づき責任追及の対象となる。これは中国に進出している企業にとって、在中拠点でのデータ処理のみならず、海外本社とのデータ連携も含め、在中ネットワークデータに関わる一切の活動が本条例の適用を受けることを意味する。
3.安全管理条例の重点事項
安全管理条例は全9章64条で構成されており、章の構成及び章ごとの位置づけや対象は次のとおりである。
図1 安全管理条例の章の構成
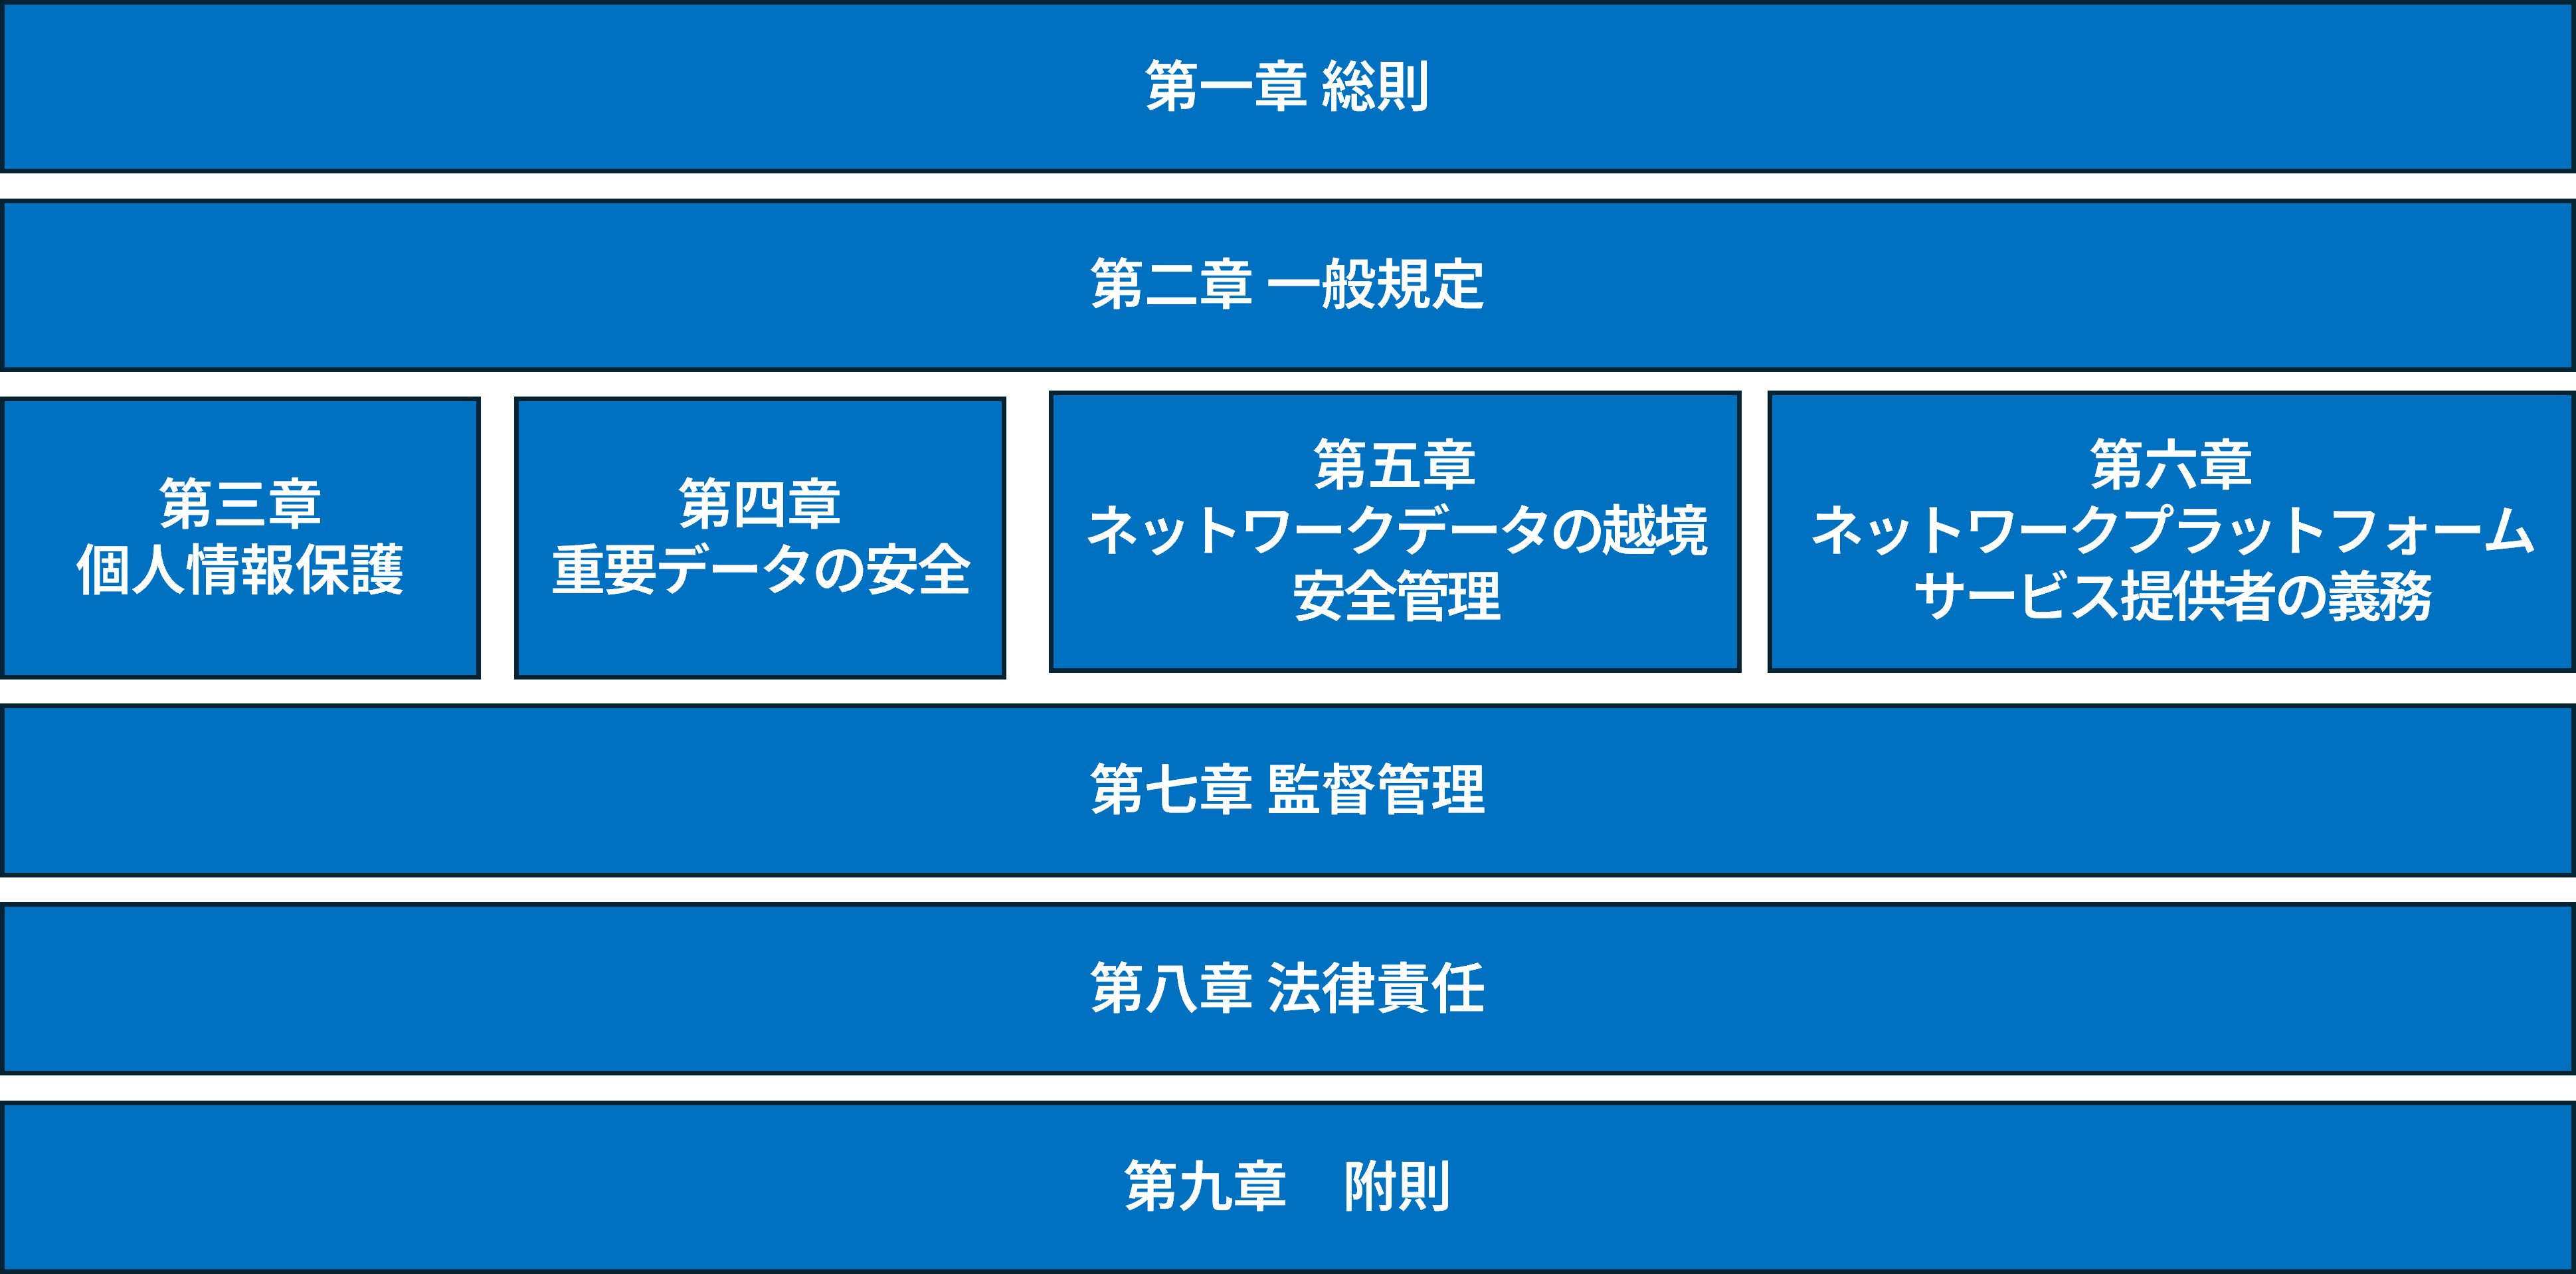
表1 安全管理条例の各章の役割・位置づけと対象
章
役割・位置づけ
対象
第1章
第9章
条例の全体的な枠組みを整理し、補足的な規定
内容を示す
安全管理条例の適用を受けるすべての
事業者
第2章
ネットワークデータ処理活動における一般的な基
本要求を定める
中国でネットワークデータを扱うすべての
企業
第3章~
第6章
個人情報、重要データ、越境データ、ネットワーク
プラットフォームサービス等に関する制度を体系的
に整理する
個人情報・重要データを扱う企業、データ
を国外に移転する企業、プラットフォーム
事業者
第7章
第8章
監督管理および法的責任について定め、条例の
実効性確保を図る
監督当局およびネットワークデータを扱う
すべての企業
(1)一般規定
違法なデータ処理活動の禁止
- 違法行為の禁止:いかなる組織または個人も、ネットワークデータを利用して違法な
活動を行ってはならない。具体的には、ネットワークデータの窃取、違法な取得、販
売、他者への提供などが含まれる。また、これら違法活動に特化したプログラム・ツ
ールを提供したり、インターネット接続、サーバーホスティング等の技術的支援を提
供することも禁止される。 - 連帯責任:他人が違法なデータ活動を行っていることを知りながら支援した場合
は、法に基づき責任追及の対象となる。
データ処理者の主体責任
- 基礎的防御義務:ネットワークデータ処理者は、ネットワークの等級保護制度※1に基
づき、データ安全管理制度を整備しなければならない。暗号化、バックアップ、アク
セス制御、安全認証などの技術的措置を講じ、データが改ざん・破壊・漏えい・不
正利用されないよう確保する必要がある。 - 製品・サービスの適合性:提供するネットワーク製品・サービスは国家標準に適合し
ていなければならない。安全上の欠陥や脆弱性を発見した場合、速やかに補修措
置を講じ、ユーザーおよび主管する当局に通知する義務がある。国家安全または
公共の利益に関わる場合は、24時間以内に報告する必要がある。 - 緊急対応体制:データ安全インシデントに対する緊急対応計画を策定しなければ
ならない。インシデント発生時には直ちに計画を起動し、被害拡大を防止するととも
に主管する当局へ報告する。インシデントにより個人または組織の権益が損なわれ
た場合、電話・SMS等を通じて利害関係者に迅速に通知する必要がある。
データ協力及び移転の要件
- 委託処理とデータ提供:他の処理者に個人情報または重要データを提供し、もしく
は処理を委託する場合は、契約により処理目的・範囲・安全義務等を明確に定め、
受領側による義務履行状況を監督しなければならない。関連記録は少なくとも3年
間保存する必要がある。 - 共同処理とデータ移転:複数の処理者が共同でデータ処理の目的を決定する場合
は、各者の権利・義務を取り決める必要がある。合併・解散等によりデータを移転す
る場合、受領側は引き続き安全保護義務を負う。
技術の適用及び自動化ツールの要件
- 自動化されたデータ収集:自動化ツールを用いてデータにアクセスし、データ収集
する場合、ネットワークサービスに与える影響を評価しなければならず、違法な侵入
やネットワークの正常運行への妨害は行ってはならない。 - 生成系AIサービス:生成系AIサービスを提供する場合、学習データの安全管理
を強化し、データ安全リスクの発生を防止する義務を負う。
国家安全審査の要求
- 審査基準:ネットワークデータ処理活動が国家安全に影響を与え、または与えるお
それがある場合、規定に基づき国家安全審査を受けなければならない。具体的に
は「サイバーセキュリティ審査弁法」に準拠する(例:100万人以上の個人情報を処
理する企業が国外上場する場合は審査申告が必要となる)。
1)等級保護制度(等保制度)とは、ネットワークや情報システムを重要度に応じて等級分けし、等級ごとに必要な安全対策や評価義務を定める中国の基本的なサイバーセキュリティ管理制度である。在中日系企業においても、中国国内でネットワークや情報システムを運用する場合には原則として適用対象となり、データ安全管理やコンプライアンス対応の前提制度の一つとなっている。
(2)個人情報保護
安全管理条例では、個人情報保護に関する規定が重点的に細分化されている。
透明性の要求
- 告知の形式:個人情報処理ルールを策定し、目立つ場所で一括して公開しなけれ
ばならない。その内容は明確で理解しやすいものであることが求められる。 - ルールに含むべき内容:処理者の名称・連絡先、処理目的・方法・種類、センシテ
ィブ情報を処理する必要性および個人の権益への影響、保存期間と期限到来後
の取扱い、個人が権利を行使するための手段等を明示する必要がある。14歳未満
の未成年者の情報を処理する場合は、専用のルールを策定し、保護者の同意を得
なければならない。
コンプライアンス義務
- 必要性の原則:サービス提供に必要な個人情報のみを収集し、過剰な収集や、誤
導・詐欺・威圧等により同意を取得することは禁止される。 - 制限される行為:本人が同意した目的・方法・種類・保存期間を超えて情報を処理
してはならない。ユーザーが明確に拒否しているにもかかわらず執拗に同意を求め
る行為も禁止される。処理目的・方法・種類が変更される場合は、再度同意を取得
する必要がある。
本人の権利の保障
- 権利行使のチャネル:個人が閲覧・複製・訂正・削除・処理制限・同意撤回・アカウ
ント削除などを求めた場合、処理者は速やかに受理し、合理的で便利な手段を提
供しなければならず、不合理な条件を設定してはならない。 - データポータビリティ権:個人情報の転送(ポータビリティ)には、身元が検証できる
こと、転送対象データが同意または契約に基づき収集されたものであること、技術
的に実行可能であり他人の権益を害さないこと等の条件を満たす必要がある。
自動収集とデータ処理
- 不要情報の処理:自動化技術により、必要でない情報または未承認の情報を避け
て収集することができない場合は、当該情報を削除または匿名化して処理する必
要がある。技術的に実現が難しい場合は、保存および安全保護を除くすべての処
理を停止しなければならないものである。 - アカウント削除後の義務:アカウントの削除に伴い、個人情報を速やかに削除また
は匿名化しなければならない。
越境・大規模処理に対する義務
- 国外の処理者に対する要求:中国国内の個人の個人情報を国外で処理する者
は、「個人情報保護法」に基づき、中国国内に専門機構を設立するか代表者を指
名しなければならず、その情報を所在地の地級市※2レベルのサイバー管理当局届
け出る必要がある。 - 超大規模処理に対する強化義務:1,000万人以上の個人情報を処理する者は、デ
ータ安全管理機構およびデータ安全責任者を設置しなければならない。合併・解
散などでデータ安全に影響が生じる場合は、処置方案を策定し、省レベル以上の
主管部門へ報告する必要がある。
コンプライアンス監査と監督体制
- 定期監査:個人情報処理活動について、自ら、または専門機関に委託してコンプラ
イアンス監査を定期的に実施しなければならない。 - プラットフォームの特別責任:大型ネットワークプラットフォーム(ユーザー数が
5,000万超または月間アクティブユーザー数が1,000万超)の場合、個人情報保護
に関する社会的責任の年度報告を公表する必要がある。
2)地級市とは、中国の行政区分において、省の下位に位置する地方行政単位であり、日本の「県庁所在地を中心とする広域市」に近い位置付けである。多くの場合、企業に対する行政手続や監督・届出は地級市レベルの主管部門が所管している。
法的責任:個人情報保護関連規定に違反した場合、その程度に応じて警告・罰金等の処分を受ける。例えば、所定の告知義務を履行しなかったり、不適切な方法で同意を取得した場合、5万元以上50万元以下の罰金を科される可能性がある。情状が重い場合は50万元以上200万元以下の罰金に加え、関連業務の停止、営業停止・整頓等を命じられることがある。
(3)重要データの安全保障
安全管理条例は重要データを明確に定義している。すなわち、特定の分野・集団・地域に関する、または一定の精度・規模に達するデータであって、改ざん・破壊・漏えい・違法な取得や利用が行われた場合に、国家安全・経済運行・社会安定・公共の健康および安全に直接的な危険をもたらすおそれのあるデータである。例えば、金融業の顧客取引データ、医療業の患者カルテデータ、エネルギー業のパイプライン運転データなどは重要データに該当し得る。
重要データ目録の管理
- 国による統括:国家のデータ安全調整メカニズムが重要データ目録の策定を統括
し、各地区・各部門がこれに基づき当該地区・当該業界の具体的な目録を定め、動
的に更新する。 - 企業の責任:ネットワークデータを扱う事業者は、自らの業務において重要データ
を識別し、届出を行う責任を負う。所管地区または部門が審査した上で、適宜、そ
の事業者が扱う重要データの目録を通知または公表する。 - 技術支援:データラベルによる識別などの技術を活用し、重要データ管理の効率を
高めることを奨励する。
処理者の組織的責任
- 機構と人員の設置:重要データ処理者は、安全管理機構と安全責任者を設置しな
ければならない。安全責任者は専門的知識と管理経験を有し、経営層メンバーが
担当することが求められる。金融・エネルギーなどの特定業界では、安全責任者お
よび重要ポストの人員に対してセキュリティ審査を実施し、必要に応じて公安機関ま
たは国家安全機関の協力を申請できる。 - 管理機構の責務:安全制度・操作規程・緊急対応計画を策定し、定期的なリスクモ
ニタリング、緊急対応訓練、研修を実施する。また、データ安全に関する苦情や通
報を受理し、処理する責任を負う。
データ流通リスクの管理
- 事前リスク評価:重要データを提供、委託処理、共同処理する前(法定義務を履行
する場合を除く)に、リスク評価を実施しなければならない。評価のポイントは、受領
側の目的の適法性・信頼性・契約拘束力、データ改ざん・漏えい等のリスクと国家
安全への影響、防護措置の有効性などである。 - 特殊事案への対応:合併・解散・破産等により重要データ安全に影響が出るおそれ
がある場合、処置方案を策定し、省レベル以上の主管部門に対し、受領側情報お
よび防護措置を省級以上の主管部門へ報告する必要がある。
年次リスク評価および報告体制
- 報告内容:処理者の基本情報、安全管理機構および安全責任者の連絡先、重要
データの処理目的・種類・数量・保存場所および安全措置(暗号化、バックアップ、
アクセス制御など)、年間のデータ安全インシデントおよびその処置状況、データの
越境状況等が含まれる。 - 強化義務:大型ネットワークプラットフォームは、重点業務およびサプライチェーン
に関するデータ安全状況も追加で説明しなければならない。国家安全を害する活
動が存在する場合、省級以上の主管部門は是正または処理停止を命じることがで
きる。
他分野との連携
- 金融業における特例:銀行・保険機関は、重要データをコアデータ階層に組み入
れ、最高レベルの保護を実施し、インシデント発生後は2時間以内に監督当局へ
報告する必要がある。 - 自由貿易区での越境管理:自由貿易区はデータ越境に関するネガティブリストを策
定できる。リスト外のデータについては、安全評価の免除が認められ得る一方、リス
ト内の重要データの越境については通常どおり申告が必要である。
法律責任:重要データの識別・申告を行わなかった場合、またはリスク評価を実施しなかった場合は、10万元以上100万元以下の罰金を科される。情状が重い場合は、100万元以上1,000万元以下の罰金が科され、併せて直接責任を負う主管者およびその他の直接責任者に対して1万元以上10万元以下の罰金が科される。
(4)ネットワークデータの越境移転に関する安全管理
安全管理条例は、既存の関連部門規章の立案・運営経験を踏まえ、データ越境管理規程のメカニズムをさらに最適化している。
管理の枠組み
- 総合調整体制:国家サイバー管理当局が主体となり、データ越境安全管理の専門
作業部会を設置し、越境データ管理方針の策定および重大事項の調整を担当す
る。 - 分類・階層別管理の原則:重要データおよび規定された規模に達する個人情報に
ついてのみ越境移転を管理し、一般データは自由に越境移転できる。 - 自由貿易試験区における新たな制度枠組み:自由貿易試験区は「データ越境ネガ
ティブリスト」を策定することができ、リスト外のデータについては安全評価、標準契
約または認証を免除できる。
重要データの越境移転の管理ルール
- 重要データの定義:国家安全・経済運行・社会安定等に危害を及ぼすおそれのあ
るデータである。 - 申告免除:関係部門や地区から重要データとして通知・公表されていないデータに
ついては、越境安全評価を申告する必要はないとされる。 - 越境条件:安全評価の結果として国家安全および社会公共の利益を害さないと認
定された場合に限り、越境提供が可能となる。 - リスク評価要件:重要データの越境に際しては、受領側の目的の適法性、契約拘束
力、防護措置の有効性等を評価しなければならない。
越境移転メカニズム
- 適法な越境移転ルート:国家サイバー管理当局による安全評価、専門機関による
個人情報保護認証、個人情報越境標準契約の締結等のルートが定められている。 - 特定状況における免除:個人との契約履行(越境EC、ビザ申請等)、合法制度に
基づく人事管理(従業員情報提供)、法定職務の履行、生命・財産の緊急保護、非
重要インフラ運営者による年間10万人未満の非センシティブ個人情報※3の越境な
ど、一定の場面では上記手続の免除が認められる。 - 規模に応じた階層別管理:重要情報インフラの運営者、重要データの越境移転、ま
たは年間の越境移転が非センシティ
ブ個人情報100万件以上、もしくはセンシティ
ブ個人情報1万件以上となる場合は、安全評価を申請しなければならない。
データ処理者のコンプライアンス義務
- 契約による監督および記録の保存:国外の受領者に対して、データの使用目的と
範囲を契約により拘束し、その義務履行状況を監督する必要がある。データ越境に
関する承認記録およびログは、少なくとも3年間保存しなければならない。 - 安全保護とインシデント対応:暗号化やアクセス制御などの技術的措置を講じる義
務がある。データ安全インシデントが発生した場合、直ちに救済措置を講じ、国家
サイバー管理当局に報告しなければならない。個人の権益が害される場合は、利
害関係者に速やかに通知する必要がある。 - 禁止行為:安全評価または契約で明示された目的・範囲・データタイプを超えて国
外にデータを提供してはならない。
3)非センシティブ個人情報とは、中国の「個人情報保護法」に定義されるセンシティブ個人情報(人種、宗教、健康情報、生体識別情報、金融口座情報等)に該当しない個人情報を指す。中国法上、センシティブ個人情報と比べて取扱い要件は相対的に緩やかであるが、個人情報に該当する以上、収集・利用・越境提供等においては合法性、正当性、必要性の原則および安全管理義務が引き続き適用される。
法律責任:ネットワークデータの越境移転に違反した場合、20万元以上200万元以下の罰金が科される。事案の深刻度が高い場合は、200万元以上1,000万元以下の罰金が科され、あわせてデータの越境移転を制限されることがある。さらに、直接責任を負う主管者およびその他の直接責任者には、2万元以上20万元以下の罰金が科される。
(5)ネットワークプラットフォームサービス提供者の義務
ネットワークプラットフォームサービス提供者がデジタル経済および公共サービスにおいて重要な役割を担っていること、ならびに実務上存在する問題を踏まえ、「安全管理条例」はその義務について特別な規定を設けている。ネットワークプラットフォームサービス提供者、第三者の製品およびサービス提供者、プリインストールされたアプリケーションを搭載するスマート端末などの機器製造者に対し、ネットワークデータの安全保護義務を履行することを、安全管理条例では求めている。
第三者に対する管理義務
- データ保護:プラットフォーム規則または契約により、第三者のデータ安全保護義
務を明確にし、その義務の履行を確保する。第三者の違反行為によってユーザー
に損害が生じた場合、プラットフォームは法に基づき相応の責任を負う。
アプリ配信の管理
- 審査ルール:アプリケーションの検証ルールを整備し、規定に適合しないアプリに
ついては、警告、配信しない、一時的な配信停止、または配信の終了といった措置
を講じる。
自動化決定に関する規定
- 情報配信機能:個人に対して情報をプッシュ配信する際には、操作しやすい形で
パーソナライズ設定のオフ、配信拒否、およびユーザータグ削除の機能を提供しな
ければならない。
大型プラットフォームの特別義務
- 特別義務:年度個人情報保護に関する社会責任報告の公表、データの越境提供にお
ける国家安全要件の遵守、データやアルゴリズム等を利用した誤導、詐欺、威圧、不合
理な差別的取扱いなど、ユーザーの権益を損なう行為の禁止が含まれる。
法律責任:ネットワークプラットフォームサービス提供者が関連義務に違反した場合、その処罰は厳しく、違反の程度に応じて10万元から1,000万元までの罰金が科されるほか、事業の停止や営業停止・是正措置といった処分を受ける可能性がある。
4.安全管理条例と関連法律の共通点と相違点
「データ三法」は、中国のネットワークデータ安全分野における基本的な法的枠組みを構築しており、安全管理条例はその補完的な行政法規として、これらの法律と密接に関連しつつも、明確な相違点を有している。
-*-*-*-*-
(1)共通点
共通点
立法目的の共通性
これらの法律・法規の根本的な目的はいずれも、国家安全と公共の利益を維持し、個人およ
び組織の合法的権益を保護することにある。
- 「サイバーセキュリティ法」は、ネットワーク安全を保障し、サイバー空間主権を維持し、経
済社会の情報化の健全な発展を促進することに重点を置く。 - 「データ安全法」はデータ安全の保障およびデータの開発・利用の促進を目的とする。
- 「個人情報保護法」は個人情報権益の保護、個人情報処理活動の規律に焦点を当てる。
- 安全管理条例も同様に、ネットワークデータ処理活動の規範化とネットワークデータ安全の保障を目標としている。
共通原則の遵守
データ処理活動において、これらはいずれも合法性、正当性、必要性の原則を遵守している。
- 「サイバーセキュリティ法」は、ネットワーク運営者が個人情報を収集・利用する際、収集・
利用ルールを公開し、目的・方法・範囲を明示し、本人の同意を得る必要があると規定
する。 - 「データ安全法」は、データ処理活動において法令遵守、商業道徳・職業道徳の遵守、
誠実信用、データ安全保護義務の履行、社会的責任の負担を求める。 - 「個人情報保護法」は、誤導・詐欺・威圧等の手段による個人情報処理を禁止する。
- 安全管理条例も、個人情報保護や重要データ管理等の面で、これら原則を一貫して踏
襲している。
データ安全保護の全過程の重視
これらの法律はいずれも、データの収集、保存、利用、共有から廃棄に至るまでの全過程に
わたり、安全保護を求めている。
- 「サイバーセキュリティ法」は、ネットワーク運営者が技術的・その他必要な措置を講じ、ネ
ットワークの安全・安定運行を確保し、インシデントに効果的に対応し、個人情報安全を
保護し、情報漏えい・破壊・喪失を防止することを求める。 - 「データ安全法」は、データ処理者に対し、全プロセスのデータ安全管理制度の整備、
教育訓練の実施、相応の技術的・その他必要措置の採用を求める。 - 「個人情報保護法」は、個人情報の収集・保存・使用・加工・伝送・提供・公開・削除など
各段階における安全保護義務を詳細に規定している。 - 安全管理条例もまた、データの識別、処理、防護、評価、点検、是正、緊急対応といった
内容から構成される、体系化された閉ループ型の管理メカニズムを構築している。
(2)相違点
相違点
法律の階層と効力の違い
「データ三法」はネットワーク安全分野における基本的な法律であり、トップレベルの設計枠組
みを構成する。一方で安全管理条例はその下位に位置づけられる実施細則である。
- 「データ三法」は全国人民代表大会常務委員会が制定・採択した法律であり、高い法的
効力を有する。 - 安全管理条例は中国国務院が制定・公布する行政法規であり、法律より下位に位置づ
けられるが、行政法規体系においてネットワークデータ安全管理に重要な規範機能を果
たす。条例の内容が法律と一致しない場合は、法律が優先される。法律の枠内で、条例
が具体事項を細分・補充する位置づけである。
規律面における重点の相違
「データ三法」はそれぞれの核心分野に重点を置くのに対し、安全管理条例は実務レベルの
概念・定義により着目している。
- 「サイバーセキュリティ法」は、ネットワークにおける運用の安全性と情報の安全性という
二つの側面に重点を置き、特に重要情報インフラの運行安全、ネットワーク運営者による
個人情報収集・利用ルール、インシデント報告等を中心に規定する。 - 「データ安全法」はデータそのものを対象とし、データ処理活動における安全保障措置、
データの分類・階層管理、データ安全ガバナンス体制の構築を重視する。 - 「個人情報保護法」は個人情報保護に特化し、処理ルール、越境提供ルール、個人の
権利などを全面的かつ詳細に規定する。 - 安全管理条例は、ネットワークデータ処理活動およびその安全監督に焦点を当て、「ネ
ットワークデータ処理者」という統括的概念を打ち出すとともに、行政法規レベルで初め
て「重要データ」の定義を明確にしている。
マクロ規定と細則の相違
「データ三法」が国家レベルでの全体要求を定めるマクロ的な枠組みであるのに対し、安全管
理条例はこれら要求を実務に落とし込む具体的な細則である。
- 「データ三法」は制度・原則をマクロレベルで確立している。
- 安全管理条例は、法律が定める原則を具体化し、個人情報保護の面では「データポー
タビリティ権」の行使条件を明示するなど、より詳細な要件を規定している。また、重要デ
ータの全ライフサイクル安全管理について、安全責任者は経営層メンバーであるべきこ
と、さまざまな場面に応じたリスク評価要件などを細かく定めている。
5.安全管理条例による企業への要求
企業は日常の運営において、従業員の個人情報管理、顧客データの保守、業務データの保存および送信など、大量のネットワークデータ処理活動に関与している。安全管理条例の施行により、企業が自社のデータ安全管理体系を改めて見直し、整備する必要性を意味するものである。
(1)個人情報保護
- プライバシーポリシーの一層の透明化:一元的に公開し、分かりやすく明示することを求めるだけでなく、個人情報の収集および他者への提供に際しては、目的、方式、種類および受領者に関する情報を「一覧」の形式で列記しなければならない。
- 個人情報の移転(ポータビリティ)への対応:個人の「データポータビリティ権」を具体化する4つの条件が明示されており、企業は身元確認と技術的実現可能性を前提として、データ移転の手段を、個人情報の移転を請求した個人に提供しなければならない。
- 削除または匿名化が新たに求められる場面:クローラー※4などの自動化収集技術を使用することにより、必要ではない個人情報や、法に基づき同意を取得していない個人情報を避けて収集することができない場合には、当該情報を削除するか、匿名化処理を行わなければならない。
- 定期的なコンプライアンス監査の重視:企業は、自らまたは専門機関に委託して、個人情報処理活動に関するコンプライアンス監査を定期的に実施する必要がある
- 国外処理者による情報の報告:国外において中国国内の個人の個人情報を処理する者であり、「個人情報保護法」に基づき中国国内に専任機構を設置するか、代表者を指定している場合には、関連情報を所在地の地級市レベルのサイバー管理部門へ報告する必要がある。
4)クローラーとは、プログラムを用いてウェブサイトやネットワーク上の情報を自動的に巡回・収集する仕組み(自動取得ツール)を指す。検索エンジンによる情報収集などの正当な用途がある一方、設定や利用方法によっては、過剰なアクセスや無断取得としてデータ安全・個人情報保護上の問題を生じさせる可能性がある。
(2)重要データの安全確保
- 重要データの識別:企業は、国家および業界の主管部門が策定する重要データの目録に留意し、それに基づいて自社が重要データを扱っているかどうかを判断する必要がある。
- 管理機関および責任者の設置:重要データを処理する者は、データ安全責任者および管理機関を明確にし、毎年、年度リスク報告を通じて主管部門に報告しなければならない。
- 重要な操作前のリスク評価:重要データを提供する場合、委託処理する場合、または共同処理する場合には、(法定の職責または法的義務の履行に該当する場合を除き)リスク評価を実施しなければならず、さらに毎年、年度リスク報告を通じて主管部門に報告しなければならない
- 年次リスク評価と報告:重要データ処理者は、毎年自らのネットワークデータ処理活動に対するリスク評価を行い、省級以上の主管部門へリスク評価報告を提出しなければならない。
- 特定状況でのデータ処置:合併・分割・解散・破産等により重要データ安全に影響が生じるおそれがある場合、データ処置方案を作成し、主管部門へ報告しなければならない。
(3)ネットワークデータの越境安全管理
- 個人情報越境の8類型:よく知られている安全評価、保護認証、標準契約の三つのルートのほかに、安全管理条例では、契約の履行、越境的人事管理、生命・健康および財産の安全を保護するために必要な場合など、その他のケースも追加している。
- 重要データの国外移転には安全評価が求められる:重要データを国外へ提供する場合には、国家のサイバー管理部門が実施するデータ越境安全評価を受けなければならない。
- 越境提供の範囲制限:データ越境安全評価を経た後に、個人情報や重要データを国外に提供する場合には、評価時に明確にされた目的、方法、範囲、種類および規模を超えてはならない。
(4)ネットワークプラットフォームサービス提供者の義務
- ネットワークプラットフォームサービス提供者、特に大規模プラットフォームは、より厳格な責任を負う必要がある。これには、プラットフォーム上のアプリケーションに対する厳格な検証、ユーザーに対するパーソナライズ設定のオフ機能の提供などが含まれ、また大規模プラットフォームは、年度監査などの強化された義務を履行する必要が生じる場合がある。
(5)中国に進出する日系企業への留意点
- データの国外移転におけるコンプライアンス上の課題:在中の日系企業は、データを日本または地域本部へ送付する必要が生じることが多い。安全管理条例は、データの国外移転に関する多層的な要件を改めて明確にしている。企業は各データルートごとにその適法性を慎重に確認する必要があり、とりわけ重要データが関わる場合には安全評価を必ず受けなければならない。
- 日中両国の法規制差異への対応:日本にもAPPI(個人情報保護法)などのデータ保護規制が存在する。在中の日系企業は、中国と日本の双方のコンプライアンス要件を同時に満たす必要があり、とりわけ中国では重要データ管理、データのローカライゼーション、国外移転に係る評価などの面で、より厳格な規定が設けられている点に注意が必要である。
- サプライチェーンデータの安全管理:在中日系企業の多くはグローバルサプライチェーンに組み込まれている。安全管理条例は、個人情報や重要データを他の処理者へ提供・委託する場合、契約により安全保護義務を明確化し、履行状況を監督することを求めている。したがって、中国国内の協力パートナーに対する契約面・運用面の管理強化が求められる。
- 「重要データ」の識別に関する負荷:在中の日系企業は、中国で長年事業を行う中で膨大なデータを蓄積している可能性がある。特に注意すべき点として、1,000万人以上の個人情報を処理する場合には、重要データ処理者として一部の義務が適用されることになる。そのため、正確なデータ分類・階層化が極めて重要である。
6.実際に発生した事例
近年、すでに一部の企業がデータ安全に関する法律・法規に違反したとして処罰を受けている。これらの事例は、在中日系企業に対しデータ安全に関するコンプライアンス業務を極めて重視し、安全管理条例および関連する法律・法規を厳格に遵守し、同様の過ちを繰り返さないよう警鐘を鳴らすものである。
事例1:
概要
重慶のIT企業が、自社の自動車レンタルサービス用「OA情報システム」のデータを計159回にわた
り窃取された。
原因
当該システムの3306番ポートが開放され、MySQLデータベースサービスがパスワード未設定の状態
で稼働しており、認証情報の脆弱性が存在していた。
違反事項
ネットワーク安全・データ安全保護義務を法に従い履行せず、データ安全を確保するための技術的措
置を講じていなかった。
関連法令
「サイバーセキュリティ法」「データ安全法」「ネットワークデータ安全管理条例」
事例2:
概要
湖南省のIT企業のイントラネットデータベースがインターネット上に露出し、漏えいリスクが存在してい
た。
原因
イントラネットデータベースにアクセス認証の脆弱性および弱い認証情報の脆弱性が存在していた。ま
た、エンジニアが大量のユーザーデータをイントラネットデータベースにコピーし、公共インターネットへ
のアクセスポートを開放していた。
違反事項
ネットワーク安全・データ安全保護義務を履行せず、関連管理制度を構築せず、データ安全を確保す
る技術的措置を講じていなかった。
関連法令
「サイバーセキュリティ法」「データ安全法」「ネットワークデータ安全管理条例」
事例3:
概要
上海IT企業が運営する自動販売機が、顔情報を違法に収集し、システムに安全脆弱性が存在してい
た。
原因
決済過程でユーザーの同意を得ずに顔情報を収集していたほか、個人情報保護影響評価制度を構
築しておらず、システム上に高リスクのSQLインジェクション脆弱性が存在していた。
違反事項
個人の顔情報の違法収集、個人情報保護影響評価制度の未構築、重大なセキュリティ上の脆弱性の
放置。
関連法令
「サイバーセキュリティ法」「個人情報保護法」「ネットワークデータ安全管理条例」
7.企業に求められる対応策
企業がこのような事例を未然に防止するためには、企業自らが安全管理条例が求める要件に対し、①自社のネットワークデータ処理活動が適合しているか、②要件に対し、有効に機能しているのか、という点を鑑み、対応を検討し、取組みを進めていく必要がある。取組みを進めていく上で重要な観点として以下が考えられる。
(1)全社を対象とした自己点検と評価
在中企業は、法務・IT・業務などの部門で構成する専門チームを組織し、安全管理条例の要件に照らして、自社の現在のネットワークデータ処理活動について全社を対象とした自己点検を行う必要がある。点検には、データ収集経路が合法であるか、データの保存が安全であるか、利用範囲が付与された権限の範囲内であるか、共有先が適法であるか、データの国外移転プロセスが規定に適合しているかといった全ての段階が含まれる。
また、個人情報保護、重要データ管理、データの国外移転などの側面において、安全管理条例との適合度を評価し、存在するギャップや問題点を詳細に列挙し、書面報告として取りまとめる必要がある。例えば、企業が用いている個人情報収集フォームが必要事項をすべて明確に告知しているか、データ保存システムの安全防護措置が十分であるかなどを確認することが含まれる。
(2)管理制度および業務フローの整備
自己点検の結果に基づき、企業内部のネットワークデータ安全管理制度および操作フローを整備する。各部門や各職務におけるデータ安全管理上の責任を明確化する必要があり、例えば IT 部門はデータ保存の安全性を担保し、業務部門はデータ収集の適法性を確保するなど、役割分担を明確にすることが求められる。
また、データ区分・階層化制度を整備し、安全管理条例が定義する個人情報と重要データの区分に従って、企業が保有するデータを分類・階層管理する。あわせて、リスク評価、安全防護、緊急対応などの制度を策定し、定期的なデータ安全リスク評価の実施や、データ漏えい時の緊急対応計画の策定などを行う。
例えば、個人情報処理フローの詳細な規程を整備し、収集・保存・利用・削除の各段階における操作要件を明確化するほか、データアクセス権限の管理メカニズムを整備し、権限を有する者のみが機微データや重要データにアクセスできるようにして、重要データの安全な保管・伝送を確保する。
(3)従業員教育・研修の強化
全従業員を対象としたネットワークデータ安全研修を実施し、とりわけ個人情報を取り扱う人事部門、マーケティング部門(顧客データ)等、データ処理に携わる重要な職務にある担当者に重点的な教育を行う必要がある。
研修内容には、安全管理条例の主要内容、社内のデータ安全管理制度・プロセス、データ安全リスクの認識等を含めるべきである。さらに、事例分析やシミュレーション演習などの手法を活用して研修効果を高め、従業員がデータを不適切に処理した場合に生じ得る重大な結果を十分に理解し、ネットワークデータ安全への認識および適切な行動の定着を図ることが求められる。
(4)コンプライアンス審査体制の構築
専任のコンプライアンス審査担当者またはチームを設置し、法律およびデータ安全に関する知識を備えた専門人材で構成する。企業が新たに展開するビジネスモデル、データ処理活動、データ連携プロジェクトなどについて事前のコンプライアンス審査を行い、安全管理条例および関連する法律・法規の要件に適合していることを確保する。
例えば、新たな市場調査プロジェクトを実施するにあたり、大量のユーザーデータを収集する必要がある場合には、コンプライアンス審査チームが事前にデータ収集計画の適合性を確認する。また、他企業とデータ共有の協力を行う際には、データ利用に関する協定条項がデータ三法等にに合致しているかどうかを審査し、違反行為によって法的リスクやレピュテーションリスクが生じることを回避する。
(5)外部専門機関の活用
企業がデータ安全やコンプライアンスに関する専門的な能力を自社内で十分に備えていない場合には、専門のコンサルティング会社や法律事務所の支援を求めることも一つの手段である。これらの専門機関は、安全管理条例に関する専門的な助言、コンプライアンス対策の設計、リスク評価などのサービスを企業に提供し、企業が安全管理条例の要件をより効率的に満たすことを支援することが可能である。
例えば、当社においてもデータ三法および関連する GB(中国国家標準)に基づく専門的な評価サービス(サービス名:データ三法対応状況評価サービス)も提供しており、企業のコンプライアンスリスクを洗い出し、データ資源と企業の信頼性を守り、法的リスクを低減することを支援している。
実施にあたっては、ヒアリング、現場点検、ツールによるテストなどが含まれ、主にネットワーク環境、等級保護およびデータ安全、システム脆弱性など7項目を評価するものである。
図1:データ三法対応状況評価サービス実施方法と評価項目
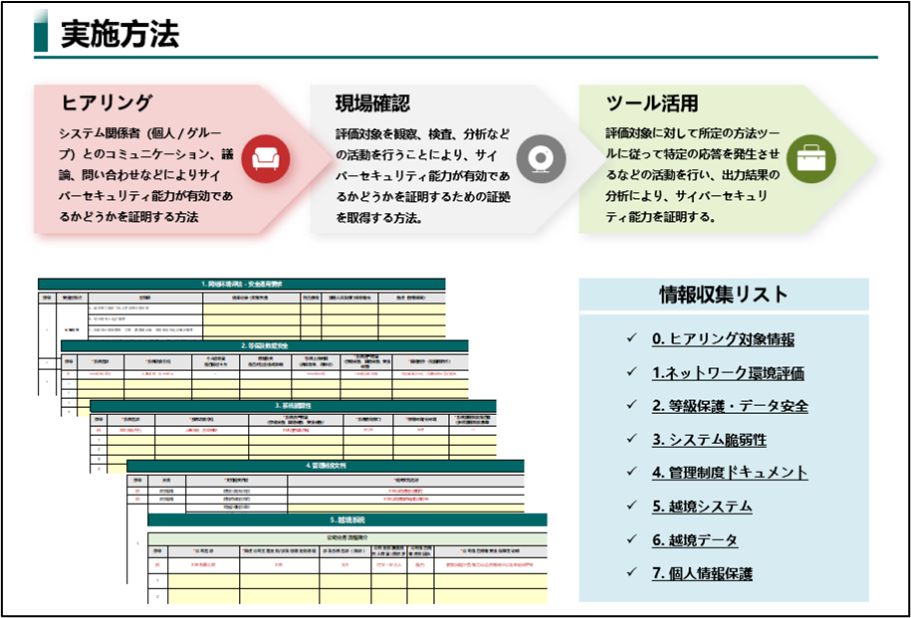
図2:データ三法対応状況評価サービスの成果物の一例
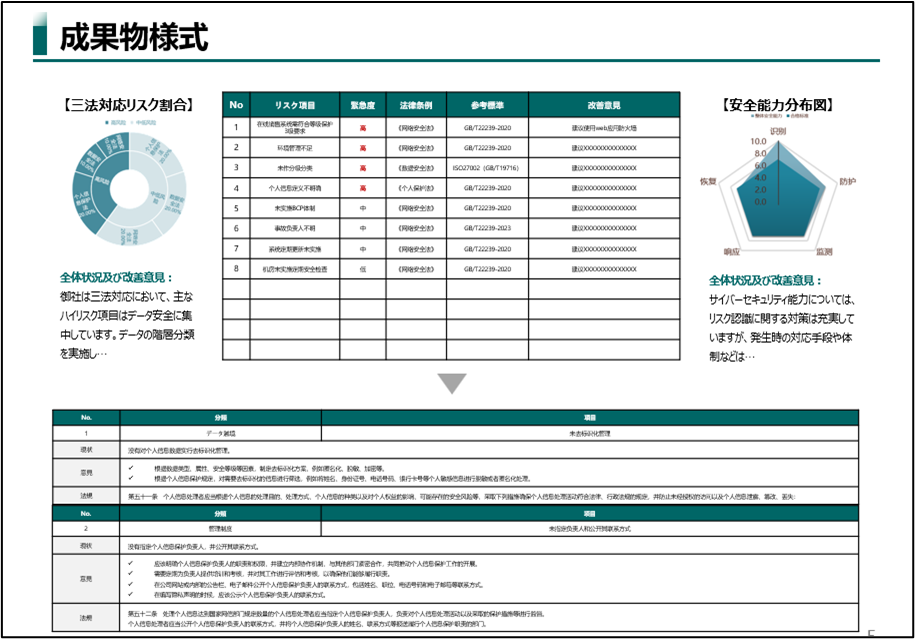
サービス提供からレポート提出までの期間は約1か月であり、日中両言語による評価報告書を提出するサービスである。評価報告書においては、リスク項目を3つの分類(高リスク、中リスク、低リスク)に整理し、区分・階層化、安全防護などの是正策を提示することで、企業の経営層が既存のリスクを全体的に把握し、今後の改善方向を明確にし、企業のネットワークセキュリティ能力を向上させることにつながると考えている。
8.まとめ
本稿では、「ネットワークデータ安全管理条例」に基づき、在中日系企業がネットワークデータ管理の観点から特に留意すべき要点について解説した。
「ネットワークデータ安全管理条例」の施行は、在中企業のネットワークデータ安全管理に対して新たな要件と課題を提示するものである。在中企業はこれに積極的に対応し、コンプライアンス管理を強化し、ネットワークデータ安全の保護水準を高めることで、中国における事業の安定的な発展を確保する必要がある。
【参考資料】
- 《网络数据安全管理条例》
https://www.gov.cn/zhengce/zhengceku/202409/content_6977767.htm - 国家网信办发布近期网络安全、数据安全、个人信息保护相关执法典型案例
https://www.cac.gov.cn/2025-09/16/c_1759741437315419.htm - 健全数据安全法律制度 筑牢网络数据安全防线
https://www.moj.gov.cn/pub/sfbgw/zcjd/202409/t20240930_507078.html - 宽严相济,张弛有道:《网络数据安全管理条例》主要亮点与合规参考
https://www.zhonglun.com/research/articles/53628.html
¥0
- 違法行為の禁止:いかなる組織または個人も、ネットワークデータを利用して違法な
-
アンケート調査「大企業に勤務する社員の福利厚生(団体保険、GLTD)に関する意識について」【リサーチレター(2026年2月)】
1.調査の目的・背景
日本では近年、業種を問わず人手不足が深刻化しており、企業は福利厚生 ※1(法定外福利厚生)の充実を通じて人財の採用・定着を図る動きが強まっている。求職者は就職・転職の際、給与に加えて福利厚生を重視する傾向があり、福利厚生制度が整備された企業が選ばれる時代になったと指摘される。
こうした状況を受け、MS&ADインターリスク総研は2025年12月に大企業に勤務する社員1,000名※2を対象にアンケート調査を実施した。本稿では本調査の結果およびそれに基づくデータ分析の結果について紹介する。
なお、本調査では福利厚生の中でも、社員が病気やケガで働けなくなった時の補償に着目した。団体長期障害所得補償保険(Group Long‑Term Disability Insurance, GLTD)は、社員が病気やケガで働けなくなった際に最長で定年年齢まで所得を補償する制度として注目されているため、そのニーズについて調査を行った。
※1)法律により企業に実施が義務付けられる法定福利厚生と、企業が独自に定める法定外福利厚生とに大別されるが、本稿における「福利厚生」とは法定外福利厚生を指す。
※2)回答者は「社員」と自己回答し、かつ「勤務先の社員数が2,000人以上」と回答した者を対象とした。本稿ではこれらを「大企業に勤務する社員」と記す。
2.調査の概要
(1)調査実施期間
2025年12月19日~25日の間にインターネットによる調査を行った。
(2)回答者数
1,000人(男性500人、女性500人)
20~29歳、30~39歳、40~49歳、50歳~59歳、の年齢4区分ごとに男女各125人。
(3)回答者属性
①勤務する企業の社員数
社員数
回答者数(人)
2,000~5,000人未満
302
5,000~10,000人未満
192
10,000人以上
506
③ 居住地域
都道府県
回答者数
都道府県
回答者数
全体
1,000
三重県
9
北海道
26
滋賀県
5
青森県
5
京都府
12
岩手県
0
大阪府
82
宮城県
12
兵庫県
48
秋田県
6
奈良県
8
山形県
2
和歌山県
7
福島県
5
鳥取県
4
茨城県
23
島根県
2
栃木県
13
岡山県
12
群馬県
11
広島県
16
埼玉県
71
山口県
2
千葉県
71
徳島県
5
東京都
214
香川県
2
神奈川県
119
愛媛県
9
新潟県
7
高知県
1
富山県
5
福岡県
19
石川県
5
佐賀県
2
福井県
3
長崎県
5
山梨県
4
熊本県
3
長野県
14
大分県
4
岐阜県
11
宮崎県
1
静岡県
16
鹿児島県
8
愛知県
89
沖縄県
2
3.調査結果
(1)福利厚生全般に対する意識および評価
本調査では最初に回答者が就職・転職を検討する際に、その企業の福利厚生を重視するかどうかについて聞いた。その結果、「重視する」と「やや重視する」の合計は77.6%となった(図1)。
【図1】就職・転職を検討する時に福利厚生の有無・内容を重視しますか (n=1,000)

さらに、回答者に具体的にどのような福利厚生を重視しているのかを聞いた。その結果、最も回答が多かったものは「法定外・特別休暇」の69.0%であった。後述する「団体保険」については19.9%であった(図2)。
【図2】福利厚生制度として何を重視しますか(いくつでも) (n=1,000)

また、福利厚生の充実が、企業で働き続けることの要因となるかについては、「そう思う」と「ややそう思う」の合計は77.9%となった(図3)。
【図3】福利厚生が充実していると、働き続け、貢献したいと考える要因の一つとなりますか (n=1,000)
-*-*-*-*-

回答者が勤務する企業の福利厚生に対して満足しているかどうかについては、評価が分かれた。「やや満足」と「とても満足」の合計(満足している)は50.7%、「あまり満足していない」「全く満足していない」「強く不満」の合計(満足していない)は49.3%であった(図4)。
【図4】現在の福利厚生について満足していますか (n=1,000)

(2) 病気やケガで長期間働けなくなる不安
本調査では、回答者が病気やケガで長期間働けなくなったときの経済面での不安について聞いている。「特に不安はない」という回答が2割を超えたが、最も回答が多かったのは「生活費」の不安(62.4%)であった(図5)。
【図5】もしも自分が病気やケガで長期間働けなくなったとき、何に対して不安を感じますか(いくつでも) (n=1,000)

自分が病気やケガで長期間働けなくなったときの「生活費」に関して経済的に準備できているかという設問については、「しっかり準備できている」が4.6%、「準備できている」が31.3%となっている(図6)
【図6】お答えいただいた、不安な点に対して経済的に準備できていると思いますか

(3) 団体保険およびGLTDに対する認識
本調査では、代表的な5つの団体保険を回答者に示し、勤務する企業で福利厚生として導入されているかを聞いた。「生命保険(死亡保障)」が34.5%と最も多く、後述する「長期障害所得補償保険(GLTD)」については、12.3%と最も少ない結果となった(図7)※3。なお、勤務先の団体保険の有無について「わからない」とする回答は34.5%となっている。
【図7】あなたの勤務先の福利厚生制度の中に、以下の制度(団体保険)はありますか(いくつでも)(n=1,000)

※3)複数の回答者が同一の企業に勤務する可能性があるため、この値を企業における GLTD の導入率の参考値とするには注意が必要である。
GLTDについてこれまで知っていたかを問う設問では、回答者の約半数が「聞いたことがなく、全く知らない」と回答した(図8)。
【図8】あなたは、団体長期障害所得補償保険(GLTD)についてご存じでしたか (n=1,000)

そこで、GLTDの概要※4を回答者に示したうえで、そのような所得補償制度が福利厚生として提供されることは、回答者が企業で働き続ける要因となるかについて聞いた。その結果「そう思う」と「ややそう思う」の合計は67.5%となった。(図9)。
【図9】GLTDのような所得補償制度があることは、企業で今後も働き続け貢献したいと考える要因の一つとなりますか (n=1,000)

※4)以下の文章を質問票に挿入した。「長期障害所得補償保険(GLTD)とは、病気やケガで働くことができなくなった従業員の収入ダウンを長期にわたり補償する保険です。企業の福利厚生制度の一環として導入されるもので、会社が保険料を負担する制度と従業員が任意に加入する制度を組み合わせることができます。」
4.考察
(1) 勤務先の福利厚生に「満足している」回答者と「満足していない」回答者
回答者が勤務する企業の福利厚生に対して満足しているかどうかの設問については、前に述べたとおり、評価が分かれている(図4)。ここでは「やや満足」「とても満足」とした回答者507名を「満足している」回答者とし、「あまり満足していない」「全く満足していない」「強く不満」とした回答者493名を「満足していない」回答者として、両者の回答傾向の分析を試みた。
図10は団体保険の有無を回答者に聞いた設問の回答結果であるが、「わからない」および「どれもない」については「満足していない」回答者の回答率が高く、代表的な5つの団体保険の導入状況(「ある」の回答)についてはいずれも「満足している」回答者の回答率が高い。
これらの結果は、団体保険が整備され、かつ社員がそれを認知している場合は福利厚生に対する満足度が高まり、逆に、団体保険の未整備あるいはその周知不足は満足度低下につながることを示唆している。
【図10】あなたの勤務先の福利厚生制度の中に、以下の制度(団体保険)はありますか (「満足している」と「満足していない」回答者)

(2) GLTD未導入企業の社員の意向
住友生命が2024年に実施した、企業の福利厚生制度に関する調査では、従業員規模1,000人以上の企業のうち、従業員の就業不能時の給与保障(補償)を「損害保険で対応している」割合は約17%であった ※5。これをGLTDの導入率として考えた場合、本調査の結果と同様にGLTDは福利厚生としてはまだ主流ではないことを示唆している。
一方で本調査ではGLTDについてポジティブな結果も確認された。本調査では、勤務先の福利厚生に「GLTDがある」と回答しなかった回答者877名に、福利厚生に「病気やケガで就業できない時の所得補償(団体保険)」を導入してほしいかどうかを聞いている(図11)。その結果「そう思う」と「ややそう思う」の合計が7割を超えている。
【図11】あなたの勤務先の福利厚生の中に、「病気やケガで就業できない時の所得補償(団体保険)」を導入してほしいと思いますか (n=877)

※5)同調査では従業員の就業不能時の給与保障(補償)を企業が内部留保で対応するケースもあるとしている
5.まとめ
本調査により、大企業に勤務する社員は就職・転職の際に福利厚生を重視するとしつつも、団体保険に対する関心とGLTDの認知度は低いことが明らかになった。一方で、本調査の結果は、福利厚生への満足度と団体保険の整備及びその周知には関連があることを示唆している。
また、多くの社員は病気やケガによる長期の就労不能リスクを認識しており、こうしたリスクに対応する補償制度を福利厚生として導入することには前向きであることも示された。これらの結果は、福利厚生の重点が「死亡時の備え」から「就労不能時の備え」へと移行しつつあるという指摘とも整合する。
企業の福利厚生が人財確保のために重要であるとすれば、当然その内容は社員や求職者のニーズを反映することになる。本調査が福利厚生制度の立案の一助となれば幸いである。
【参考文献】
アドバンテッジ リスク マネジメント(2017)『「働けなくなるリスク」に関する意識調査 働けなくなるリスクについてよく考える人はGLTDに高いニーズ』
住友生命保険(2024)『企業の福利厚生制度に関するアンケート調査結果』
生命保険協会(2024)『生命保険事業概況』
生命保険文化センター(2023)『2022(令和4)年度生活保障に関する調査』
日本経済団体連合会(2020)『第 64 回福利厚生費調査結果報告』
日本経済新聞社(2025/9/10)『「従業員の休職時に所得補償」保険の導入、6年で7割増 福利厚生充実』日本経済新聞電子版¥0
-

メンタルヘルス支援(コンサルティング・研修)
¥0
-
新政府サイバーセキュリティ戦略、能動的防御と官民連携強化 AI・量子対応、人材育成などが柱
¥0
-

ISSB、自然関連開示基準策定を決定、2026年10月に公開草案を公表
¥0
-

【実例付き解説】企業に求められる「安全配慮義務」とは 『災害時の初動対応で現場が陥る3つの落とし穴』 資料ダウンロード
¥0
-

厚生労働省 カスタマーハラスメント対策の指針案示す
¥0
-

TNFD、「自然関連データ・パブリック・ファシリティ(NDPF)」の具体的な構想提示
¥0
-
リスクに応じて対処手段を考えることが重要!日本企業のリスクファイナンスの現状と課題
¥0